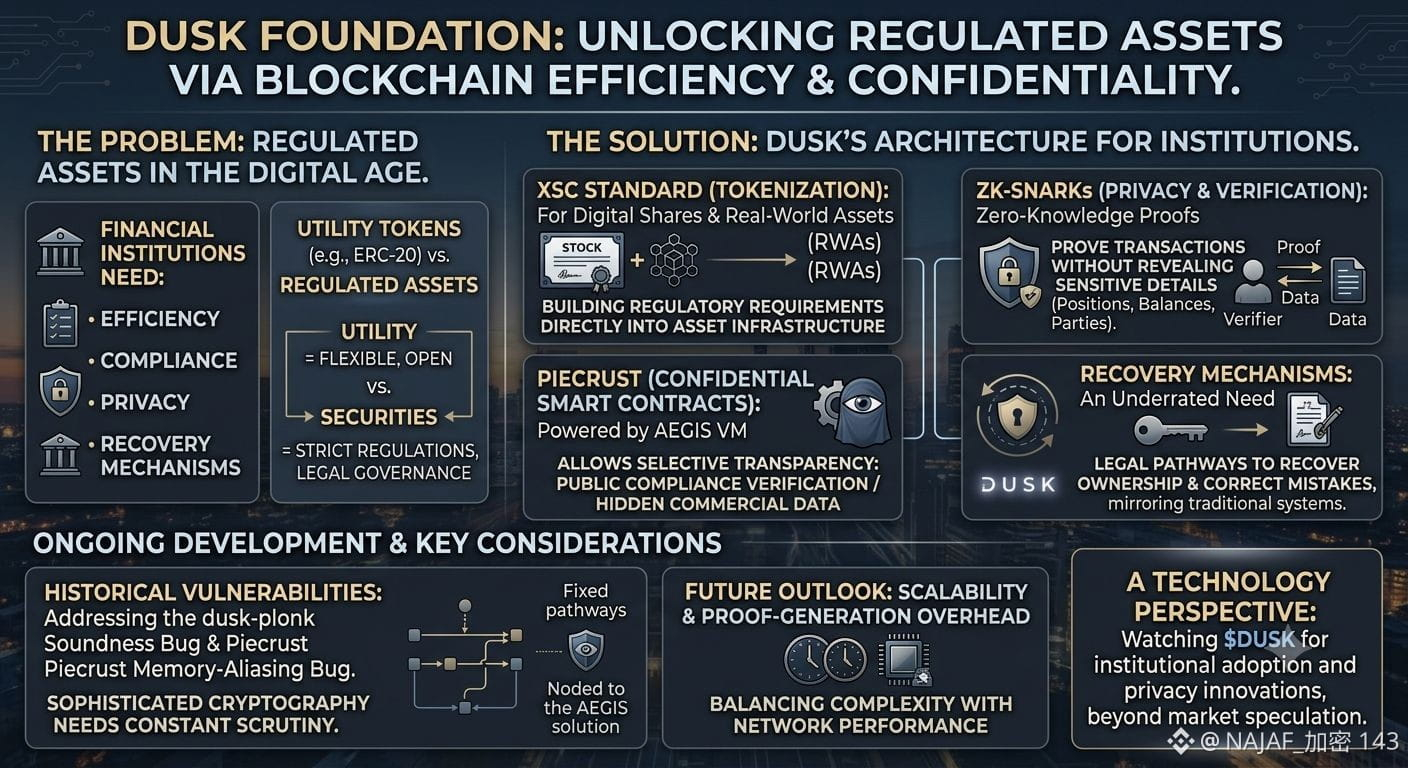

Plus j’enquète sur @Dusk_Foundation, plus je pense que la partie la plus intéressante de Dusk, c’est le problème qu’il tente de résoudre : des actifs réglementés ont besoin d’efficacité blockchain, mais les institutions financières ont aussi besoin de confidentialité, de conformité et de mécanismes de recouvrement.
La norme XSC de Dusk n’est qu’un élément de ce puzzle. On peut la comparer, de façon assez approximative, à l’ERC-20 car les deux offrent un cadre pour des actifs tokenisés, mais XSC vise spécifiquement les titres et les actifs réglementés. Cette distinction compte, car une part numérique n’est pas nécessairement régie par les mêmes règles qu’un jeton utilitaire classique.
Cela pourrait permettre aux entreprises de représenter des titres ou des RWAs (Real-World Assets) on-chain tout en intégrant les exigences réglementaires directement dans l’infrastructure de l’actif.
Mais je pense que le recouvrement est un sujet sous-estimé. Si un actionnaire perd une clé privée, son droit de propriété légal devrait-il disparaître à jamais ? Les systèmes traditionnels de titres disposent de mécanismes pour corriger les erreurs et recouvrer la propriété. Les titres tokenisés pourraient avoir besoin de voies juridiques comparables.
La confidentialité est aussi un autre pilier majeur de la conception de Dusk. Les zk-SNARKs peuvent prouver qu’une transaction satisfait certaines conditions sans exposer toutes les informations sensibles qui se trouvent derrière. Pour les marchés financiers, cela pourrait signifier une vérification sans diffuser chaque position, solde ou détail de transaction.
Les smart contracts confidentiels Piecrust poussent encore plus loin cette idée. Imaginez des informations de conformité vérifiables publiquement, tandis que des données financières sensibles sur le plan commercial restent cachées.
C’est là que la transparence sélective devient intéressante.
En revanche, je ne considérerais pas Dusk comme une solution finalisée. Le bug historique de soundness dusk-plonk et le bug de memory-aliasing de Piecrust rappellent que la cryptographie avancée et l’exécution confidentielle nécessitent une surveillance constante. Le problème de memory-aliasing a été traité dans AEGIS, mais les surcoûts liés à la génération de preuves et la scalabilité restent des questions importantes.
Je surveille $DUSK du point de vue technologique, pas seulement du point de vue du marché.
@Dusk $DUSK #dusk