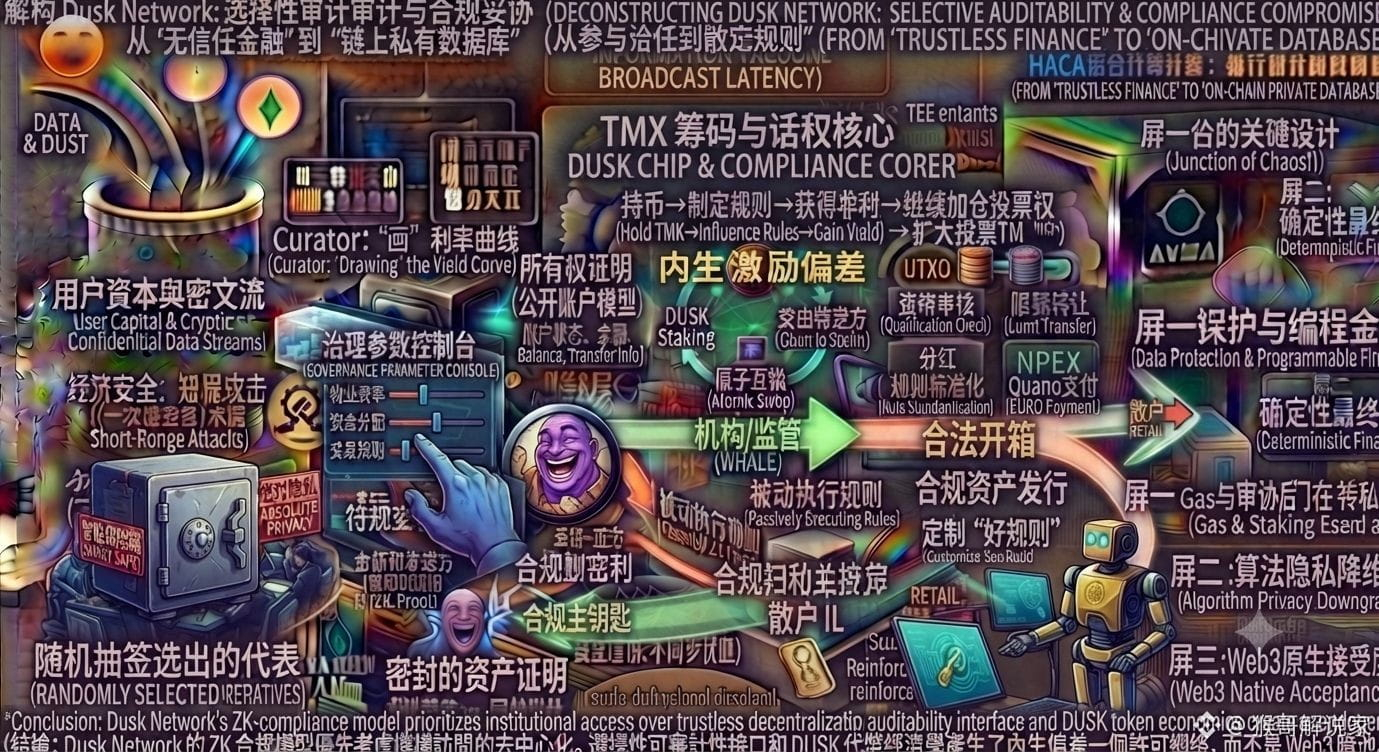
J’ai passé la documentation technique de DUSK jusqu’au milieu de la nuit hier soir. Dans le chapitre sur le modèle de trading discret de Phoenix et sur le Piecrust zkVM, j’ai souligné à plusieurs reprises, et j’ai remarqué un détail très peu cité : pour des raisons de conformité, son mécanisme de vérification des transitions d’état réserve au niveau le plus bas du circuit une interface de preuve en lecture seule déverrouillable par une clé spécifique (Selective Auditability). @Dusk
Cela soulève un paradoxe central : une L1 qui se pare du slogan de la conformité de la vie privée, est-elle en train de construire une finance Web3 native sans confiance, ou de déguiser des institutions traditionnelles pour fabriquer une base de données privée on-chain ?
La perception habituelle du marché est que « ZK + conformité = la meilleure solution pour les RWA ». Tout le monde idolâtre aveuglément la beauté mathématique des preuves à divulgation nulle de connaissance, tout en négligeant la plus grande zone d’ombre : tant qu’il existe une porte dérobée / un pouvoir de garde pour l’audit de conformité, la confidentialité algorithmique est instantanément reléguée au second plan face à la conformité administrative.
C’est comme si vous achetiez un coffre-fort intelligent prétendument absolument privé (un circuit ZK), avec une structure de serrure extrêmement sophistiquée ; mais le livre blanc précise en petits caractères que « l’autorité de régulation et certains nœuds détiennent une clé maîtresse (clé d’audit), et qu’il suffit de déclencher certaines conditions pour ouvrir légalement le coffre ».
À ce moment-là, le rôle du jeton natif $DUSK devient très intéressant. En apparence, il sert à la gouvernance et au gas, mais dans le fond, c’est un outil de tarification des règles de conformité et une monnaie d’échange dans le jeu stratégique. Lorsque les frontières de conformité, les seuils d’accès des nœuds de contrôle et les tarifs du gas sont tous déterminés par le vote des gros détenteurs en staking, cela crée une très forte distorsion incitative endogène — les baleines peuvent, grâce à leur avantage en détention, imposer des règles biaisées favorables à la conformité institutionnelle ; puis, une fois le pouvoir de définir les règles acquis, elles en tirent des profits massifs via les activités conformes, et réinvestissent ensuite ces profits en staking pour renforcer encore leur pouvoir de vote.
Je reconnais pleinement sa capacité d’implémentation fondamentale en zkVM et dans la finalité déterministe (consensus SA) ; mais ma critique centrale est que le public le prend à tort pour un « dark pool protégeant la confidentialité des particuliers », alors qu’il s’agit en réalité d’un « réseau de conformité privilégiant les institutions, au prix éventuel de la décentralisation ». La vraie confidentialité n’a pas besoin d’autorisation de conformité ; ce qui en a besoin, c’est souvent simplement une chaîne permissionnée maquillée en chaîne on-chain.
Que pensez-vous de ce type de « confidentialité à demi-compromis » qui laisse une interface pour le régulateur : les capitaux natifs du Web3 l’accepteront-ils vraiment à l’avenir ? Venez en discuter dans les commentaires.
#dusk $DUSK @Dusk