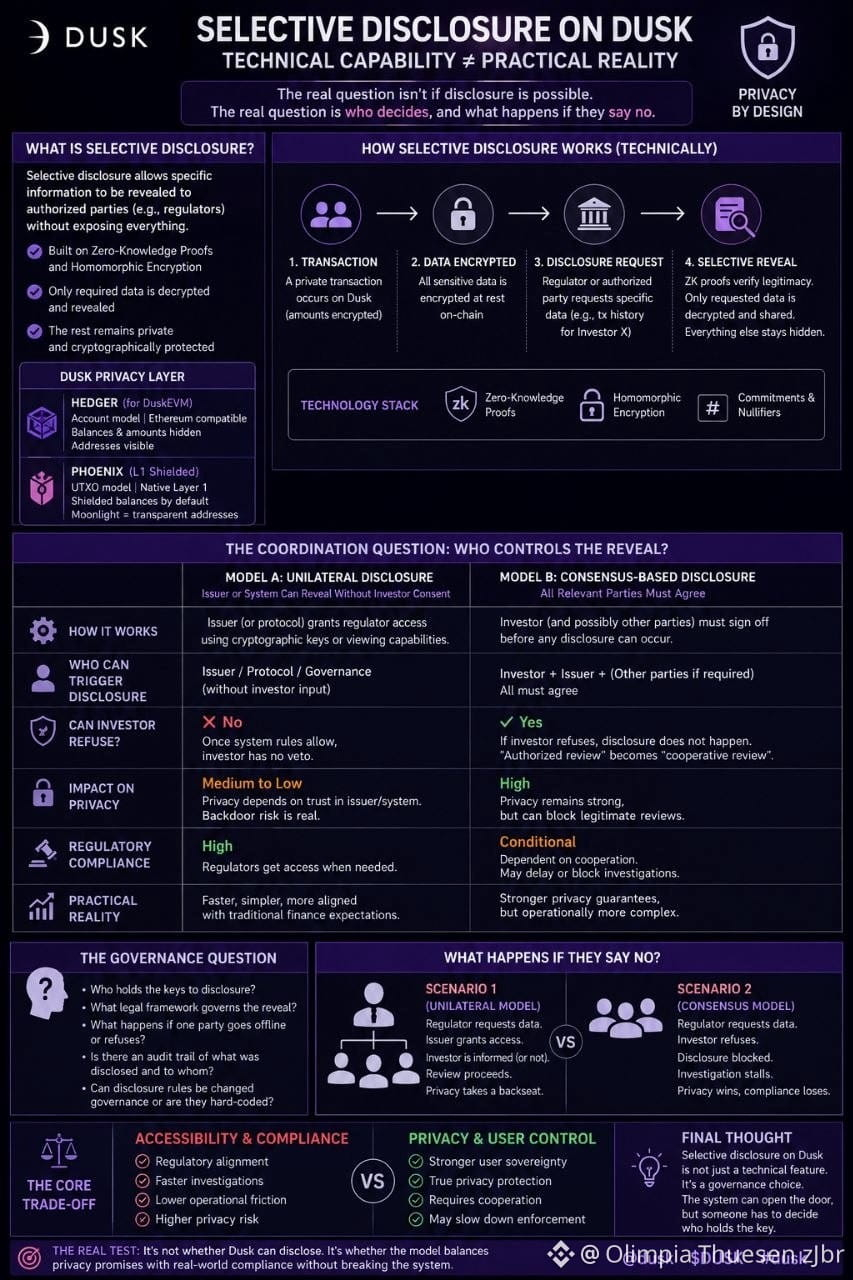
#dusk $DUSK @Dusk Je me suis penché sur le fonctionnement réel de la divulgation sélective sur Dusk hier soir, en m’attendant à une fonctionnalité propre : les régulateurs voient ce dont ils ont besoin et la vie privée reste intacte. En fait, les mécanismes sont plus compliqués que cela.
Il y a une différence entre un système qui peut techniquement révéler des informations aux régulateurs et un système où cette révélation se produit effectivement dans la pratique, sans tout ralentir.
Ce qui m’a marqué, c’est la partie coordination. Si je suis un émetteur et qu’un régulateur me demande de consulter l’historique des transactions d’un investisseur spécifique, puis-je accorder cet accès unilatéralement ? Ou est-ce que l’investisseur concerné doit d’abord donner son accord ? S’ils peuvent refuser, « examen autorisé » signifie-t-il simplement « un examen qui nécessite une coopération » ? Et s’ils ne peuvent pas refuser, qu’est-ce que cela implique concrètement pour la promesse de confidentialité que Dusk met en avant ?
Parce qu’il y a une vraie différence entre « la confidentialité avec une porte dérobée pour les régulateurs » et « la confidentialité qui ne s’ouvre que si tout le monde impliqué dans la transaction accepte ». L’un est une conformité réglementaire. L’autre est une autorisation que chacun doit signer.
Je me suis surpris à traiter la divulgation sélective comme si c’était réglé, comme si le système s’en chargeait simplement. Mais la véritable question de gouvernance — qui contrôle la divulgation, et que se passe-t-il s’ils disent non — est toujours en arrière-plan, pas résolue par la couche technique.
Je suis curieux de savoir si l’implémentation réelle de Dusk répond à cela comme je pense qu’elle devrait, ou s’il me manque une couche humaine où « autorisé » fait plus de travail que ce que les gens réalisent.
@Dusk $DUSK #dusk