#dusk $DUSK @Dusk
Je suis retourné à l’avis d’incident de janvier de Dusk et, honnêtement, l’exploit lui-même n’est même pas la partie qui revient sans cesse à mon esprit.
C’est le libellé.
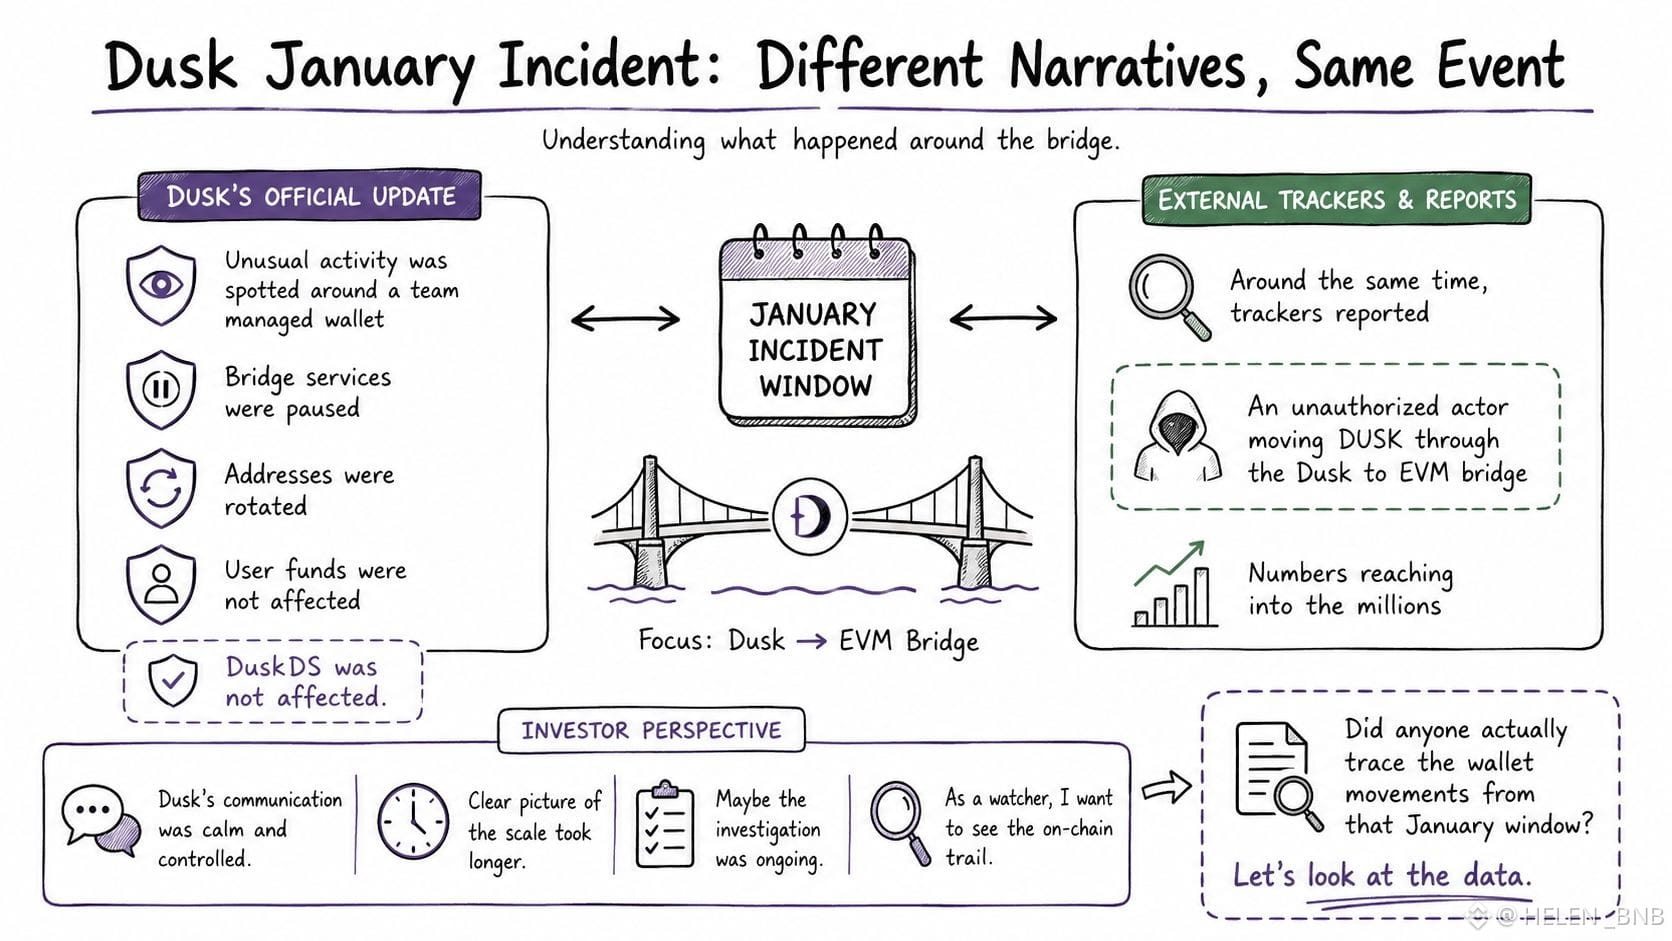
Dusk a dit que des activités inhabituelles avaient été repérées autour d’une équipe, que les services de pont gérés par un portefeuille avaient été mis en pause, que les adresses avaient été tournées et que les fonds des utilisateurs n’étaient pas affectés.
Très calme et très maîtrisé.
Mais à peu près au même moment, d’autres observateurs décrivaient un acteur non autorisé déplaçant DUSK via le pont de Dusk vers l’EVM, avec des chiffres atteignant des montants se chiffrant en millions.
Même incident. Image très différente.
Voilà ce qui m’intéresse.
Je ne cherche pas à dire que l’incident est énorme ou insignifiant. Je veux juste comprendre ce qui s’est réellement passé.
Dusk construit autour de la confidentialité et de la conformité, donc quand quelque chose se produit autour du pont, même si le protocole central n’est pas affecté, la manière dont c’est communiqué compte aussi.
Dusk a été rapide pour clarifier que DuskDS n’était pas affecté.
Ce qui a pris plus de temps, c’est d’obtenir une image claire de l’ampleur réelle.
Peut-être que c’était simplement parce que l’enquête n’était pas encore terminée. D’accord.
Mais en tant que personne qui suit le projet, je veux quand même voir la trace on-chain et me faire ma propre opinion.
Quelqu’un a-t-il réellement retracé les mouvements du portefeuille à partir de cette fenêtre de janvier…
J’aimerais vraiment voir ce que disent les données, sans dépendre de la façon dont chaque camp présente les choses.
Je suis retourné à l’avis d’incident de janvier de Dusk et, honnêtement, l’exploit lui-même n’est même pas la partie qui revient sans cesse à mon esprit.
C’est le libellé.
Dusk a dit que des activités inhabituelles avaient été repérées autour d’une équipe, que les services de pont gérés par un portefeuille avaient été mis en pause, que les adresses avaient été tournées et que les fonds des utilisateurs n’étaient pas affectés.
Très calme et très maîtrisé.
Mais à peu près au même moment, d’autres observateurs décrivaient un acteur non autorisé déplaçant DUSK via le pont de Dusk vers l’EVM, avec des chiffres atteignant des montants se chiffrant en millions.
Même incident. Image très différente.
Voilà ce qui m’intéresse.
Je ne cherche pas à dire que l’incident est énorme ou insignifiant. Je veux juste comprendre ce qui s’est réellement passé.
Dusk construit autour de la confidentialité et de la conformité, donc quand quelque chose se produit autour du pont, même si le protocole central n’est pas affecté, la manière dont c’est communiqué compte aussi.
Dusk a été rapide pour clarifier que DuskDS n’était pas affecté.
Ce qui a pris plus de temps, c’est d’obtenir une image claire de l’ampleur réelle.
Peut-être que c’était simplement parce que l’enquête n’était pas encore terminée. D’accord.
Mais en tant que personne qui suit le projet, je veux quand même voir la trace on-chain et me faire ma propre opinion.
Quelqu’un a-t-il réellement retracé les mouvements du portefeuille à partir de cette fenêtre de janvier…
J’aimerais vraiment voir ce que disent les données, sans dépendre de la façon dont chaque camp présente les choses.