

Une chose que je voulais mieux comprendre en parcourant la documentation Rayls, c’était Enygma.
La question simple était la suivante :
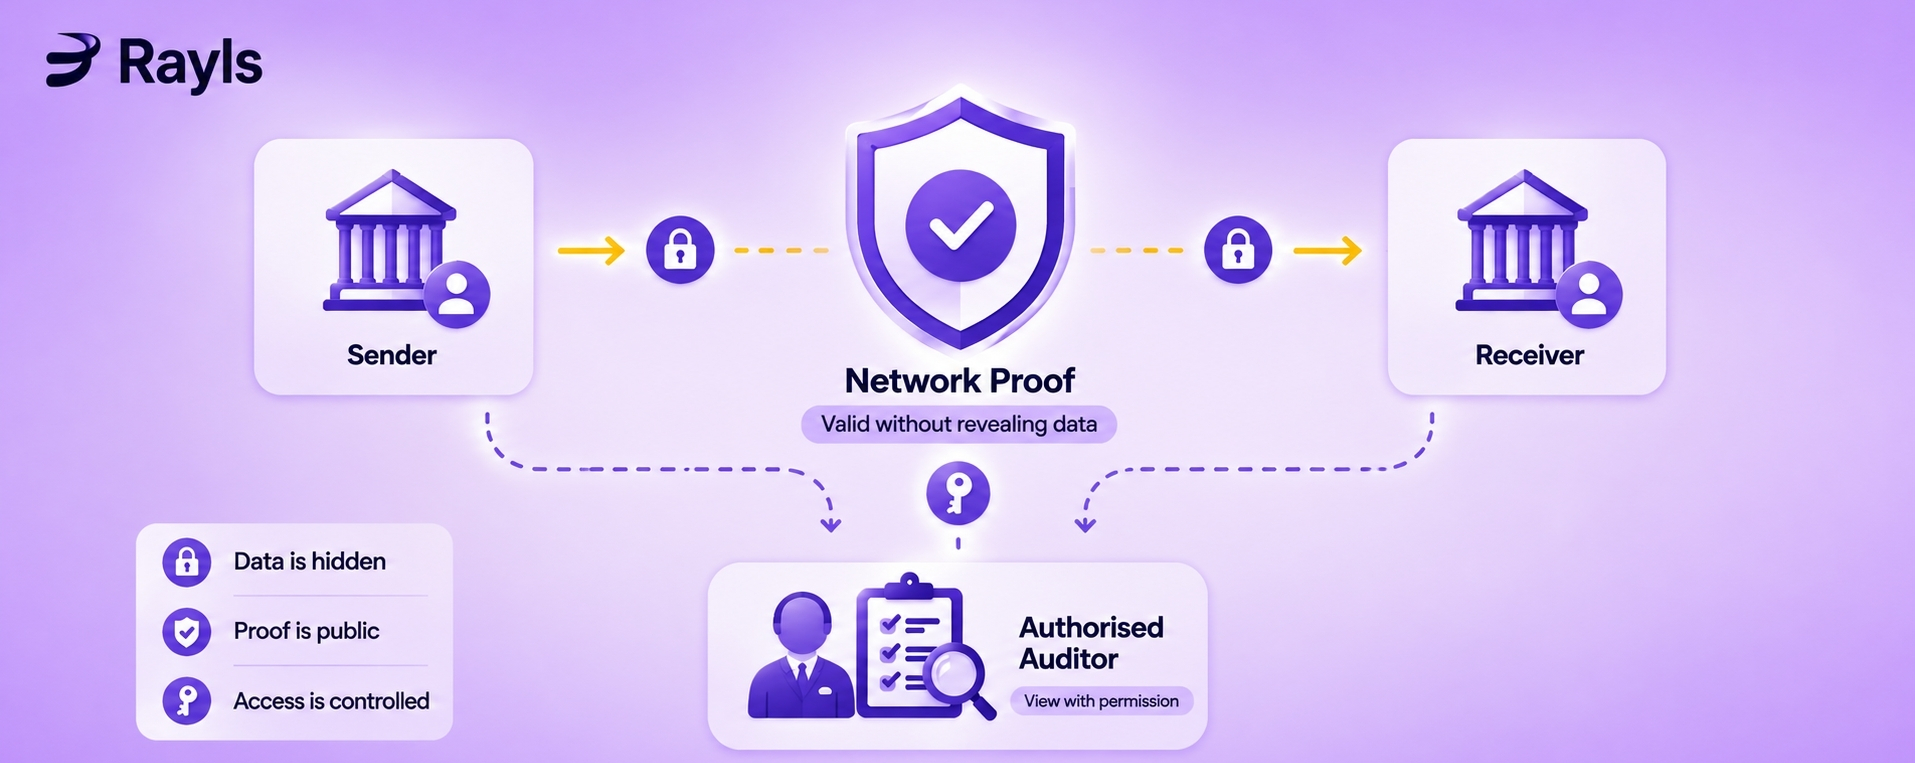
Si une transaction est privée, comment une institution peut-elle encore prouver qu’elle était valide ou permettre à un auditeur de la vérifier ?
La réponse est plus intéressante que de simplement cacher la transaction.
Les données de la transaction restent privées
Avec Enygma, l’expéditeur, le destinataire et le montant peuvent être cachés aux participants ordinaires du réseau.
Mais le réseau doit quand même savoir que la transaction est valide.
C’est là que la cryptographie entre en jeu.
Rayls utilise des éléments comme les ZK-SNARKs et les engagements de Pedersen pour prouver que la transaction est correcte sans exposer les informations privées qui la sous-tendent.
Ainsi, un observateur extérieur peut voir qu’une transaction valide a eu lieu, sans voir le contenu réel.
La preuve est visible.
Les données sensibles ne le sont pas.
Et qu’en est-il des auditeurs ?
C’était la partie que j’ai trouvée la plus intéressante.
Rayls sépare la capacité de dépenser de la capacité de consulter.
Enygma utilise des clés distinctes pour dépenser et consulter. Un auditeur autorisé peut recevoir une clé de consultation et inspecter les transactions qu’il est autorisé à voir, sans obtenir la capacité de déplacer les fonds.
Donc la confidentialité ne signifie pas :
« Personne ne pourra jamais rien voir. »
Cela signifie :
« Seules les bonnes personnes peuvent voir les bonnes informations. »
C’est bien plus utile pour les institutions financières.
Un exemple simple
Imaginez que la banque A envoie 10 jetons privés à la banque B.
Un observateur public normal ne devrait pas pouvoir voir :
qui l’a envoyée
qui l’a reçu
combien a été envoyé
Mais Enygma peut tout de même générer la preuve cryptographique nécessaire pour vérifier que le transfert est valide.
Si un auditeur autorisé a besoin d’inspecter la transaction, on peut lui fournir le niveau d’accès à la consultation approprié sans lui donner d’autorité de dépense.
Il y a aussi un autre cas d’usage intéressant dans la documentation : Livraison contre Paiement, ou DvP.
Par exemple, une partie peut déposer un actif tokenisé pendant qu’une autre dépose le token de paiement. Le contrat Enygma DvP vérifie les conditions et règle l’échange de manière atomique.
Donc la couche de confidentialité ne sert pas seulement à masquer les soldes.
Elle peut aussi prendre en charge une logique effective de règlement financier.
Ce qui m’a fait tilt
Avant de lire la documentation, je pensais que « blockchain privée » signifiait principalement restreindre qui peut accéder au réseau.
Enygma est différent.
La confidentialité est assurée par la cryptographie, tandis que la visibilité autorisée est gérée séparément.
Cela donne à Rayls trois propriétés utiles en même temps :
Données privées
Transactions vérifiables
Accès d’audit contrôlé
Pour la finance institutionnelle, cette combinaison me paraît bien plus logique que de simplement mettre des transactions sensibles sur une chaîne autorisée et de les appeler privées.
C’est probablement la chose la plus intéressante que j’ai apprise en explorant Enygma.