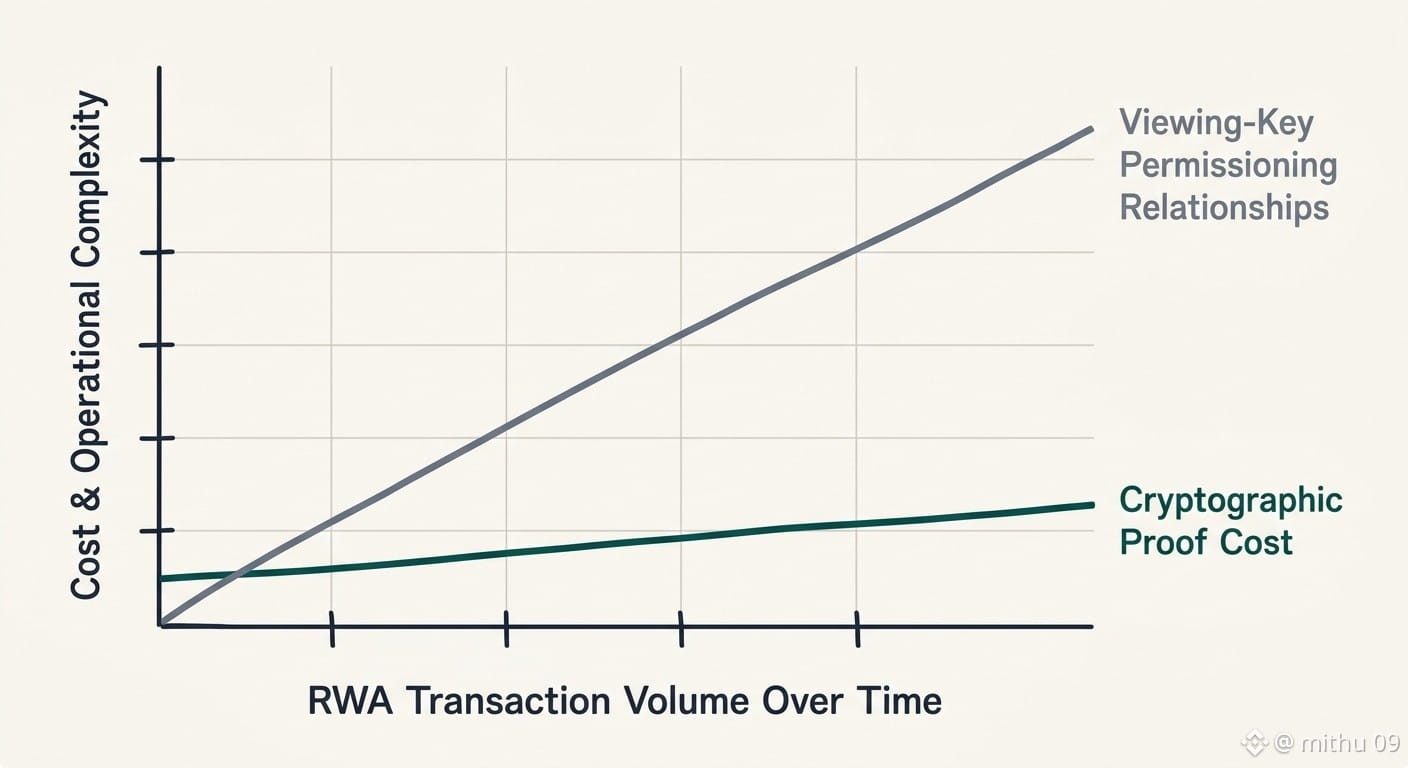
L’expression « compte davantage à mesure que les RWA évoluent » m’a fait faire une pause, car elle implique que l’architecture de confidentialité serait d’une certaine façon indispensable à la croissance, et pas simplement une fonctionnalité agréable, silencieusement en arrière-plan. En regardant de plus près, cette affirmation n’est vraie que si la friction augmente effectivement avec le volume, et c’est le cas : une seule obligation tokenisée négociée en privé entre un petit nombre de contreparties constitue un problème de divulgation maîtrisable, mais des milliers de positions institutionnelles qui évoluent simultanément signifient que le modèle de clé de consultation (viewing-key) de Dusk doit faire évoluer sa logique de permissionnement aussi vite que les actifs eux-mêmes évoluent. $DUSK #Dusk @duskfoundation, aux côtés de projets proches des RWA comme $ONDO et $CFG, parie que la courbe de croissance pour l’infrastructure de confidentialité sera plus fluide que la courbe de croissance du nombre de personnes dédiées à la conformité dans les institutions traditionnelles : c’est une affirmation précise et testable, plutôt qu’une promesse vague. Ce qui m’a frappé, c’est que personne ne commercialise la charge opérationnelle consistant à maintenir des milliers de relations actives de clé de consultation au fur et à mesure que le volume augmente ; cela se contente de se retrouver intégré dans « une confidentialité qui évolue ». Je ne doute pas que la cryptographie évolue : les preuves à divulgation nulle (zero-knowledge) ne deviennent pas plus difficiles avec davantage de transactions, mais les relations de permissionnement qui les sous-tendent restent des décisions humaines, prises encore et encore. Cette couche évolue-t-elle aussi proprement que les mathématiques en dessous.
#dusk $DUSK @Dusk
#dusk $DUSK @Dusk