#ColdcardWalletLossesExceed$115M
Un appareil qui n’a jamais été connecté à Internet vient de prouver que « hors ligne » ne signifie pas automatiquement « incassable ».
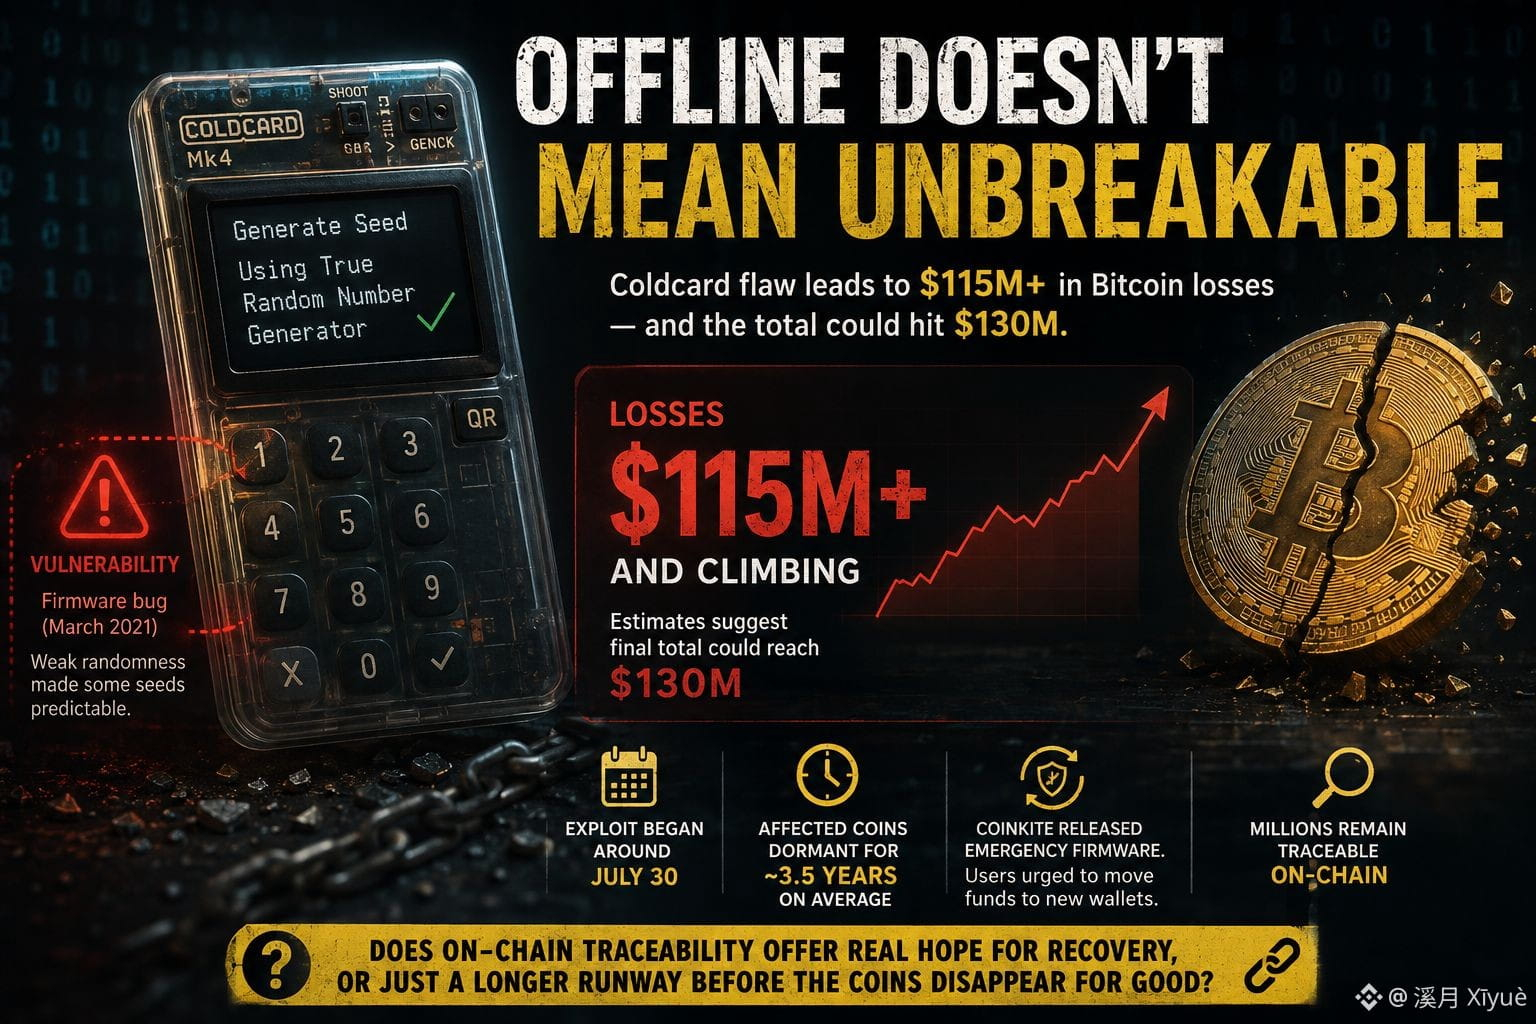
Les pertes liées à une faille de sécurité dans Coldcard, un portefeuille matériel Bitcoin populaire fabriqué par Coinkite, ont dépassé 115 millions de dollars et continuent d’augmenter, selon Galaxy Research — certaines estimations suggérant que le total final pourrait atteindre 130 millions de dollars à mesure que la traçabilité progresse. L’exploitation a commencé vers le 30 juillet et remonte à un bug de micrologiciel vieux de cinq ans, datant de mars 2021 : une erreur de codage a fait que certains appareils généraient des phrases-séeds de portefeuille à l’aide d’une source d’aléatoire plus faible et prévisible, au lieu du générateur matériel intégré. Cela a rendu certaines clés privées devinables mathématiquement plutôt que d’être volées via du phishing ou des logiciels malveillants. Fait notable, l’attaque a principalement touché des portefeuilles longtemps laissés en sommeil, les pièces concernées étant restées inutilisées pendant en moyenne environ trois ans et demi. Coinkite a depuis publié un micrologiciel d’urgence et exhorte les utilisateurs concernés à transférer leurs fonds vers des portefeuilles nouvellement générés.
Cela compte au-delà d’un seul appareil. Le stockage à froid a longtemps été considéré comme la référence en matière de sécurité pour la self-custody, précisément parce qu’il est déconnecté des surfaces d’attaque en ligne. Cet incident rappelle que l’aléatoire derrière la génération des clés compte autant que l’isolement d’Internet : un défaut intégré au niveau du micrologiciel peut compromettre la sécurité, quelle que soit la façon dont un appareil est « hors ligne ».
Alors que des chercheurs notent qu’une large part des pièces volées reste traçable on-chain, cela offre-t-il un véritable espoir de récupération, ou simplement une piste plus longue avant qu’elles ne soient finalement déplacées hors de portée ?
$EDEN $HEMI
$RED