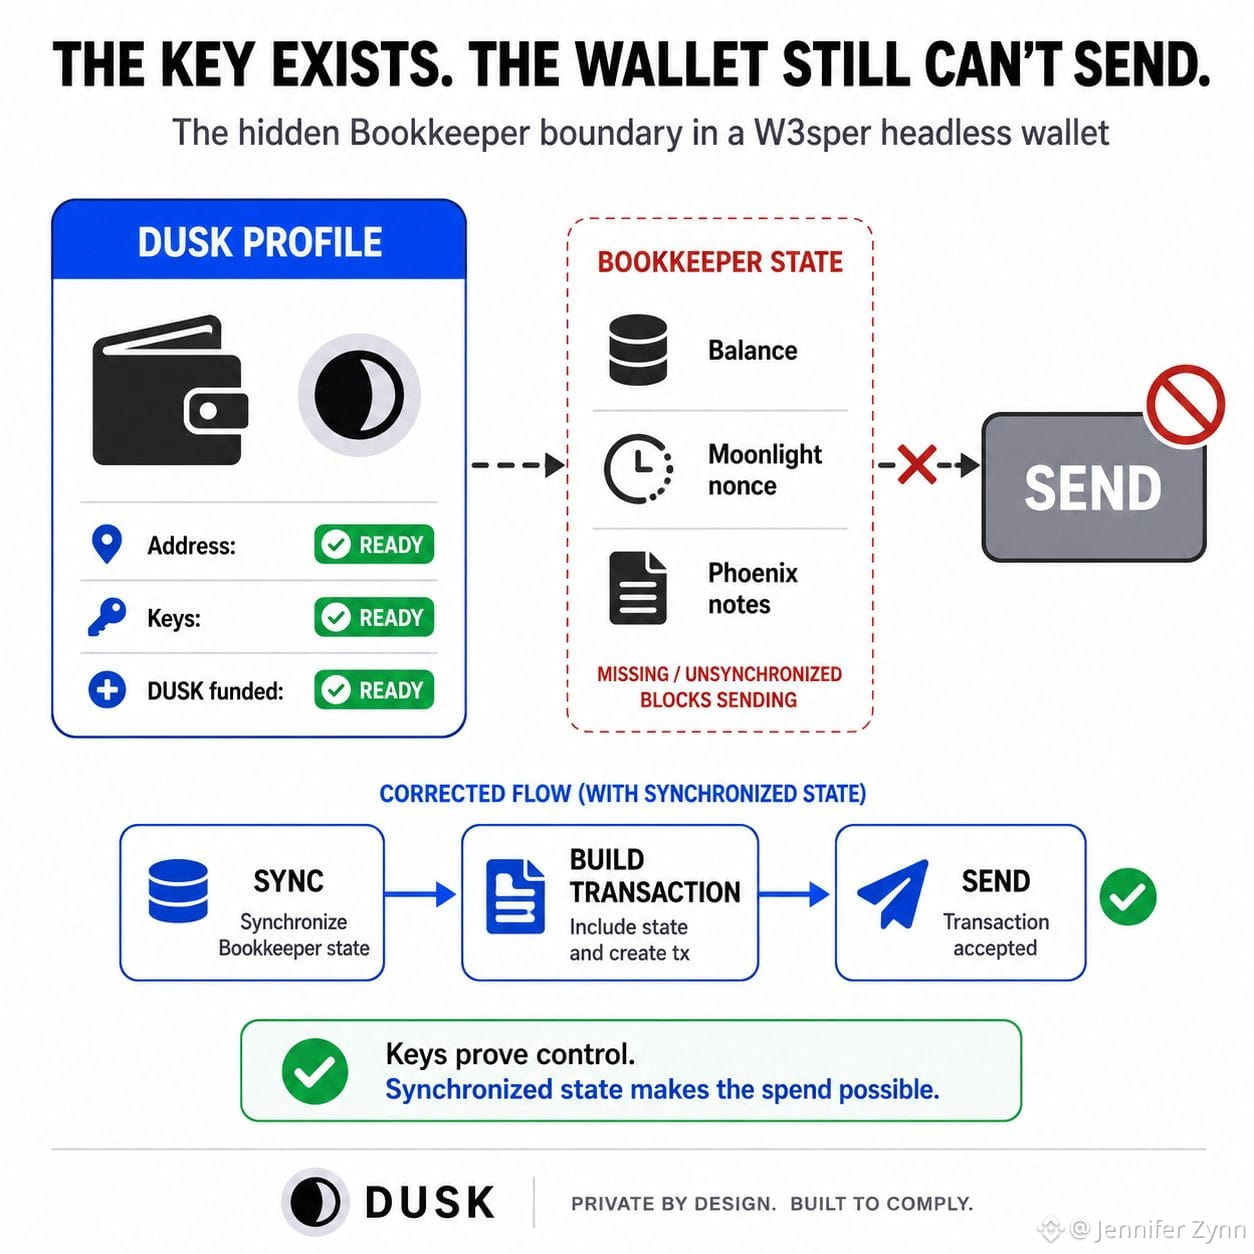

Un portefeuille W3sper peut dériver un vrai profil Dusk, me montrer une adresse, et pourtant rester incapable de construire le premier transfert.
Le travail caché est l’état de Bookkeeper. W3sper me fournit des constructeurs de transactions, mais il ne transforme pas un profil fraîchement créé en portefeuille headless complet. Si je génère des clés et passe directement à l’envoi, ce profil n’a aucune entrée Bookkeeper synchronisée ; le constructeur ne peut donc pas récupérer les informations de solde et de nonce dont il a besoin.
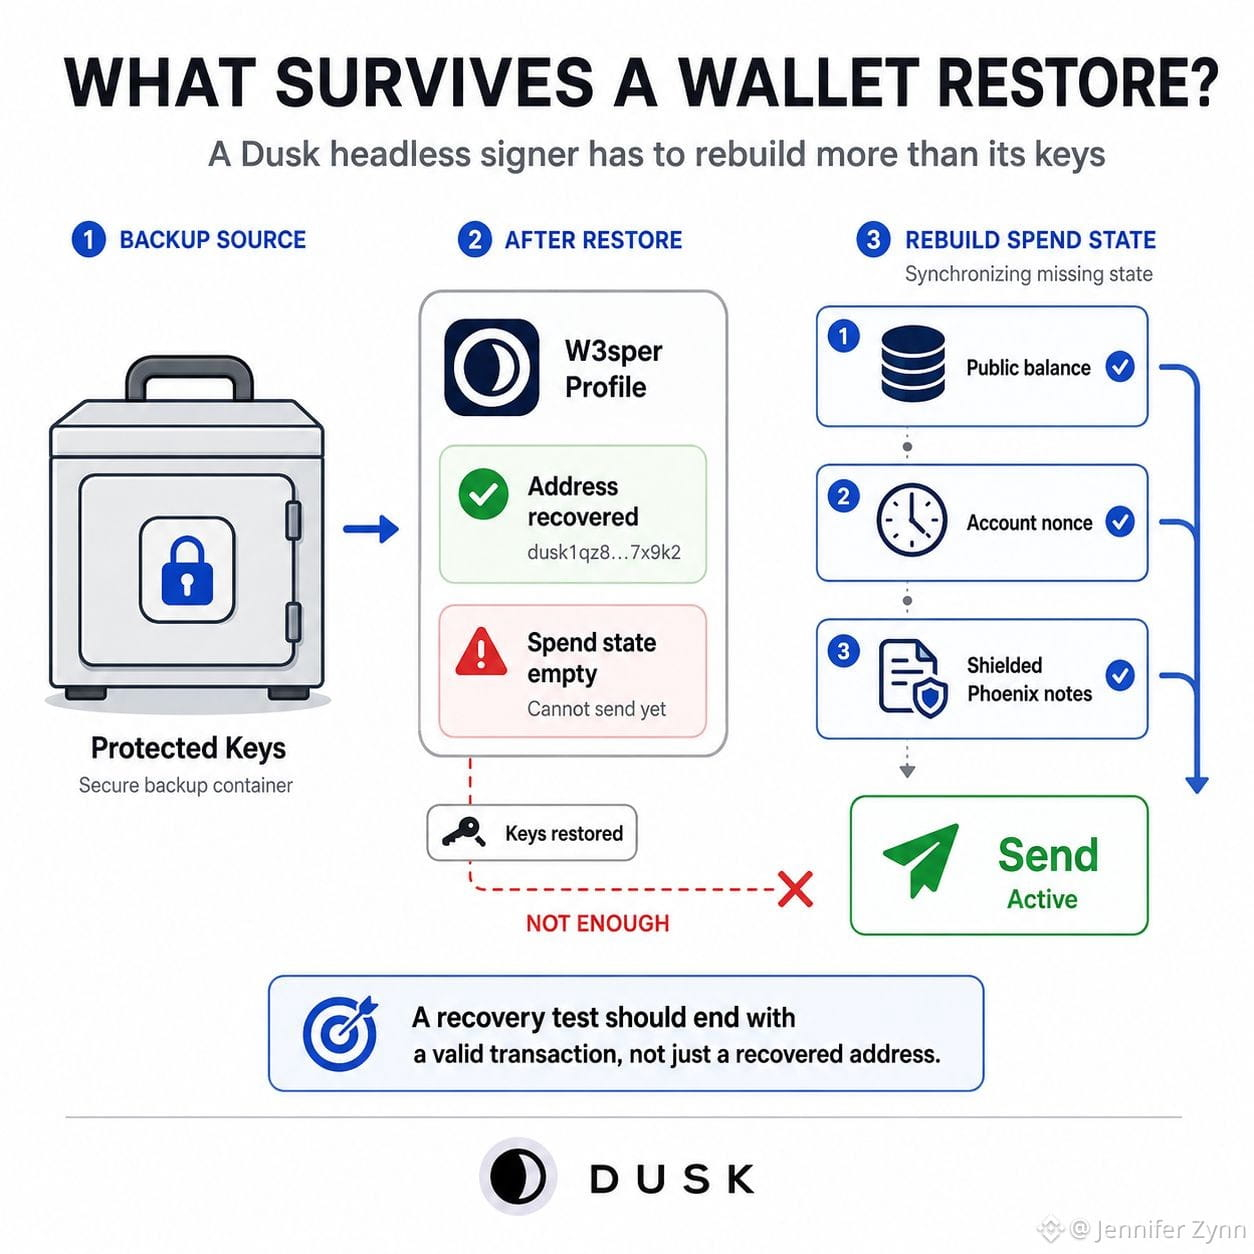
Phoenix rend cette tromperie plus difficile. Un service de signature doit aussi maintenir des notes shielded synchronisées, pas seulement la clé secrète. Ainsi, la conservation des clés peut être correcte tandis que l’état dépensable est périmé.
Le mauvais côté, c’est que le portefeuille peut sembler terminé. Je peux créer le compte, le financer, protéger la clé, puis appuyer sur Envoyer et découvrir que mon backend n’a jamais reconstruit l’état qui rend cet envoi de DUSK possible.
Si je gérais une trésorerie headless Dusk, je testerais la reprise en restaurant les clés dans une base de données vide et en faisant resynchroniser le portefeuille avant qu’il ne signe quoi que ce soit.
Sur Dusk, sauvegarder la clé n’est pas la même chose que sauvegarder le déroulé (workflow) du portefeuille.
#dusk $DUSK @Dusk