Je suis devenu assez sceptique à propos des projets crypto quand ils parlent de sécurité. Un audit peut sembler excellent sur le papier, mais ce qui m’importe bien davantage, c’est ce qui se passe lorsqu’une personne découvre réellement un problème.
C’est ce qui m’a rendu le travail récent de Dusk sur la sécurité particulièrement intéressant.
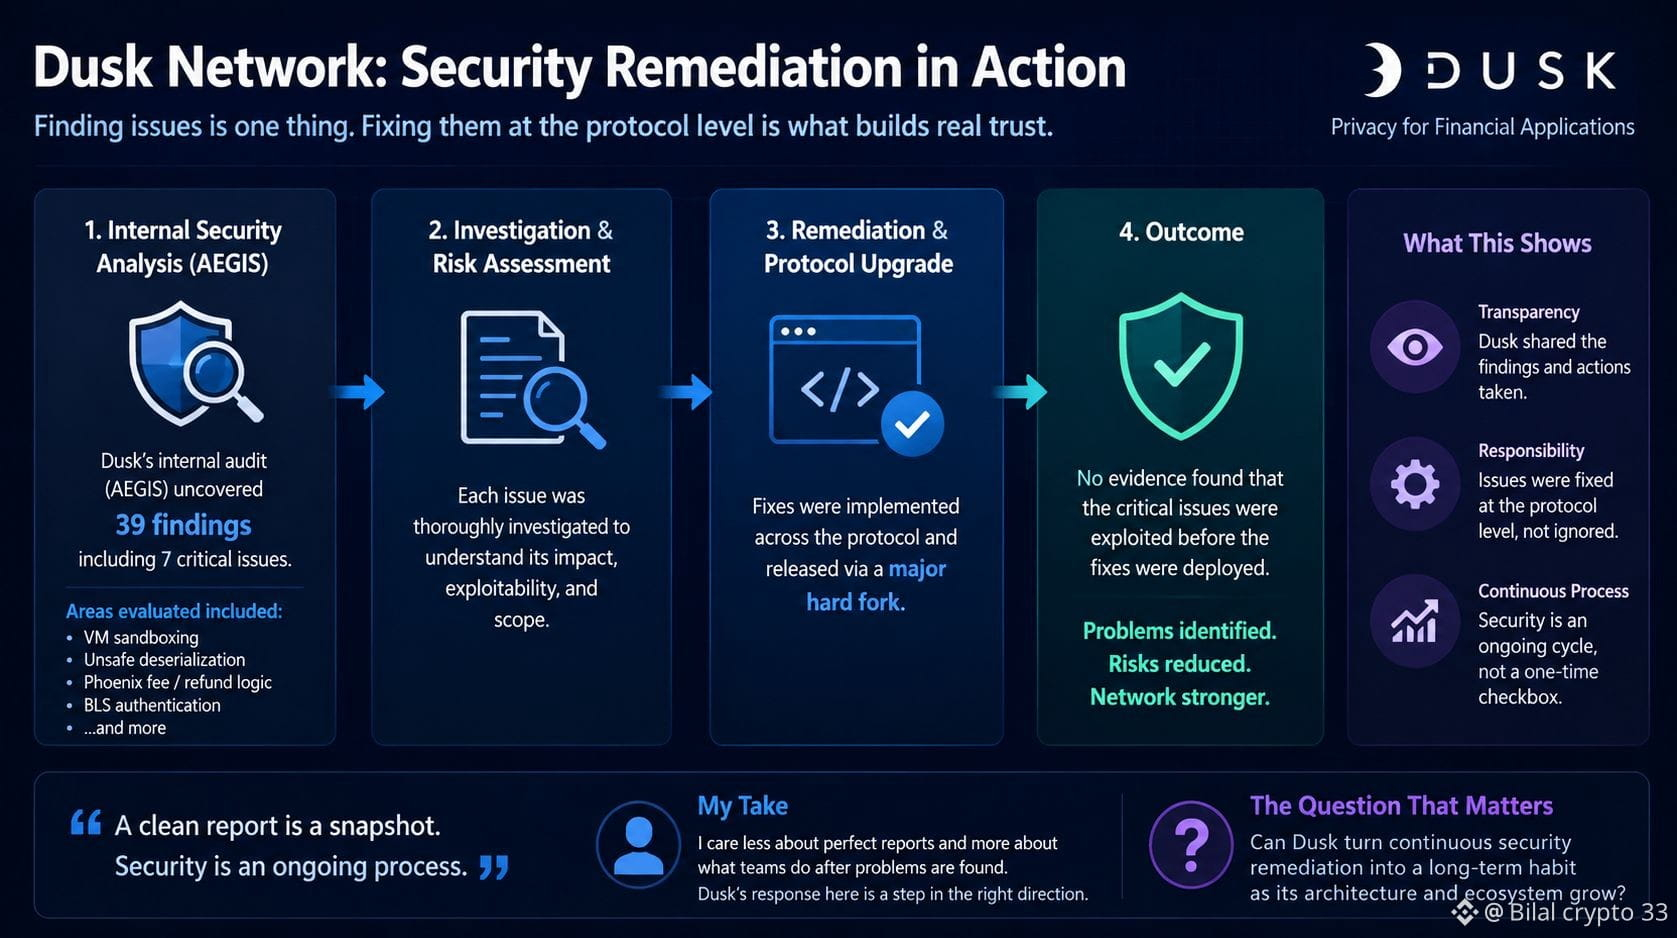
Dans sa l’analyse de sécurité AEGIS, Dusk a rapporté 39 constats, dont sept classés comme critiques. Les problèmes concernaient des domaines comme le sandboxing des VM, la désérialisation non sécurisée, la logique de frais et de remboursement, ainsi que l’authentification BLS. Dusk affirme que ces problèmes ont été corrigés via une importante mise à jour par hard fork, et qu’il n’y avait aucune preuve que les problèmes critiques avaient été exploités auparavant.
Je ne prendrai pas cela comme une preuve que Dusk est simplement « sécurisé ». Je pense que cette conclusion serait trop facile.
Ce que j’observe plutôt, c’est un signal plus utile : des problèmes ont été identifiés, investigués, puis transformés en correctifs au niveau du protocole.
J’ai suivi assez de cycles crypto pour savoir que la sécurité n’est pas une réussite ponctuelle. Elle devient plus difficile à mesure que le système grandit, surtout quand davantage de développeurs et d’applications commencent à en dépendre.
Donc je m’intéresse davantage à ce que Dusk fera après le prochain audit qu’à la qualité du rapport actuel.
Dusk peut-il transformer une remédiation continue de la sécurité en une habitude de long terme ?
@Dusk #dusk $DUSK