
#dusk $DUSK @Dusk
J’ai commencé à regarder Dusk sous un angle différent : non pas comme une « blockchain de confidentialité », mais comme un système où l’environnement d’exécution détermine concrètement à quel point la confidentialité devient exploitable.
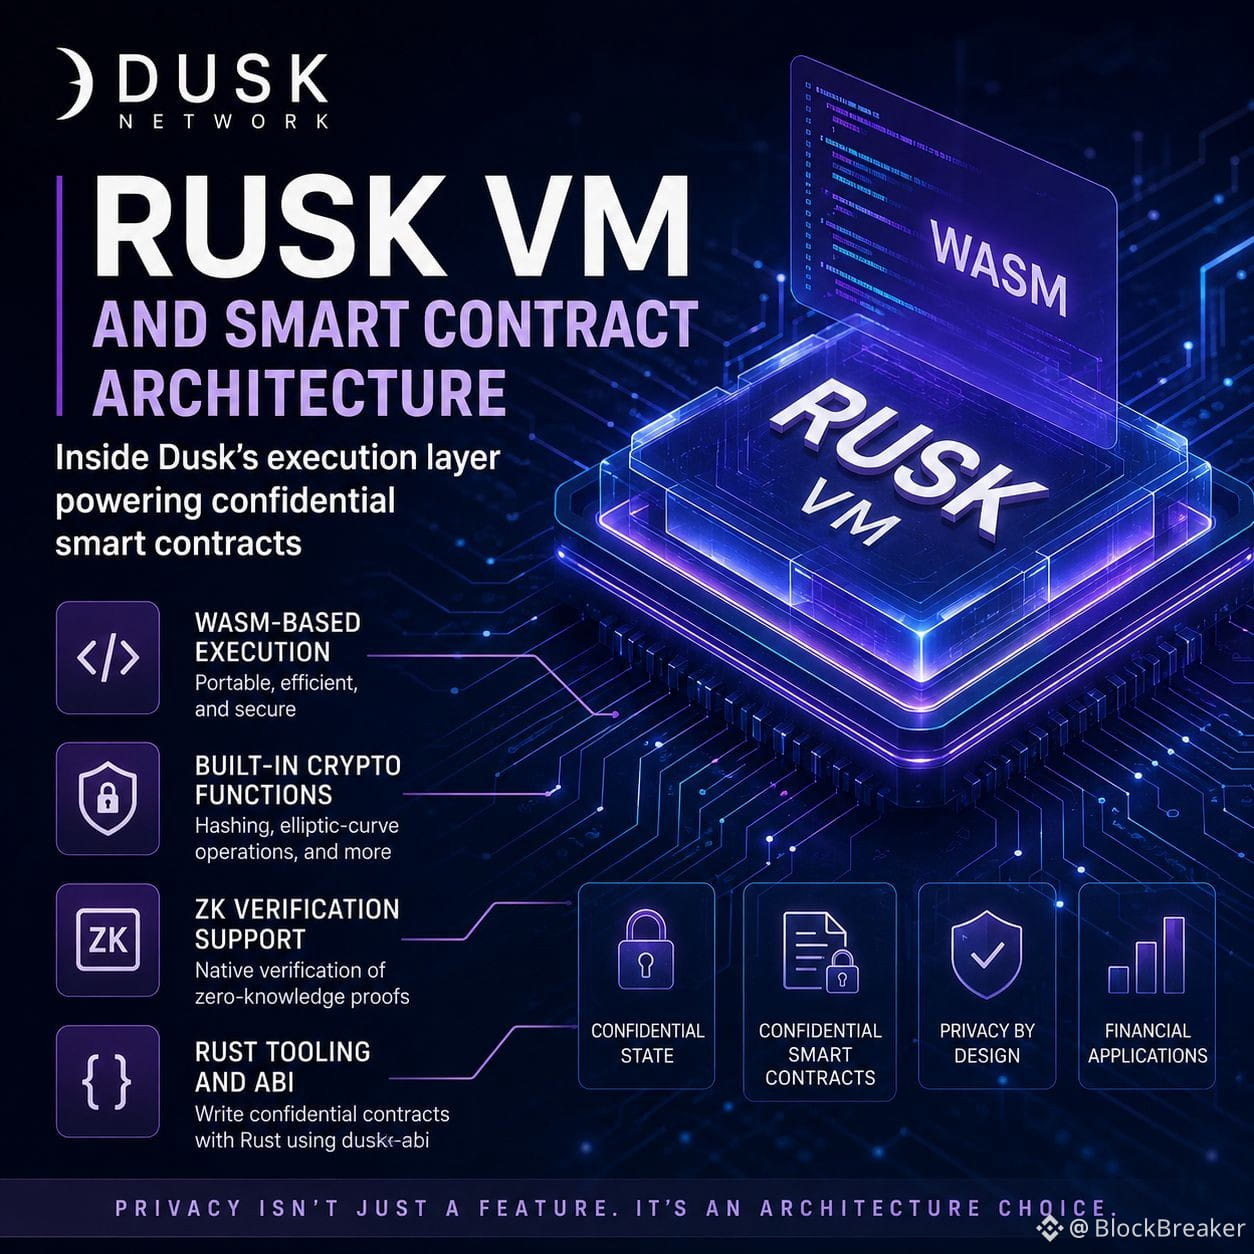
C’est pourquoi la Rusk VM a attiré mon attention. Elle utilise WASM pour l’exécution des contrats, mais ne s’arrête pas là. Dusk expose des opérations cryptographiques via la couche hôte de la VM, y compris le hachage, les opérations sur les courbes elliptiques et la vérification à preuve à divulgation nulle de connaissance. En pratique, le contrat n’a pas besoin d’implémenter lui-même chaque primitive coûteuse.
Je pense que ce choix de conception est plus important qu’il n’en a l’air au premier abord. Un contrat confidentiel n’est utile que lorsque les développeurs peuvent raisonner sur ses coûts, ses entrées et ses scénarios d’échec. L’ABI de Rusk et les outils Rust créent une interface définie entre le code du contrat et ces capacités natives.
J’ai déjà vu cela avec des systèmes de smart contracts : la partie intéressante est rarement le langage. C’est plutôt la frontière entre le code applicatif et les primitives de bas niveau qui se trouvent en dessous.
Ce que j’observerais de très près avec Rusk, ce n’est pas un autre titre de benchmark. Je voudrais comprendre dans quelle mesure les appels hôtes restent prévisibles, comment la tarification du gas évolue, comment les changements d’ABI sont gérés, et comment les développeurs déboguent des contrats lorsque l’état lui-même est intentionnellement masqué.
C’est la partie qui, à mes yeux, est réellement intéressante. La confidentialité au niveau du protocole, c’est une chose. Rendre la confidentialité programmable sans transformer le développement en un projet de recherche en cryptographie, c’est un problème beaucoup plus difficile.