Je m’attendais à ce que les « contrôles d’éligibilité » derrière Dusk Trade soient quelque chose conçu spécifiquement pour le trading. Un module de conformité fixé à la couche d’échange, comme la plupart des courtiers intègrent la KYC directement dans la plateforme.
Mais ce n’est pas ce qu’il y a en dessous.
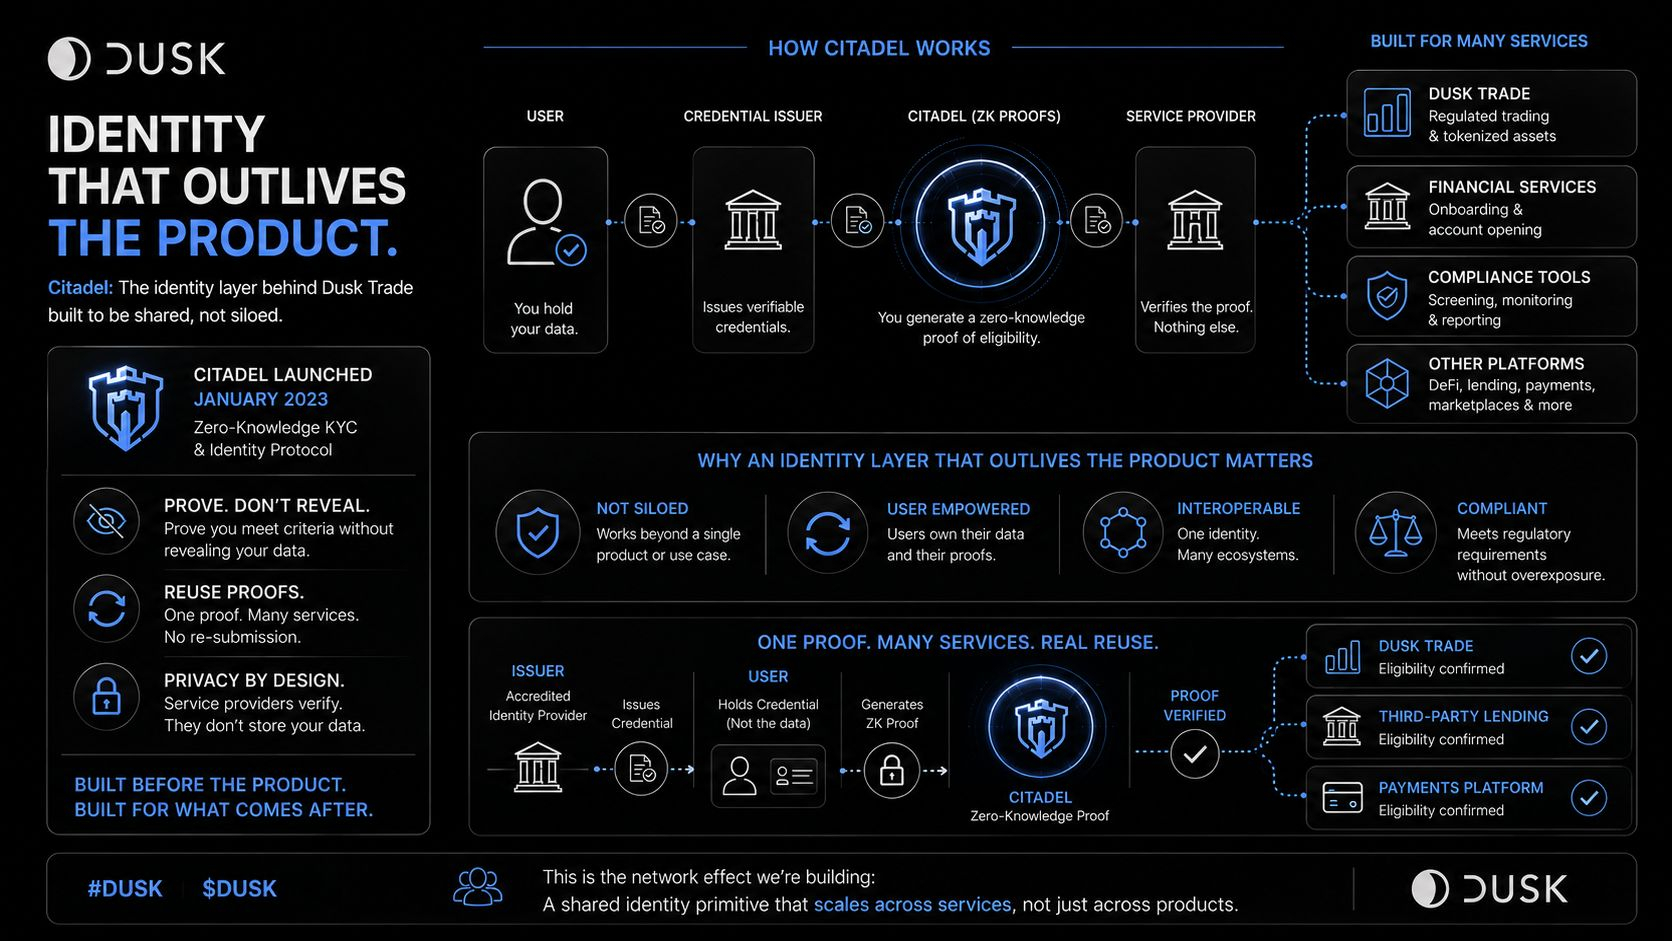
La couche d’identité sur laquelle Dusk Trade s’appuie s’appelle Citadel, et elle n’a pas été pensée à l’origine comme une fonctionnalité de trading. Dusk l’a lancée en janvier 2023 en tant que protocole de KYC/identité à connaissance nulle : prouver que vous détenez un justificatif valide sans révéler son contenu, puis réutiliser cette preuve entre différents services plutôt que de resoumettre vos données à chaque fois.
Ce calendrier change la manière dont je lis « contrôles d’éligibilité » dans la documentation. On a moins l’impression qu’il s’agit d’une conformité sur mesure construite pour un seul produit, et davantage celle d’un principe d’identité qui existait avant le produit qui l’utilise.
Le point intéressant, c’est que Citadel a été conçu pour des prestataires de services au-delà d’un simple scénario de trading. Dusk l’a décrit comme une couche d’identité que les entreprises peuvent exploiter pour vérifier si quelqu’un remplit ses critères, sans prendre la garde de toutes les données d’identité sous-jacentes.
« Un contrôle d’éligibilité conçu pour un produit et une couche d’identité conçue pour survivre au produit sont deux types d’infrastructure différents, même lorsque les utilisateurs vivent les deux comme “prouvant qui vous êtes”. »
Ce que j’aimerais voir concrètement : un justificatif prouvé via Citadel et accepté par un autre prestataire de services en dehors de Dusk Trade — la preuve que transforme « principe d’identité partagé » d’une description d’architecture en réutilisation interservices démontrée.
#dusk $DUSK @Dusk
Mais ce n’est pas ce qu’il y a en dessous.
La couche d’identité sur laquelle Dusk Trade s’appuie s’appelle Citadel, et elle n’a pas été pensée à l’origine comme une fonctionnalité de trading. Dusk l’a lancée en janvier 2023 en tant que protocole de KYC/identité à connaissance nulle : prouver que vous détenez un justificatif valide sans révéler son contenu, puis réutiliser cette preuve entre différents services plutôt que de resoumettre vos données à chaque fois.
Ce calendrier change la manière dont je lis « contrôles d’éligibilité » dans la documentation. On a moins l’impression qu’il s’agit d’une conformité sur mesure construite pour un seul produit, et davantage celle d’un principe d’identité qui existait avant le produit qui l’utilise.
Le point intéressant, c’est que Citadel a été conçu pour des prestataires de services au-delà d’un simple scénario de trading. Dusk l’a décrit comme une couche d’identité que les entreprises peuvent exploiter pour vérifier si quelqu’un remplit ses critères, sans prendre la garde de toutes les données d’identité sous-jacentes.
« Un contrôle d’éligibilité conçu pour un produit et une couche d’identité conçue pour survivre au produit sont deux types d’infrastructure différents, même lorsque les utilisateurs vivent les deux comme “prouvant qui vous êtes”. »
Ce que j’aimerais voir concrètement : un justificatif prouvé via Citadel et accepté par un autre prestataire de services en dehors de Dusk Trade — la preuve que transforme « principe d’identité partagé » d’une description d’architecture en réutilisation interservices démontrée.
#dusk $DUSK @Dusk