


Principales conclusions
Les criminels qui mènent des attaques de poisoning d'adresses profitent de l'habitude courante des utilisateurs de copier des adresses à partir des historiques de transactions et de la limitation de l'interface utilisateur à afficher des "adresses abrégées".
En utilisant des générateurs d'adresses "vanity", les attaquants créent des adresses qui imitent les premiers et derniers caractères des destinataires fréquents des victimes ; ils utilisent ensuite de faux tokens, des transferts de valeur nulle ou même de petites quantités réelles pour contourner les filtres de portefeuille et contaminer votre historique.
Utilisez des portefeuilles intelligents tels que Binance Wallet qui filtrent le spam et alertent sur des adresses similaires, utilisez le carnet d'adresses et ne faites jamais confiance uniquement aux premiers/derniers caractères d'une adresse lors d'une transaction.

L'écosystème des cryptomonnaies continue de faire face à des défis de sécurité en constante évolution. Parmi eux, les attaques d'empoisonnement d'adresses sont devenues une menace sérieuse, visant à tromper les utilisateurs pour qu'ils envoient des fonds à des adresses malveillantes ou incorrectes. Pour Binance, protéger vos actifs est la plus haute priorité. Continuez à lire pour savoir comment ces attaques se déroulent, comment Binance Wallet vous protège proactivement contre elles et quelles sont les meilleures pratiques pour éviter de tomber dans ce type de schéma malveillant.
Pourquoi cela fonctionne
La plupart des utilisateurs de Web3, ou les humains en général, ne mémorisent pas les chaînes hexadécimales de 42 caractères. Au lieu de cela, ils s'appuient sur des raccourcis visuels. En raison des limitations de l'interface utilisateur dans les explorateurs de blocs (comme Etherscan) et les portefeuilles, les adresses sont souvent affichées sous forme abrégée comme ceci : 0x1234...abcd.
Les attaquants en profitent en utilisant des services appelés générateurs d'adresses personnalisées, des outils qui créent des adresses de portefeuille personnalisées avec des caractères initiaux et finaux choisis, pour produire une chaîne malveillante qui correspond au préfixe et au suffixe du destinataire légitime. Comme générer des adresses coûte presque rien, ils peuvent forcer des correspondances qui semblent identiques à première vue.
Lorsque vous initiez une nouvelle transaction à un destinataire avec lequel vous avez récemment traité, vous pouvez consulter votre historique, voir une adresse qui commence et se termine de la même manière, et cliquer sur "copier". À ce moment-là, vous avez copié sans le savoir l'adresse de l'attaquant.
Comment les attaquants "empoisonnent" votre historique : 3 méthodes courantes
Pour introduire leur adresse malveillante dans votre historique de transactions, les attaquants utilisent principalement trois techniques.
1. Contrats de tokens falsifiés (émulation d'événements)
Dans ce cas, les attaquants déploient un contrat de token non standard (par exemple, un token falsifié appelé "U5DC"). Ces contrats sont programmés pour déclencher des événements de "Transfert" qui semblent provenir de votre adresse vers l'adresse malveillante.
Ils peuvent même falsifier le montant exact de votre dernière transaction légitime. Si vous venez d'envoyer 1.000 USDC, ils peuvent faire apparaître un enregistrement dans votre historique montrant que vous "avez envoyé" 1.000 U5DC à leur adresse empoisonnée.
2. Transferts de montant zéro
Certains contrats de tokens principaux (y compris certaines versions de USDC) permettent la fonction "Transfer From" avec un montant zéro sans nécessiter la signature de la clé privée de l'expéditeur.
L'attaquant peut initier un transfert de 0 USDC depuis votre portefeuille vers son adresse personnalisée. Étant donné qu'il s'agit d'une interaction "réelle" sur le contrat USDC, cela apparaît dans votre historique comme une entrée légitime (bien que de $0), prête à être copiée.
3. Transferts réels de faible montant
Pour éviter les portefeuilles modernes qui filtrent déjà les transactions de valeur zéro, les attaquants ont commencé à "investir" dans leurs attaques.
Ils peuvent vous envoyer une petite quantité réelle de cryptomonnaies (par exemple, 0,01 USDC) dans votre portefeuille. Étant donné qu'il s'agit d'un transfert genuin avec valeur, cela dépasse souvent les filtres de spam et apparaît en haut de votre liste de "Reçus" ou "Récents".
Comment protéger vos actifs
Bien que vous ne puissiez pas empêcher quelqu'un de vous envoyer du "dust" ou de falsifier une transaction à votre adresse sur la chaîne, vous pouvez contrôler comment vous interagissez avec ces données.
1. Utilisez un portefeuille centré sur la sécurité (par exemple, Binance Wallet)
Votre première ligne de défense est l'interface de votre portefeuille. Binance Wallet est conçu pour atténuer les risques d'empoisonnement d'adresses par défaut :
Filtre avancé de spam et de dust : Binance Wallet identifie automatiquement et supprime les enregistrements provenant de contrats malveillants ou non standards. Cela inclut un système robuste de filtrage pour les transferts de montant zéro et les transactions "dust" de très faible valeur, conçues spécifiquement pour empoisonner votre historique. En s'assurant que votre interface n'affiche que des activités légitimes et pertinentes, nous éliminons la menace avant que vous n'ayez la possibilité de copier une adresse malveillante.
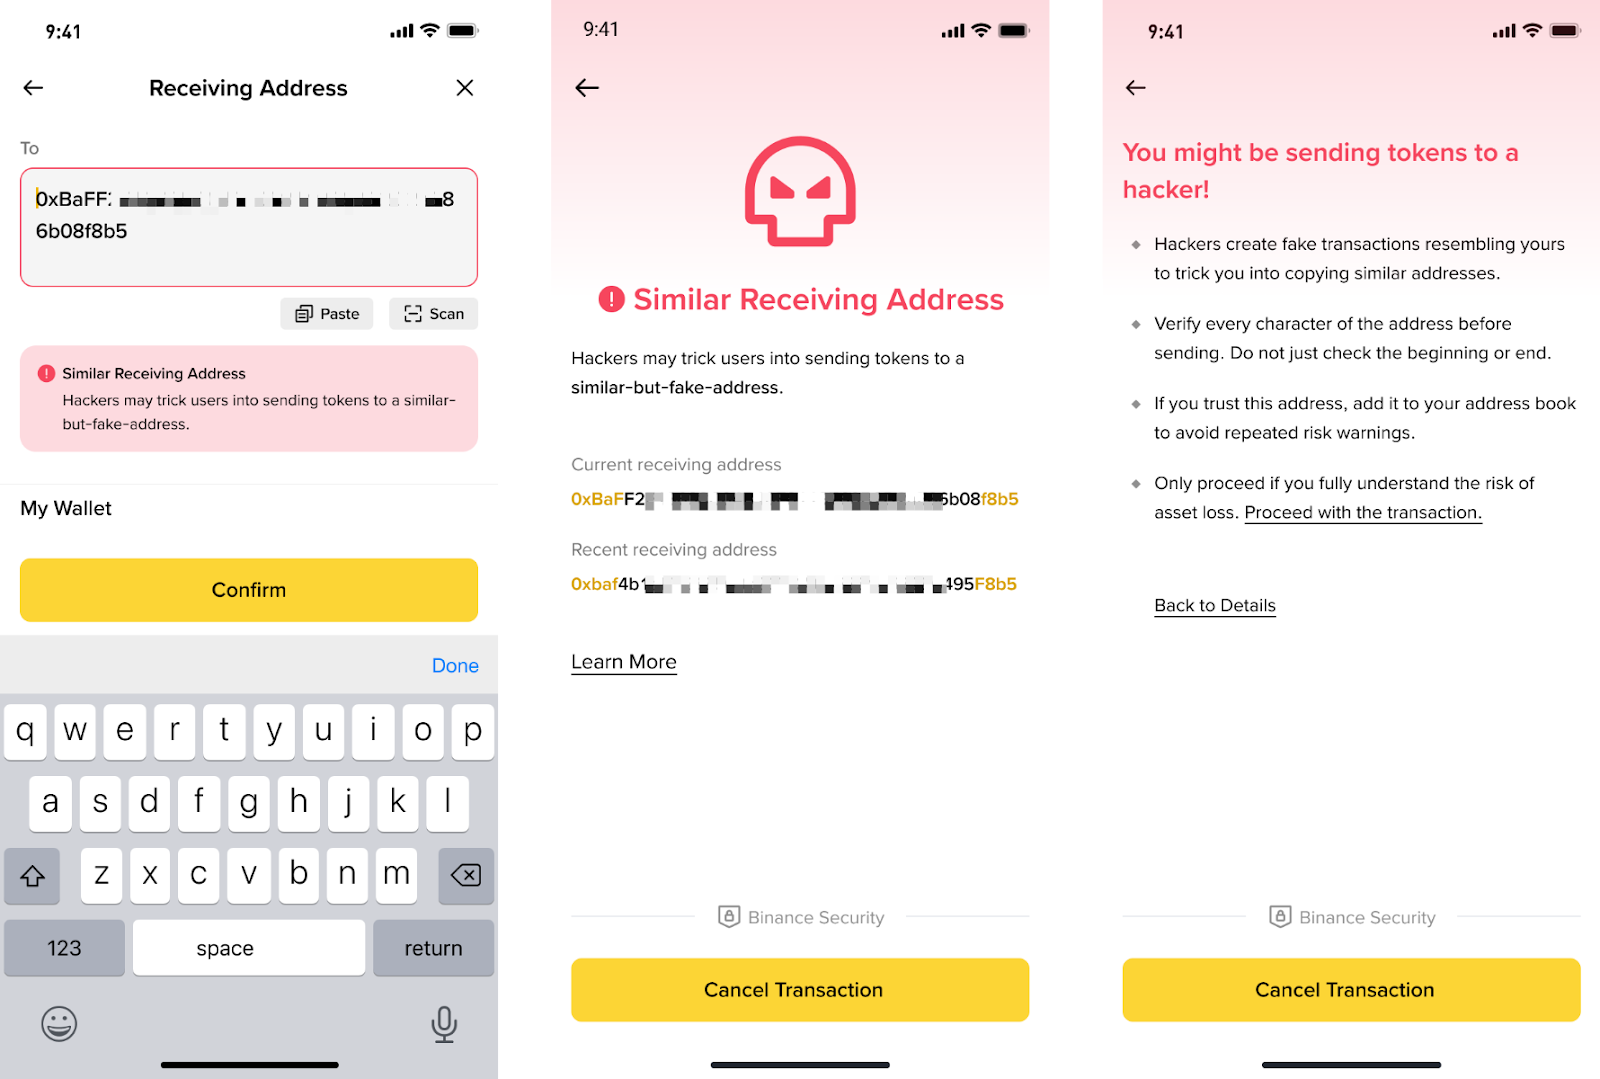
Alertes de similitude : Si vous essayez d'envoyer des fonds à une adresse qui semble suspectement similaire à un contact fréquent mais qui n'est pas une correspondance exacte, Binance Wallet vous montrera un avertissement de risque élevé.
2. Utilisez le carnet d'adresses
Cessez de copier les historiques de transactions.
Pour toute adresse avec laquelle vous interagissez plus d'une fois (échanges, amis ou votre propre stockage à froid), enregistrez-la dans le carnet d'adresses de votre portefeuille et attribuez-lui un alias clair.
Lors de l'envoi de fonds, sélectionnez le contact par son nom, sans copier une chaîne de caractères.

3. La règle des "caractères du milieu"
Ne vérifiez jamais une adresse uniquement par les 4 premiers et les 4 derniers caractères.
Vérifiez les 4 premiers, les 4 du milieu et les 4 derniers.
Les attaquants ne correspondent presque jamais au segment central, car la puissance de calcul nécessaire pour égaler toute la chaîne de 42 caractères la rend actuellement trop coûteuse.
4. Effectuez une transaction de test
Pour des sommes importantes, envoyez toujours d'abord un petit montant "de test". Vérifiez la réception à l'autre bout et seulement alors procédez avec le montant total en utilisant la même adresse déjà confirmée.
Réflexions finales
Dans Web3, il n'existe pas de bouton "annuler", et les attaquants parient que vous ferez confiance à un fragment familier plutôt que de vérifier la destination complète. La bonne nouvelle est que le empoisonnement d'adresses est une attaque basée sur des habitudes, ce qui signifie qu'elle est également préventive : traitez l'historique des transactions comme peu fiable, utilisez un carnet d'adresses ou des contacts vérifiés et choisissez un portefeuille centré sur la sécurité comme Binance Wallet, qui filtre le spam et marque les adresses suspectes. Prenez votre temps, confirmez l'adresse complète (y compris le segment du milieu) et, si le montant est pertinent, effectuez d'abord un transfert de test ; car quelques secondes supplémentaires de vérification peuvent vous éviter une perte irréversible.
Pour en savoir plus
Protégez-vous du smishing : activez votre code anti-phishing aujourd'hui
Ne laissez pas de place aux tokens spam dans votre portefeuille Web3 | Blog de Binance
Veuillez noter : Il peut y avoir des divergences entre ce contenu original en anglais et toute version traduite (ces versions peuvent être générées par IA). Veuillez consulter la version originale en anglais pour obtenir les informations les plus précises en cas de divergences.