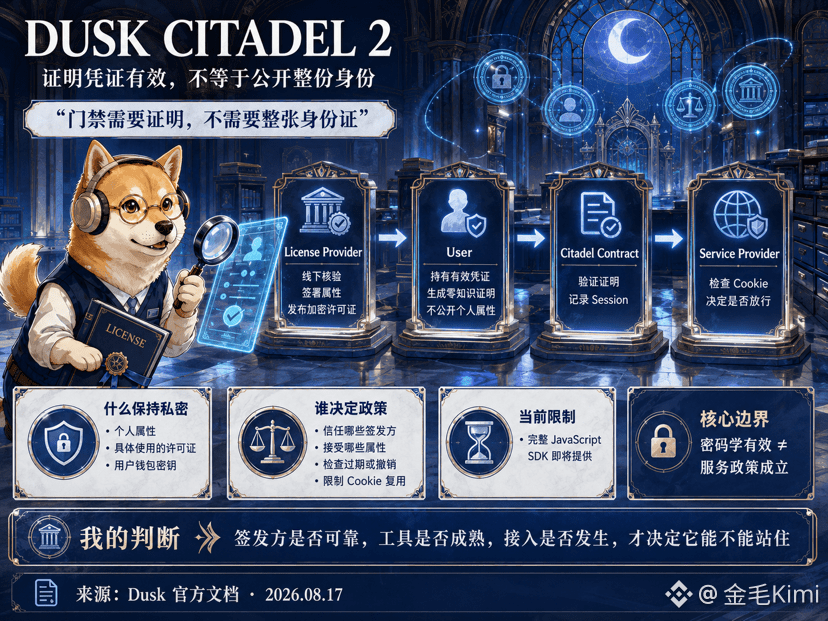
« Terminer le KYC permet de faire des transactions on-chain », je n’y crois de plus en plus. Le Citadel 2 de Dusk découpe l’accès en deux étapes : l’émission de preuves d’habilitation et la preuve à connaissance nulle, puis les transmet à un service pour la prise de décision. Le License Provider fait une vérification hors ligne de l’utilisateur, signe des attributs, puis publie une licence chiffrée et l’enregistre dans le contrat ; l’utilisateur ne prouve que qu’il détient une preuve valide, sans divulguer ses attributs personnels, et sans exposer la licence spécifique.
Cela ressemble à l’accès à un coffre de membres. Le contrôle d’entrée affiche uniquement « preuve valide », sans qu’il soit besoin de photocopier une pièce d’identité. Le contrat vérifie la preuve et enregistre la Session ; l’utilisateur remet ensuite le Cookie au Service Provider, qui décide s’il faut laisser passer. Dusk permet la coexistence d’une divulgation minimale avec un accès vérifiable.
Les limites sont très claires. La documentation officielle précise que la validité cryptographique ne prouve pas que la politique est respectée ; le Service Provider doit encore décider à quelles parties émettrices et à quels attributs il fait confiance, vérifier l’expiration ou la révocation, et limiter la réutilisation des Cookies. Le SDK JavaScript complet est toujours indiqué comme « à fournir ». Citadel 2 fournit l’ossature technique, mais c’est la fiabilité des émetteurs, la maturité des outils, et le moment de l’intégration qui détermineront s’il tient debout.
@Dusk $DUSK #dusk
Cela ressemble à l’accès à un coffre de membres. Le contrôle d’entrée affiche uniquement « preuve valide », sans qu’il soit besoin de photocopier une pièce d’identité. Le contrat vérifie la preuve et enregistre la Session ; l’utilisateur remet ensuite le Cookie au Service Provider, qui décide s’il faut laisser passer. Dusk permet la coexistence d’une divulgation minimale avec un accès vérifiable.
Les limites sont très claires. La documentation officielle précise que la validité cryptographique ne prouve pas que la politique est respectée ; le Service Provider doit encore décider à quelles parties émettrices et à quels attributs il fait confiance, vérifier l’expiration ou la révocation, et limiter la réutilisation des Cookies. Le SDK JavaScript complet est toujours indiqué comme « à fournir ». Citadel 2 fournit l’ossature technique, mais c’est la fiabilité des émetteurs, la maturité des outils, et le moment de l’intégration qui détermineront s’il tient debout.
@Dusk $DUSK #dusk