Le repas de la dernière fois, ce soir-là, avec le médecin de l’anesthésie qui m’a lâché « Où est la notice ? », m’a vraiment estomaqué longtemps. Sur le chemin du retour, je n’arrêtais pas d’y penser : si chaque personne qui sort la carte bancaire demandait d’abord « Est-ce que je comprends vraiment ce que c’est ? », le milieu crypto serait déjà moitié plus tranquille.
Alors hier soir, en retombant sur le GitHub de @Dusk , j’ai pris le temps, et j’ai lu page après page l’historique de ses commits.
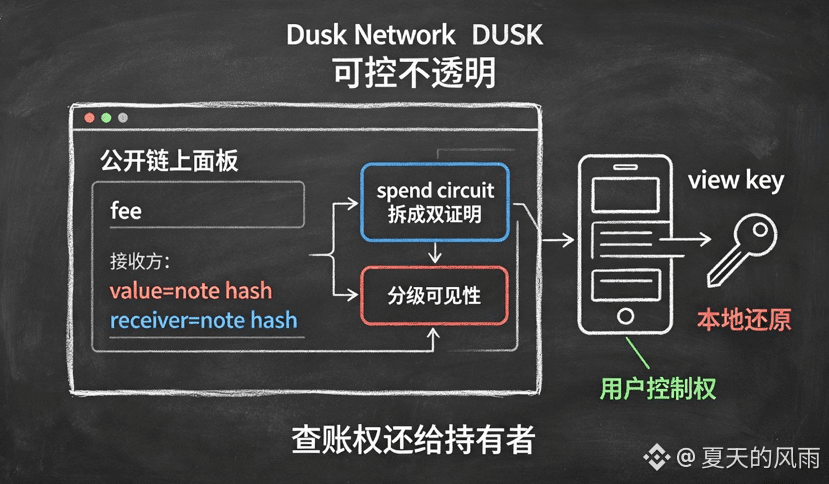
Le remaniement d’avril a attiré mon attention : ils ont séparé le circuit spend de Phoenix note en deux preuves indépendantes. Concrètement, que signifie cette approche ? Ils ont sacrifié un peu de gas, en échange de la « visibilité graduée ». Le résultat vérifié sur le réseau de test est le suivant : sur le panneau public, on n’affiche que le fee ; value et receiver sont compressés en hash de note, de sorte que les tiers ne peuvent absolument pas savoir qui a transféré combien à qui. En revanche, le wallet officiel, via la view key, permet de reconstituer complètement les écritures localement. Et cette clé dérive uniquement côté client : elle ne passe par aucun serveur, donc pas de porte dérobée.
Arrivé jusque-là, j’ai compris à peu près. $DUSK n’est pas passé par la voie des « pièces-friendly pour la surveillance » : il a détaché le droit de consultation des comptes de la couche de consensus, pour le rendre à la personne détentrice — comme un outil social, plutôt que comme un outil de conformité. Tu veux montrer des relevés ? Tu fournis la view key à l’autre. Tu ne veux pas ? Personne ne pourra te forcer à divulguer.
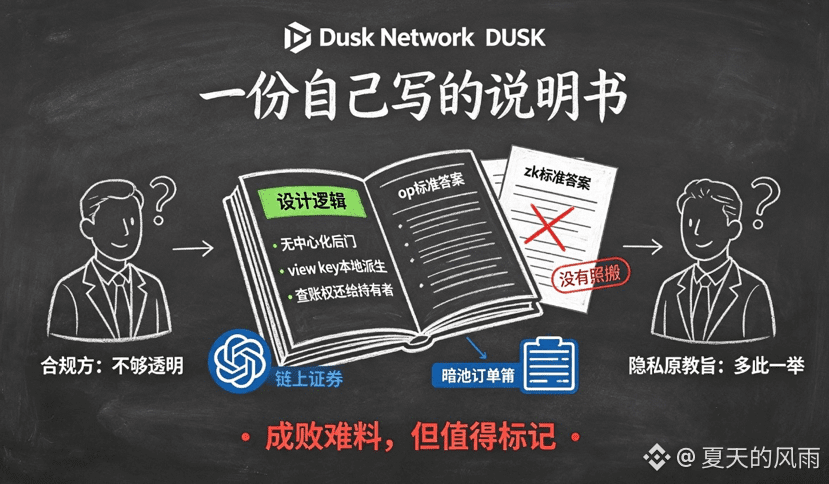
Cette orientation s’appelle « contrôlable mais pas transparent ». C’est adapté à des contextes comme les valeurs mobilières on-chain, les carnets d’ordres de dark pools : on a besoin de confidentialité, mais pas d’une absence totale de surveillance. Le problème, c’est justement que ça ne satisfait personne : côté conformité, on te reproche de ne pas être assez transparent ; côté puristes de la confidentialité, on te trouve inutile. Double peine.
La réussite ou l’échec reste incertain. Mais au moins, ce n’est pas une copie des réponses standard d’op/zk, et ça ne laisse de place pour aucune porte dérobée centralisée. Dans cette industrie, ceux qui osent écrire leurs propres étapes de résolution méritent qu’on leur marque un repère.
Quand j’y repense, la phrase du médecin : si chaque équipe projet osait exposer ses choix de design comme on le ferait avec la notice d’un médicament, il y aurait sûrement beaucoup moins de galères. La « notice » de Dusk, je l’ai lue — la logique est cohérente. Quant à savoir si ça vaut la peine d’investir, c’est une autre histoire : au moins, cette fois-ci, je n’ai pas fait d’hypothèses dans le noir.
#dusk $DUSK @Dusk