#dusk $DUSK La semaine dernière, je n’ai cessé de penser à une faiblesse qui pourrait compter davantage que la protection théorique de la confidentialité de Phoenix : que se passe-t-il à la frontière entre l’activité publique et l’activité protégée.
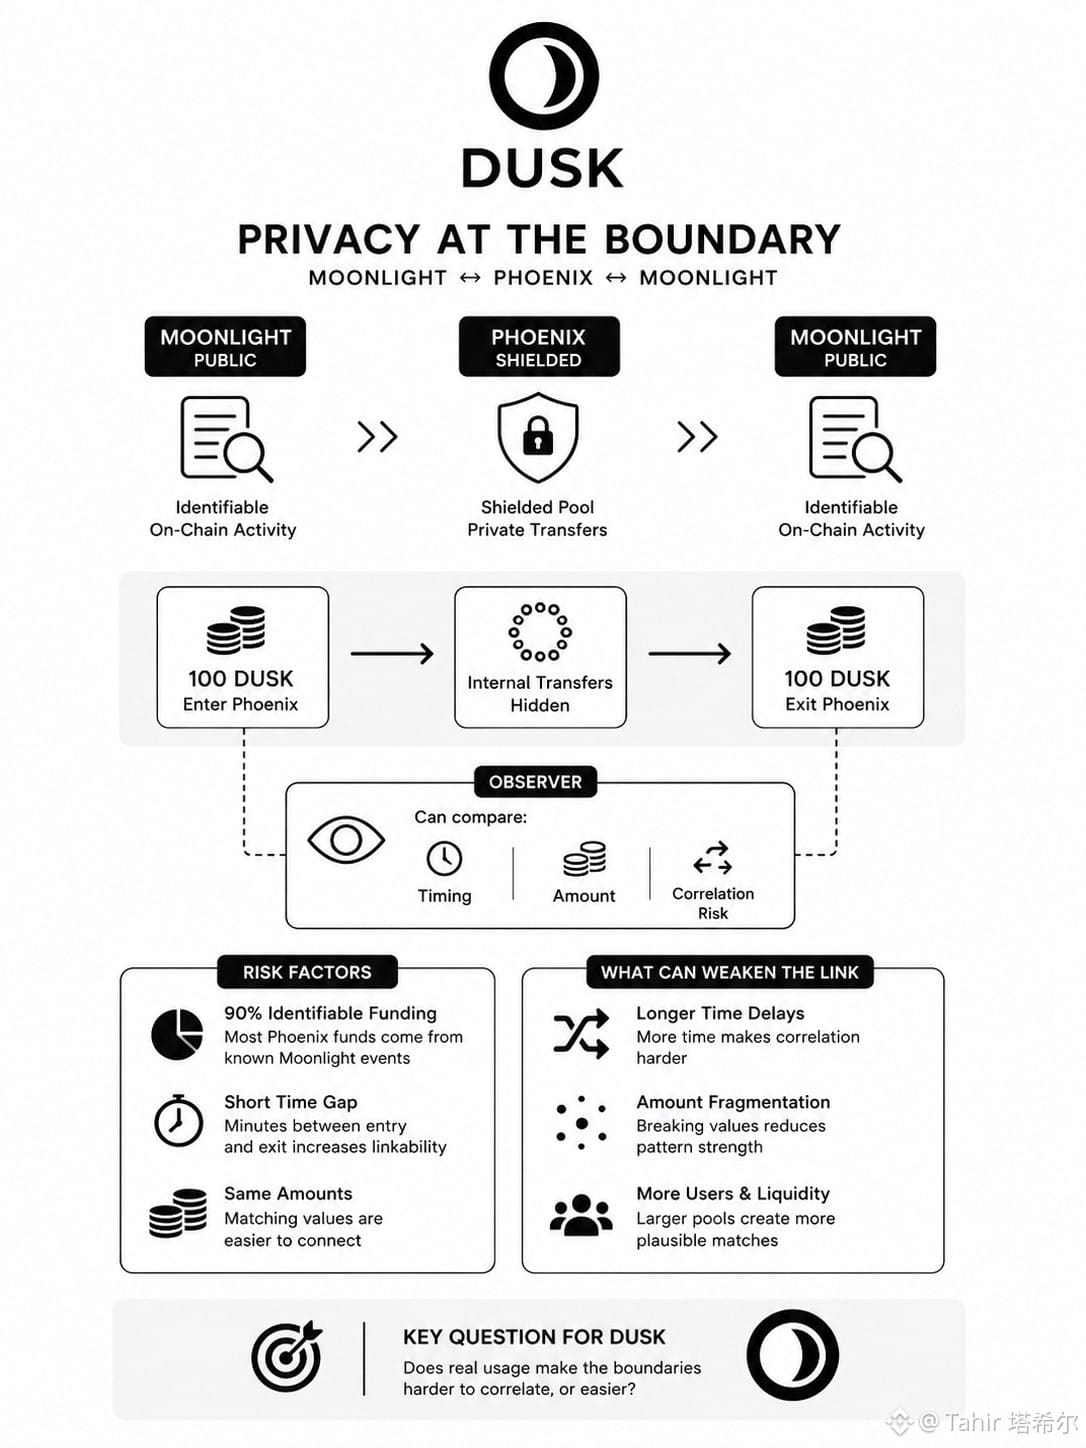
Imaginez 100 DUSK se déplaçant de Moonlight vers Phoenix, puis environ 100 DUSK quittant Phoenix quelques minutes plus tard. Phoenix peut masquer le chemin interne des transactions, mais un observateur pourrait tout de même comparer le montant d’entrée, le montant de sortie et le calendrier. Cela ne prouve pas que les deux événements appartiennent au même utilisateur, mais cela peut réduire l’anonymat pratique bien plus que ne le laisse entendre la taille du jeu de confidentialité mise en avant.
Le même problème devient plus net si, de façon hypothétique, 90% du financement de Phoenix provient d’événements Moonlight identifiables. Un grand pool de confidentialité peut exister de manière cryptographique, tandis que les schémas de financement fournissent malgré tout de solides indices externes.
C’est cette distinction qui revient sans cesse à l’esprit avec DUSK : la taille du jeu de confidentialité et la possibilité de lier une frontière ne sont pas la même métrique.
La contrepartie est importante. La corrélation temporelle est une inférence, pas une preuve, et des flux plus importants, des délais, des montants fragmentés et plus d’utilisateurs pourraient affaiblir ces liens.
Cela dit, la transparence variable ne fonctionne que si le passage entre Moonlight et Phoenix ne reconstruit pas discrètement le graphe des transactions.
Pour DUSK, la question est de savoir si l’usage réel rend ces frontières plus difficiles à corréler, ou au contraire plus faciles.
@Dusk #dusk $DUSK
Imaginez 100 DUSK se déplaçant de Moonlight vers Phoenix, puis environ 100 DUSK quittant Phoenix quelques minutes plus tard. Phoenix peut masquer le chemin interne des transactions, mais un observateur pourrait tout de même comparer le montant d’entrée, le montant de sortie et le calendrier. Cela ne prouve pas que les deux événements appartiennent au même utilisateur, mais cela peut réduire l’anonymat pratique bien plus que ne le laisse entendre la taille du jeu de confidentialité mise en avant.
Le même problème devient plus net si, de façon hypothétique, 90% du financement de Phoenix provient d’événements Moonlight identifiables. Un grand pool de confidentialité peut exister de manière cryptographique, tandis que les schémas de financement fournissent malgré tout de solides indices externes.
C’est cette distinction qui revient sans cesse à l’esprit avec DUSK : la taille du jeu de confidentialité et la possibilité de lier une frontière ne sont pas la même métrique.
La contrepartie est importante. La corrélation temporelle est une inférence, pas une preuve, et des flux plus importants, des délais, des montants fragmentés et plus d’utilisateurs pourraient affaiblir ces liens.
Cela dit, la transparence variable ne fonctionne que si le passage entre Moonlight et Phoenix ne reconstruit pas discrètement le graphe des transactions.
Pour DUSK, la question est de savoir si l’usage réel rend ces frontières plus difficiles à corréler, ou au contraire plus faciles.
@Dusk #dusk $DUSK