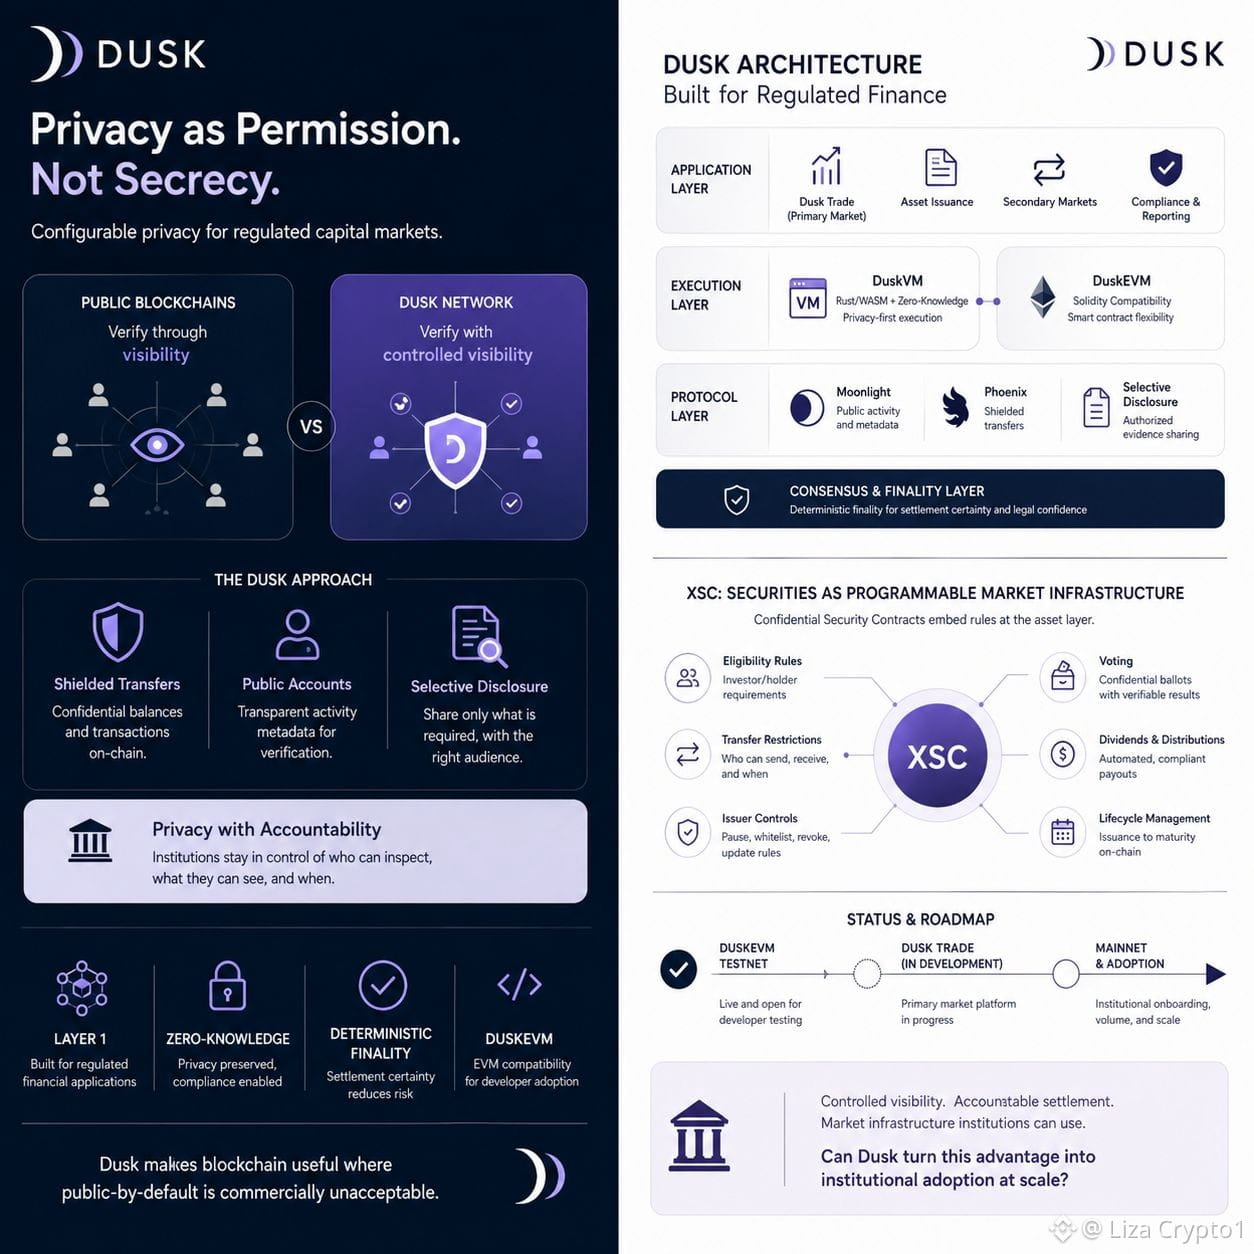
Je constate que Dusk ne traite pas la confidentialité comme un simple rideau ; il la conçoit comme un système d’autorisations pour les marchés des capitaux.
Les blockchains publiques simplifient la vérification, mais exposer chaque solde, contrepartie et position est inacceptable pour les institutions. Dusk répond à cette tension grâce à deux modèles : Moonlight prend en charge l’activité transparente, tandis que Phoenix utilise des preuves à connaissance nulle pour les transferts protégés. La divulgation sélective peut donner aux auditeurs des preuves sans révéler publiquement des données sensibles.
L’opportunité s’étend au-delà des paiements privés. Les actifs réglementés sont soumis à des règles concernant l’éligibilité des investisseurs, les transferts, le règlement et le reporting. La vision XSC de Dusk intègre ces contrôles dans tout le cycle de vie de l’actif, tandis qu’une finalité déterministe réduit l’incertitude créée lorsqu’une transaction peut encore être annulée.
Son architecture semble conçue pour tenir compte de l’adoption. DuskVM offre une exécution native en Rust/WASM et avec ZK ; DuskEVM donne aux développeurs Solidity des outils familiers. Les relations couvrant des bourses réglementées, la conservation des actifs, les paiements et l’interopérabilité reflètent une réalité importante : les institutions ont besoin d’un réseau de marché fonctionnel, pas uniquement de la cryptographie.
Le défi, c’est la coordination. Les émetteurs, la liquidité, l’identité, la conservation, la réglementation et l’expérience utilisateur doivent mûrir ensemble. Un renforcement de la conformité pourrait aussi réduire l’ouverture à laquelle s’attendent les utilisateurs de la crypto.
Le vrai test de Dusk n’est pas de savoir s’il peut dissimuler une activité, mais s’il peut rendre la finance réglementée privée sans affaiblir la responsabilisation. La visibilité configurable pourrait-elle devenir la norme par défaut pour les marchés tokenisés ?
@Dusk #dusk $DUSK