Auparavant, je pensais souvent que le consensus était une histoire où plusieurs validateurs confirment un bloc. Je supposais par défaut que plus il y a de nœuds qui participent au réseau, plus c’est fiable.
En approfondissant Dusk Network, un détail de la Succinct Attestation m’a obligé à m’arrêter. Dusk ne conçoit pas le consensus dans l’idée que tous les provisioners traitent toutes les décisions.
Au départ, je comprenais la SA de façon assez simple : les détenteurs de DUSK mettent en commun leurs propositions et votent, mais cette compréhension oubliait une partie essentielle. La SA est un mécanisme de Proof-of-Stake basé sur des comités, où les provisioners sont sélectionnés pour des rôles différents.
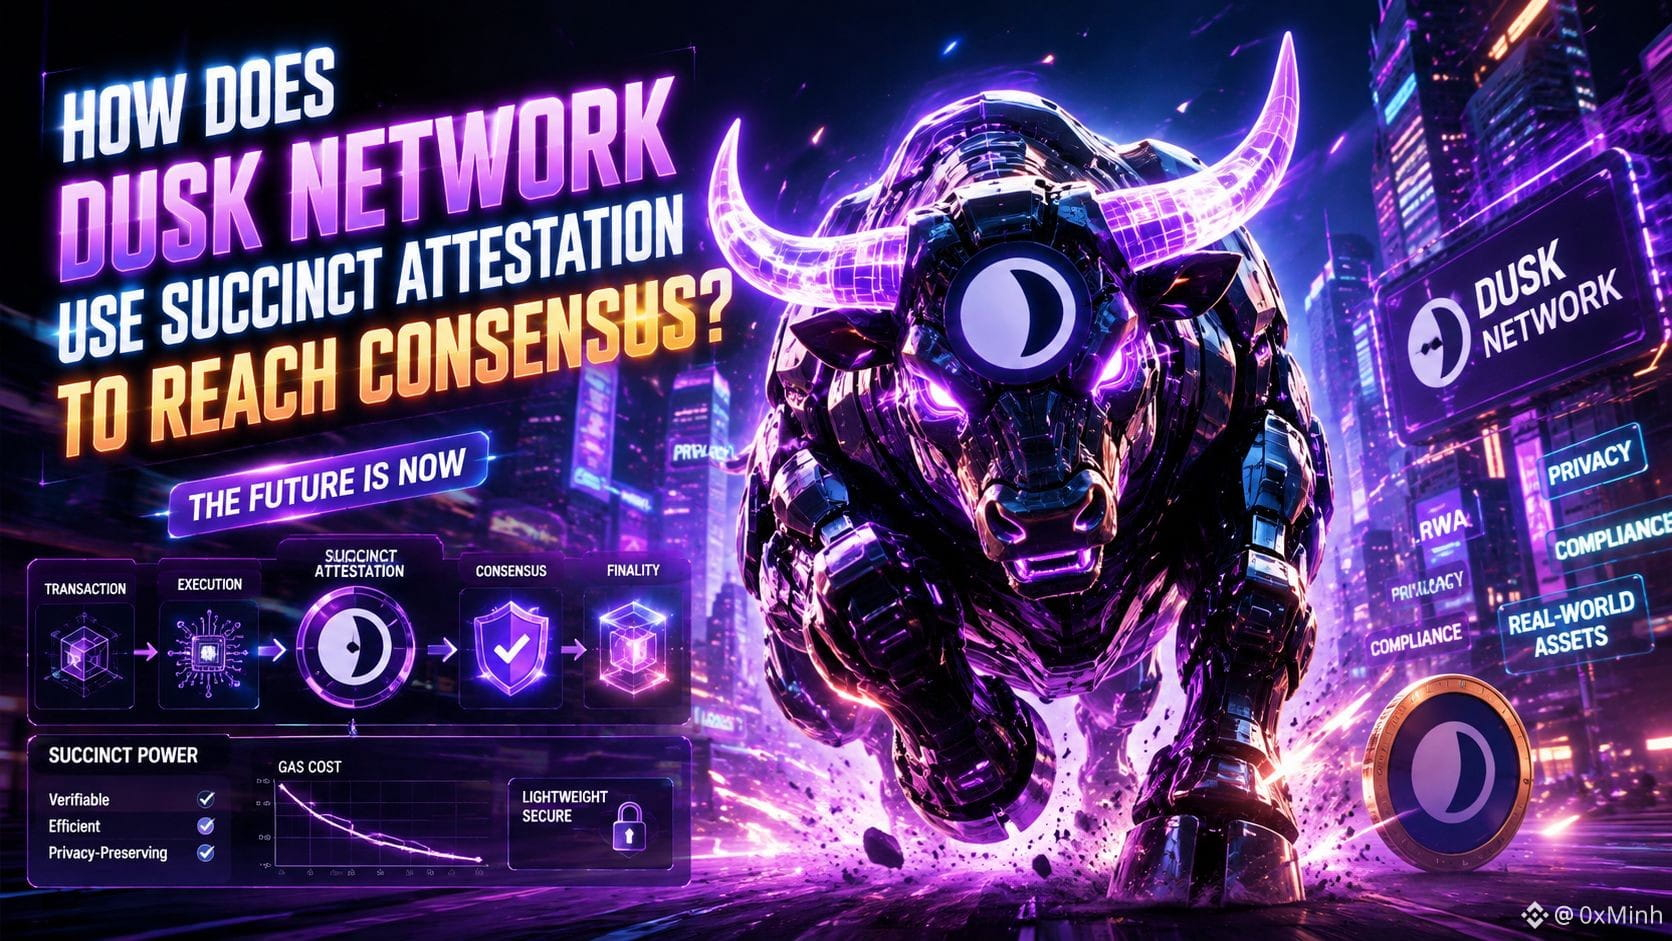
En lisant plus attentivement, j’ai compris que chaque round passe par trois étapes : Proposition, Validation et Ratification. Un provisioner propose un bloc, puis un comité le vérifie, ensuite un autre comité confirme le résultat et finalise le bloc.
Avec le recul, je ne vois plus la SA comme une simple manière de voter. Je la considère plutôt comme une façon de répartir les responsabilités dans le consensus. Le système n’exige pas que tous les provisioners confirment tout. Il choisit des groupes pour chaque tâche, puis fixe les conditions pour que le bloc atteigne la finalité.
Cela a changé ma manière de concevoir le modèle de confiance. La confiance ne repose pas seulement sur le nombre de nœuds, mais aussi sur les règles de sélection des comités et sur le stake.
Je reste toutefois avec une question : lorsque le consensus s’appuie sur des groupes sélectionnés, où se situe la véritable limite de la confiance ?
#dusk $DUSK @Dusk