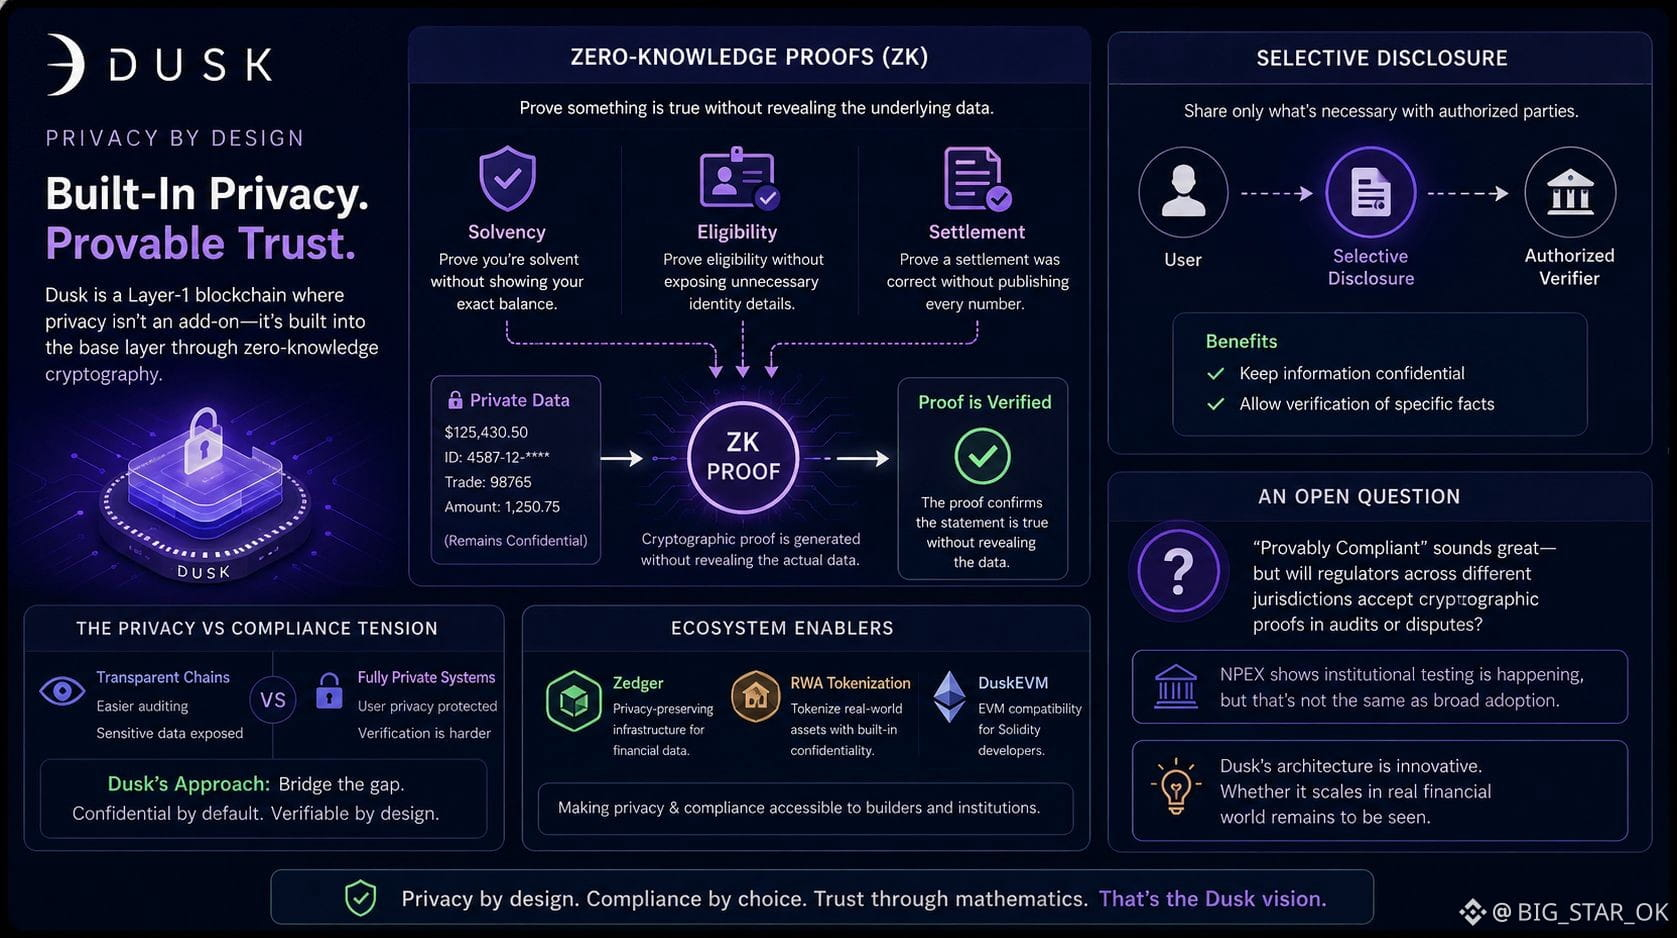
J’ai passé la matinée à creuser Dusk, et un détail a retenu mon attention : la confidentialité n’est pas simplement une fonctionnalité de couche application. Elle est intégrée à la couche de base grâce à la cryptographie à connaissance nulle.
L’idée simple derrière une preuve à connaissance nulle (ZK) est puissante : prouver quelque chose sans révéler les données sous-jacentes. On pourrait prouver sa solvabilité sans montrer son solde exact, prouver son éligibilité sans exposer des détails d’identité inutiles, ou prouver qu’un règlement est correct sans publier chaque chiffre.
Cela crée une vraie tension entre confidentialité et conformité. Des chaînes transparentes facilitent l’audit, mais exposent des informations financières sensibles. Les systèmes entièrement privés protègent les utilisateurs, mais peuvent rendre la vérification plus difficile. L’approche de divulgation sélective de Dusk cherche à combler ce fossé : garder les informations confidentielles tout en permettant aux parties autorisées de vérifier des faits précis.
Cela rend l’observation de Zedger et de la tokenisation RWA particulièrement intéressante, tandis que DuskEVM pourrait rendre ces idées plus accessibles aux développeurs Solidity.
Cela dit, je reste sceptique à propos de l’expression « prouvablement conforme ». Les régulateurs de différentes juridictions accepteront-ils réellement des preuves cryptographiques pendant les audits ou les litiges ? NPEX suggère que la technologie est testée à l’échelle institutionnelle, mais cela ne constitue pas une preuve d’une adoption généralisée.
L’architecture de Dusk est intéressante. Qu’elle fonctionne à une échelle financière réelle reste une question ouverte.
@Dusk #dusk $DUSK