J’ai déjà eu 230 dollars bloqués sur une application de crypto, parce que le KYC a échoué sur la photo de mon identifiant. Ce n’est que lors du troisième essai que ça a été validé, et à chaque fois j’ai dû renvoyer mon visage, mon numéro de document et mon adresse. La transaction était faible, mais la copie de mon identité, elle, ne l’était pas.
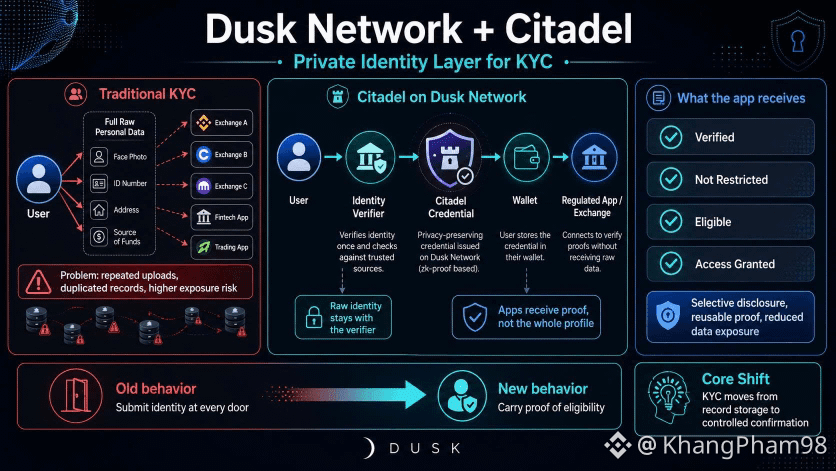
Dusk Network fait entrer Citadel dans cette couche silencieuse de fuite. Citadel ne rend pas les utilisateurs invisibles à la loi : il modifie la manière dont les services vérifient l’éligibilité. Vérifié, pas dans un groupe restreint, autorisé à accéder—ces signaux peuvent être prouvés sans divulguer l’intégralité du profil.
L’ancien KYC mélange souvent deux choses : confirmer l’éligibilité et collecter des données. Citadel les sépare : le vérificateur gère l’identité brute, tandis que l’application reçoit une preuve cryptographique. Dusk Network éloigne donc le KYC d’un modèle de stockage d’enregistrements et le rapproche d’un modèle de confirmation contrôlée.
Le point concret se situe dans le comportement. Les utilisateurs n’en veulent pas à la conformité ; ils n’en veulent à chaque application qui demande une nouvelle copie de leur vie privée. Si 5 plateformes détiennent des photos du visage et des documents, le risque devient celui de 5 dépôts de données mal administrés.
Dusk Network doit encore affronter la partie difficile. Citadel dépend du vérificateur, de la manière dont les portefeuilles affichent les autorisations de partage, et du niveau d’intégration. La couche de confidentialité perd de sa force si l’interface oblige les utilisateurs à cliquer « accepter » comme une machine.
Je vois Citadel comme un changement de comportement : passer de la soumission d’une identité pour franchir la porte, à l’emport d’une preuve d’éligibilité pour la franchir. Dusk Network n’a pas besoin de raconter une histoire démesurée sur la liberté. La question ouverte est de savoir si les utilisateurs exigeront le droit de prouver moins, ou s’ils continueront à accepter un style de KYC qui remet toute leur personne pour une transaction qui vaut seulement quelques centaines de dollars.
@Dusk #dusk $DUSK