Tout le monde compare DUSK à d’autres chaînes axées sur la confidentialité. Je pense que c’est une mauvaise comparaison.
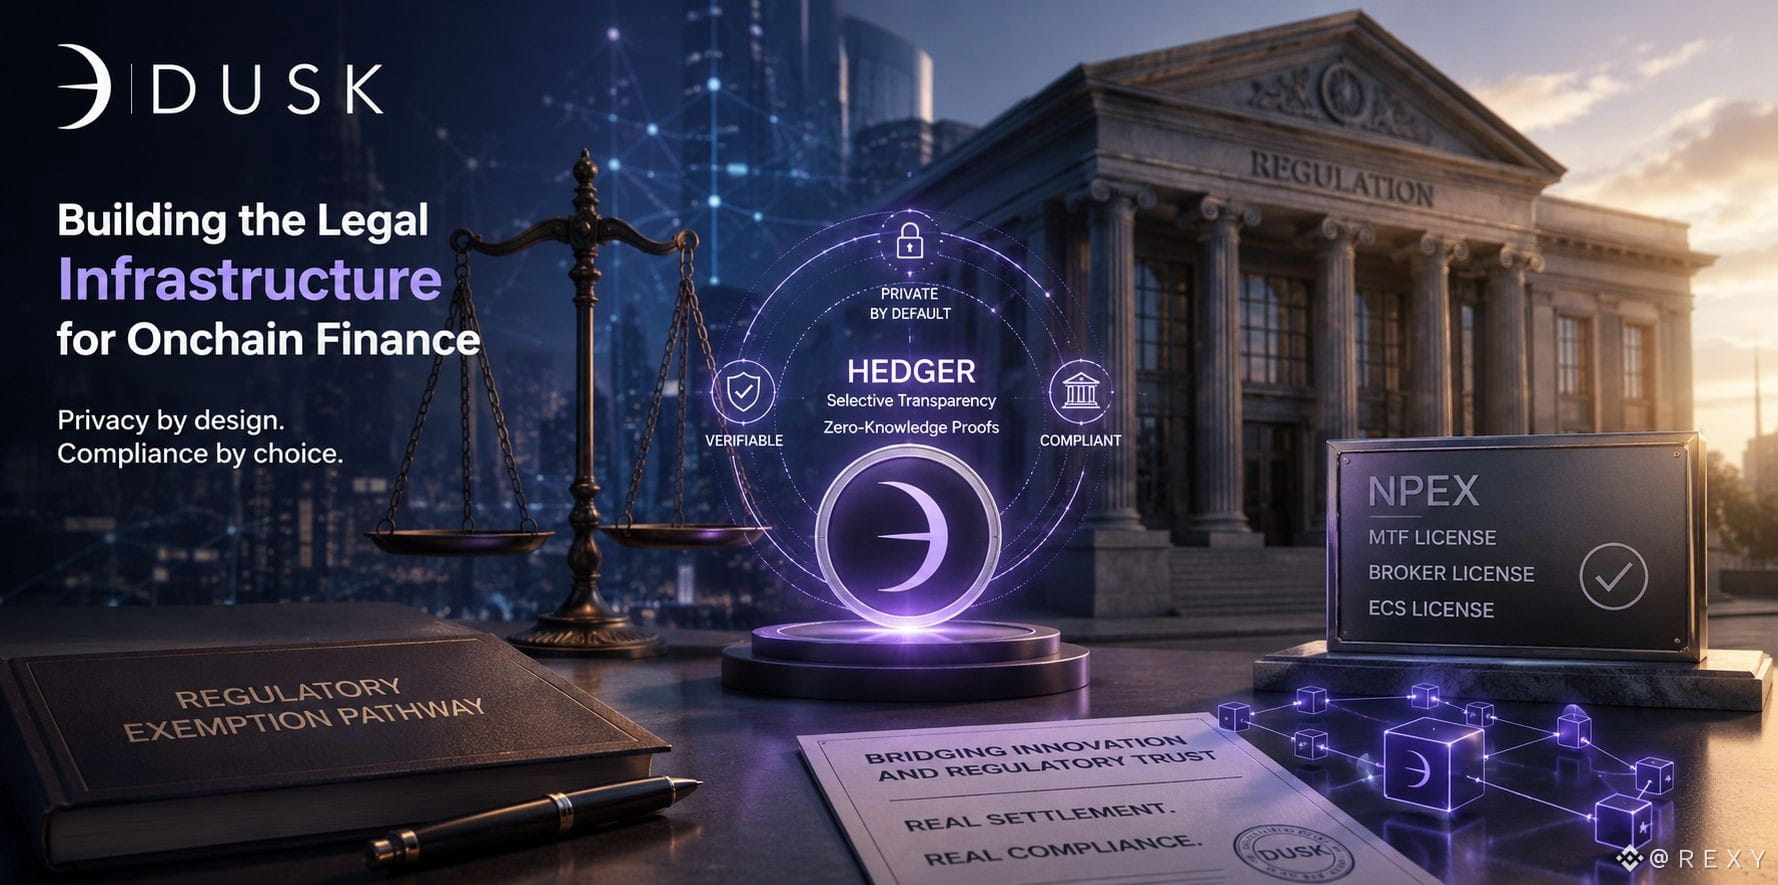
La plupart des projets de confidentialité déploient d’abord la cryptographie et espèrent ensuite que les régulateurs s’y adapteront. DUSK a, pour sa part, consacré du temps réel à quelque chose de bien moins excitant à expliquer : poursuivre une véritable voie d’exemption réglementaire en parallèle de son partenariat NPEX aux Pays-Bas, où NPEX détient déjà une licence MTF, une licence de courtier et une licence ECS.
Cette distinction compte plus qu’il n’y paraît. Des preuves de connaissance zéro parfaitement robustes ne rendent pas une chaîne utilisable pour une plateforme réglementée de valeurs mobilières s’il n’existe pas, dès le départ, une voie juridique permettant de reconnaître la compensation. Le composant Hedger de DUSK, qui maintient les données de transaction opaques à l’extérieur tout en permettant aux parties autorisées de les vérifier, n’a de véritable valeur que lorsqu’une entité agréée est prête à l’intégrer à de vrais flux de règlement.
C’est un autre type de rempart que le débit ou la taille des preuves. Un concurrent ne peut pas le reproduire en livrant une fonctionnalité similaire le trimestre prochain, car tout repose sur des fondations juridiques et des relations avec les régulateurs qui prennent des années, pas des sprints.
Le discours sur la tokenisation suppose généralement que la cryptographie est la partie difficile. Je soutiens au contraire que la partie la plus ardue consiste à obtenir un régulateur pour qu’il traite une couche de règlement sur une blockchain comme équivalente à une infrastructure qu’il considère déjà comme digne de confiance. $DUSK est l’un des rares projets qui teste réellement cette hypothèse en production, plutôt que dans un livre blanc.
Une infrastructure juridique est-elle un avantage plus durable qu’une infrastructure technique, ou déplace-t-elle simplement le goulot d’étranglement vers quelque chose de plus lent à débloquer ?
@Dusk #dusk
$COW
$CYS
La plupart des projets de confidentialité déploient d’abord la cryptographie et espèrent ensuite que les régulateurs s’y adapteront. DUSK a, pour sa part, consacré du temps réel à quelque chose de bien moins excitant à expliquer : poursuivre une véritable voie d’exemption réglementaire en parallèle de son partenariat NPEX aux Pays-Bas, où NPEX détient déjà une licence MTF, une licence de courtier et une licence ECS.
Cette distinction compte plus qu’il n’y paraît. Des preuves de connaissance zéro parfaitement robustes ne rendent pas une chaîne utilisable pour une plateforme réglementée de valeurs mobilières s’il n’existe pas, dès le départ, une voie juridique permettant de reconnaître la compensation. Le composant Hedger de DUSK, qui maintient les données de transaction opaques à l’extérieur tout en permettant aux parties autorisées de les vérifier, n’a de véritable valeur que lorsqu’une entité agréée est prête à l’intégrer à de vrais flux de règlement.
C’est un autre type de rempart que le débit ou la taille des preuves. Un concurrent ne peut pas le reproduire en livrant une fonctionnalité similaire le trimestre prochain, car tout repose sur des fondations juridiques et des relations avec les régulateurs qui prennent des années, pas des sprints.
Le discours sur la tokenisation suppose généralement que la cryptographie est la partie difficile. Je soutiens au contraire que la partie la plus ardue consiste à obtenir un régulateur pour qu’il traite une couche de règlement sur une blockchain comme équivalente à une infrastructure qu’il considère déjà comme digne de confiance. $DUSK est l’un des rares projets qui teste réellement cette hypothèse en production, plutôt que dans un livre blanc.
Une infrastructure juridique est-elle un avantage plus durable qu’une infrastructure technique, ou déplace-t-elle simplement le goulot d’étranglement vers quelque chose de plus lent à débloquer ?
@Dusk #dusk
$COW
$CYS