
#dusk $DUSK @Dusk
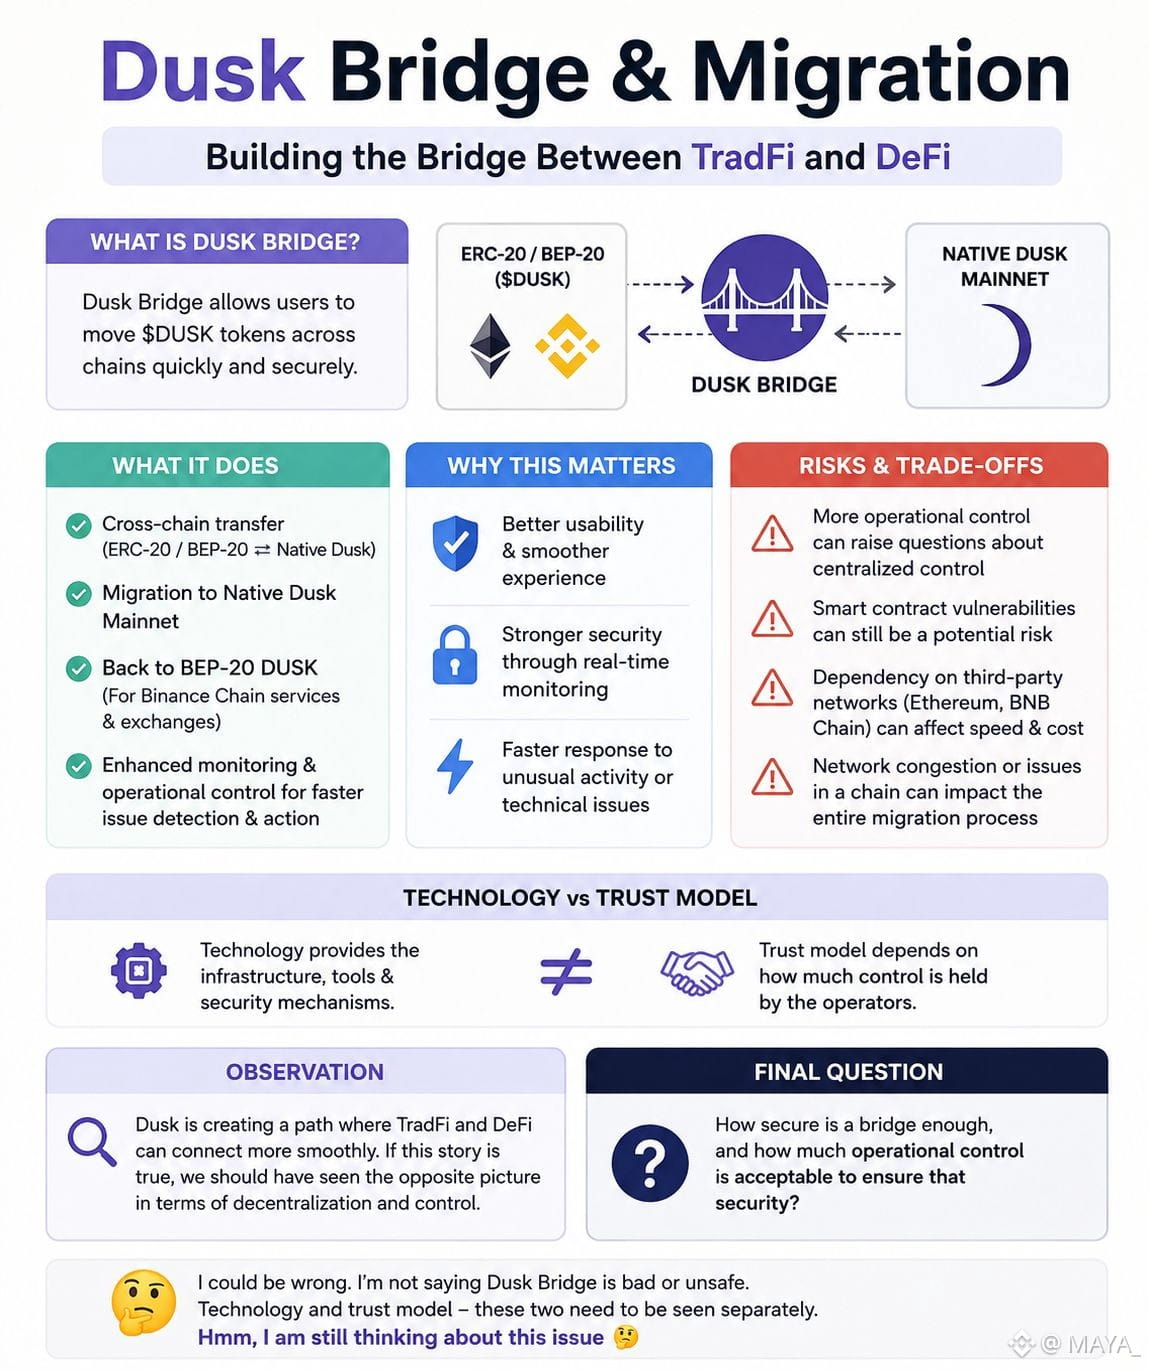
Ce matin, ma sœur me parlait de @Dusk : ce projet est en train de travailler sur (TradFi + DeFi Bridge), dont l’objectif principal est de construire un pont entre TradFi et DeFi. Et oui, c’est pour ça que j’ai commencé à m’intéresser un peu plus au pont de Dusk et à son système de migration.
Écoute, au début, ça semblait assez simple. Faire passer des $DUSK ERC-20 ou BEP-20 du Native Dusk Mainnet vers le Native Dusk Mainnet, puis revenir de Native Dusk vers le BEP-20 DUSK si nécessaire : en gros, ce mouvement inter-chaînes, c’est le rôle du Bridge.
Mais il y a un détail qui m’a freiné un peu. Oh oui, écoute : cette logique m’est devenue un peu nouvelle. Si tu ne vois le Bridge que comme un simple itinéraire de transfert de jetons, la partie contrôle opérationnel et supervision est négligée. @Dusk dispose maintenant de contrôles dans le réseau du bridge pour détecter rapidement des activités inhabituelles ou des problèmes techniques et agir si nécessaire — c’est impressionnant, non ?
Oui, bien sûr, c’est important en termes d’utilisabilité et de sécurité. Mais en même temps, on crée un compromis. Parce que plus le contrôle opérationnel augmente, la question d’un contrôle centralisé sur le bridge revient au premier plan. Autrement dit, le contrôle nécessaire pour augmenter la sécurité peut créer une nouvelle couche de confiance. Encore une fois, il y a aussi le risque lié aux smart contracts et la dépendance à des réseaux tiers comme Ethereum ou BNB Chain. S’il y a de la congestion ou un problème réseau sur une chaîne, tout le processus de migration peut être impacté. Et ça a ouvert une nouvelle voie : si une histoire comme celle-là est vraie, alors au moins sur ce point, on aurait dû voir le tableau inverse.
Mais oui, je peux me tromper. Je ne dis pas que le Dusk Bridge est mauvais ou dangereux. Simplement, la technologie et le modèle de confiance — ces deux éléments doivent être considérés séparément.
Enfin, ma question est la suivante :
À quel point un bridge est-il suffisamment sûr, et quel niveau de contrôle opérationnel est acceptable pour garantir la sécurité ?
Hmm, je réfléchis encore à ce sujet 🤔