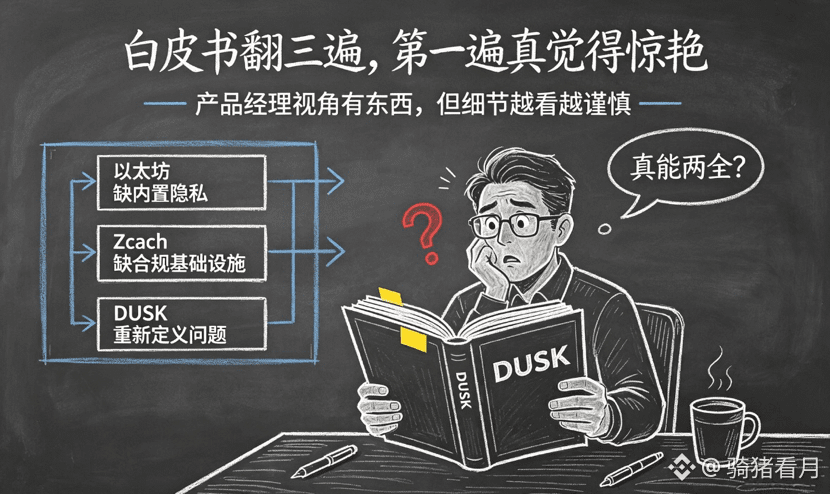
Franchement, la suite de ce livre blanc de Dusk, je l’ai relu trois fois, de bout en bout. La première fois, je l’ai trouvé vraiment impressionnant. Il met côte à côte les limites d’Ethereum et de Zcash/Monero, en expliquant que l’un manque de confidentialité intégrée, et que les deux autres manquent d’infrastructures de conformité — ce point de vue est effectivement plus mûr que ces positions en mode tout blanc ou tout noir. À l’époque, j’avais même dit au groupe que le product manager de ce projet avait un vrai niveau.
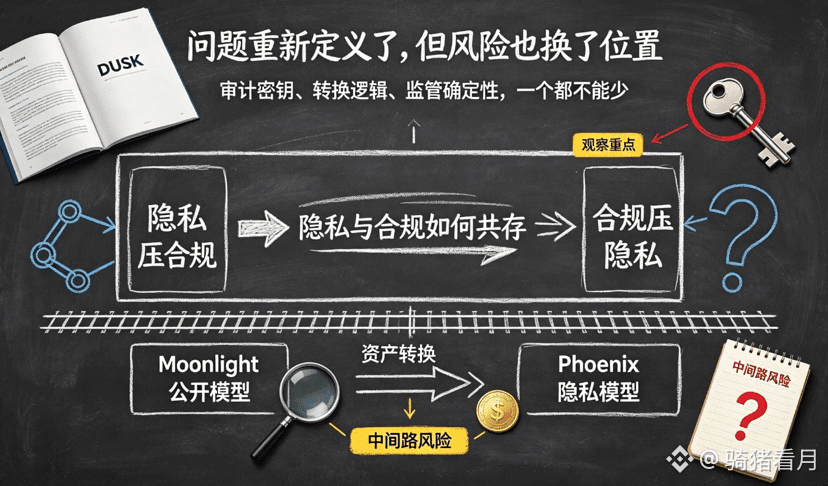
Mais plus j’avance dans la lecture, plus je me pose des questions. Le premier point qui coince, c’est cette notion de clé d’audit. Le livre blanc la décrit assez bien, parle de confidentialité pour la supervision, mais qui détient réellement cette clé ? Si c’est la Fondation Dusk ou quelques nœuds qui décident, est-ce que ce n’est pas juste une nouvelle forme de centralisation avec un autre costume ? Zcash propose une divulgation sélective, Monero a la view key ; la différence de Dusk, c’est d’avoir transformé confidentialité et conformité en deux modèles natifs fonctionnant en parallèle, avec Moonlight et Phoenix qui basculent l’un vers l’autre. Mais voilà le problème : quand on bascule d’un actif à l’autre, la logique de conversion risque-t-elle de laisser fuiter des informations de liaison ? Je n’ai pas vu une analyse de sécurité suffisamment détaillée ; sur ce point, j’ai un gros doute.
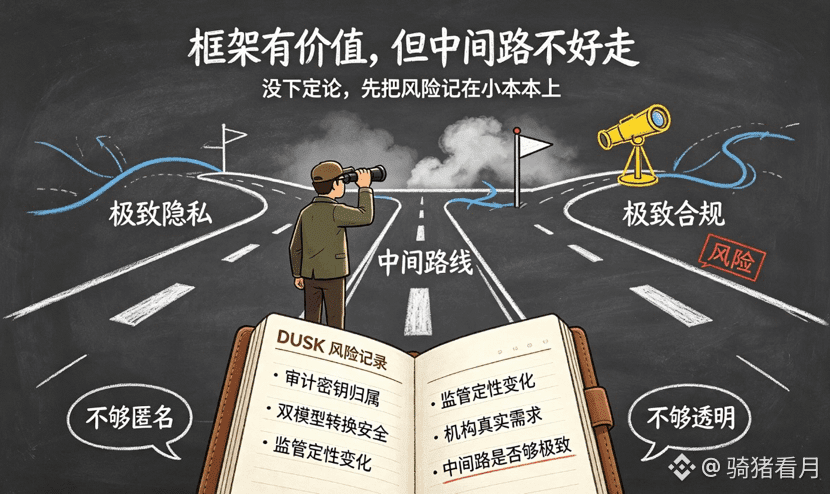
Le deuxième problème me gêne encore plus. Le manque des utilisateurs institutionnels, c’est vraiment des solutions techniques ? Je ne pense pas : ils veulent surtout de la certitude réglementaire. Dusk apporte la capacité de configurer la confidentialité à la demande, mais une fois que les institutions ont effectivement fait leur divulgation, comment les autorités vont-elles qualifier la chose ? Personne ne peut en garantir l’issue. Si un jour une juridiction décide que toutes les transactions doivent être totalement transparentes, Moonlight peut s’en sortir, mais du côté de Phoenix, est-ce que ça ne sera pas directement perçu comme un obstacle à la conformité ? Ce gap, ce n’est pas du code qu’on peut le combler.
En bref : Dusk redéfinit le problème, en passant de “qui domine entre confidentialité et conformité” à “comment elles coexistent”. Le cadre en soi a donc une vraie valeur. Mais mon inquiétude principale n’est pas que la technologie soit mal faite ; c’est que la réglementation évolue fortement, et que Dusk a choisi un chemin intermédiaire qui essaie de satisfaire les deux camps d’utilisateurs. Au final, il est possible que les deux camps ne soient pas servis de façon assez “puriste”. Je continue d’observer, je n’ai pas tranché, mais je dois d’abord consigner ce risque quelque part.
#dusk $DUSK @Dusk