J’ai passé suffisamment de temps dans la crypto pour constater que le “permissionless” est souvent traité comme s’il couvrait l’ensemble du système. En réalité, il ne décrit peut-être qu’une partie. Lorsque des actifs réglementés entrent en jeu, cette différence devient bien plus importante.
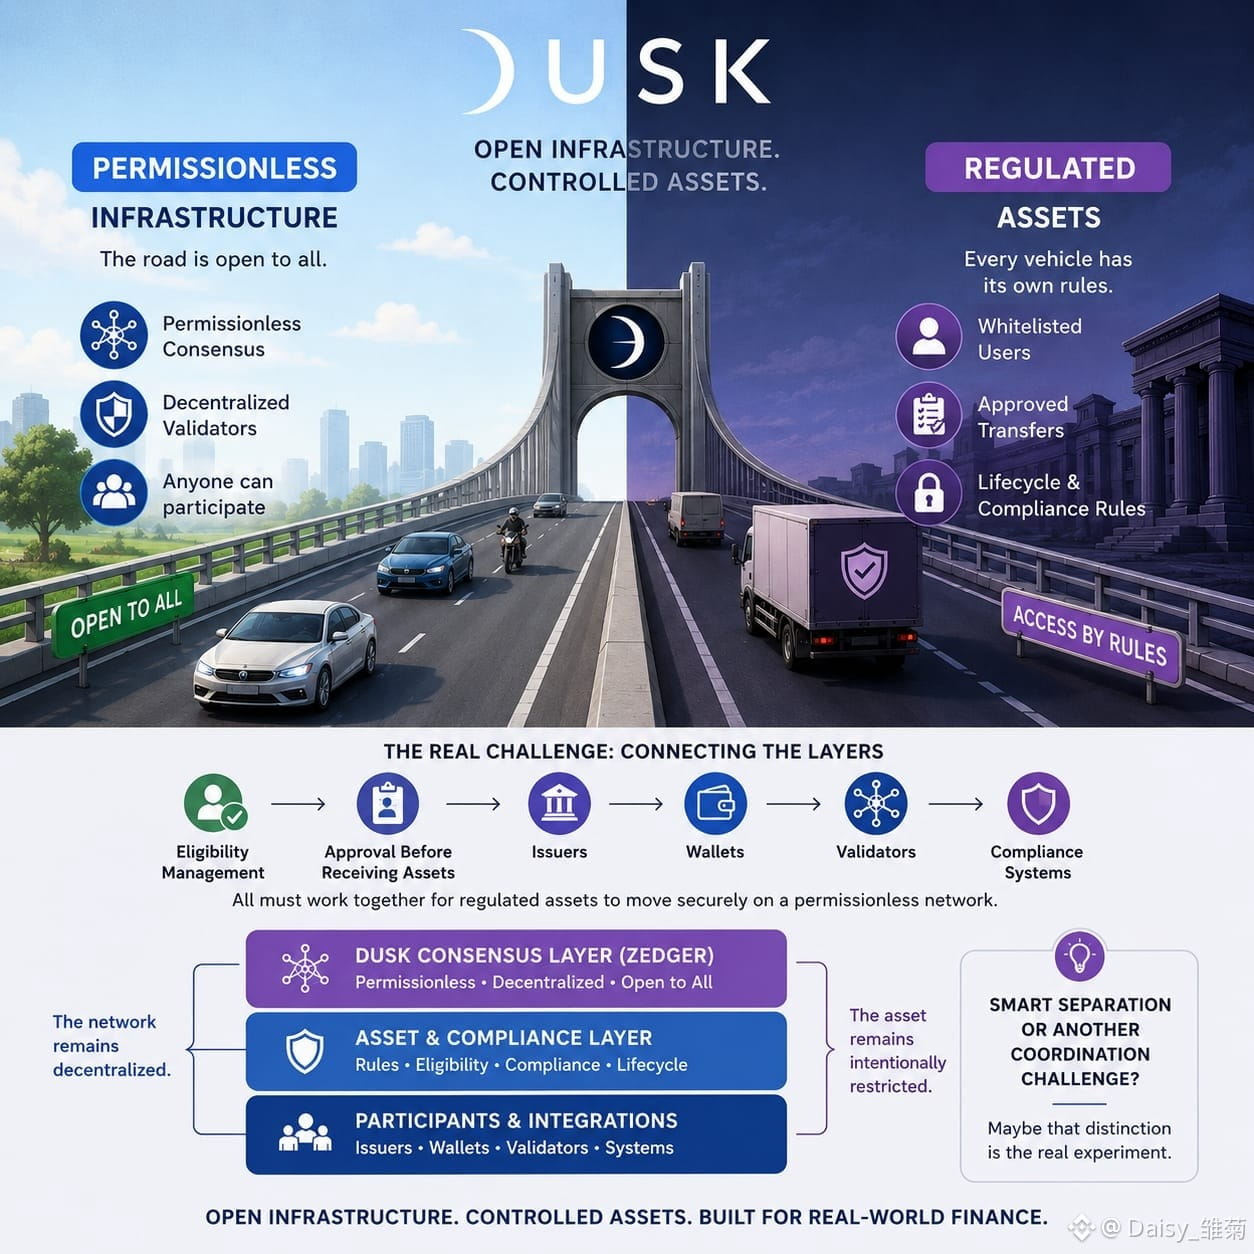
@Dusk se distingue par le fait que son consensus peut rester permissionless tandis que les actifs construits au-dessus peuvent suivre des règles strictes. Les validateurs peuvent aider à sécuriser le réseau, tandis qu’une sécurité réglementée peut exiger des utilisateurs approuvés, des transferts autorisés, ou des règles claires de cycle de vie.
Au premier abord, cela ressemble à une contradiction. Mais peut-être que ce n’est pas le cas.
Pensez-y comme à une route publique : n’importe qui peut utiliser la route, mais différents véhicules peuvent néanmoins avoir des règles d’accès différentes.
Le vrai défi commence lorsque ces couches se connectent. L’éligibilité doit être gérée. Les utilisateurs peuvent avoir besoin d’une approbation avant de recevoir des actifs. Les émetteurs, les portefeuilles, les validateurs et les systèmes de conformité doivent tous fonctionner ensemble.
Le réseau peut rester décentralisé tandis que l’actif lui-même reste intentionnellement restreint.
Le modèle Zedger de Dusk a été conçu autour d’utilisateurs “whitelistés” et d’exigences de cycle de vie pour une sécurité réglementée, ce qui rend cet équilibre très clair.
La grande question est donc :
S’agit-il d’une séparation intelligente entre une infrastructure ouverte et des actifs contrôlés, ou simplement d’un autre défi de coordination ?
Peut-être que cette distinction est le véritable test.
@Dusk #dusk $DUSK