#dusk $DUSK @Dusk
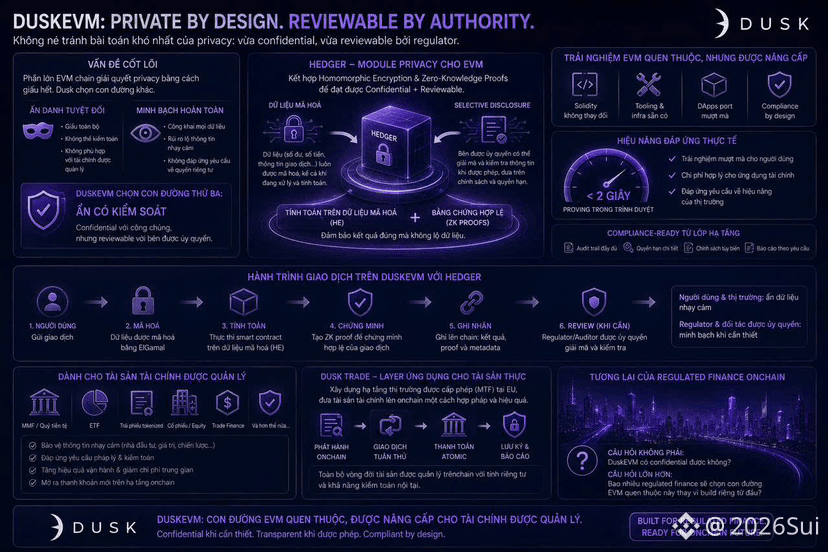
J’ai commencé à prêter attention à @dusk non pas parce que $DUSK serait une couche 1 de confidentialité, mais à cause d’un détail précis : DuskEVM est sur le point d’être déployé en mainnet, et il n’esquive pas le plus gros problème des chaînes de confidentialité — comment rester confidentiel tout en étant vérifiable par le régulateur.
La plupart des chaînes compatibles EVM résolvent la confidentialité en cachant tout. Dusk fait les choses différemment. DuskEVM fait entrer le builder par le chemin Solidity familier, mais exécute un workflow confidentiel via Hedger, un module de confidentialité dédié à l’EVM. Hedger utilise le chiffrement homomorphe combiné à des preuves à divulgation nulle de connaissance (zero-knowledge proofs) : les données restent chiffrées pendant le calcul, mais une divulgation sélective est conservée pour les parties autorisées à effectuer la vérification.
C’est là que réside la différence par rapport aux chaînes de confidentialité classiques : il ne s’agit pas d’une dissimulation absolue, mais d’une dissimulation sous contrôle. Pour des actifs financiers gérés, ce n’est pas une fonctionnalité “bonus”, c’est une condition indispensable pour les rendre onchain.
La question n’est pas de savoir si DuskEVM peut être confidentiel. La vraie question est : combien de finance réglementée choisira ce chemin EVM familier plutôt que de tout construire depuis zéro ?