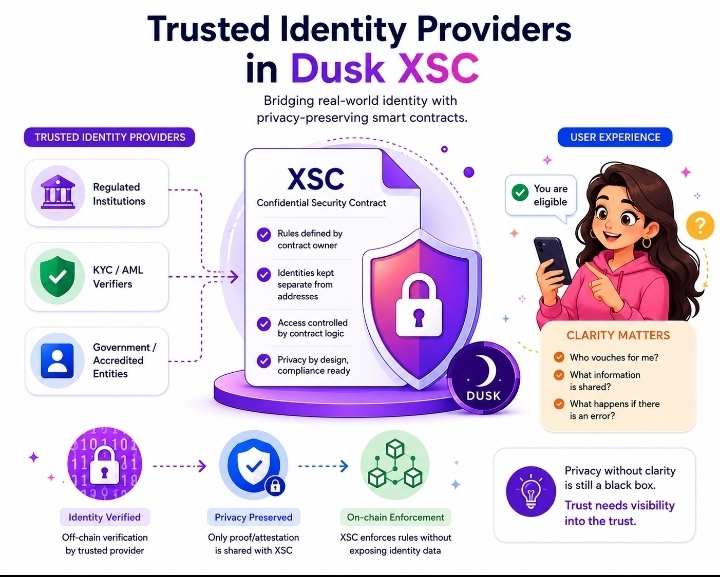
Une chose au sujet des systèmes d’identité me préoccupe : les gens acceptent généralement la vérification lorsqu’ils comprennent qui prend la décision. Dès que cela devient flou, même un système techniquement solide peut commencer à donner une impression de manque de confiance.
C’est là que le modèle XSC de Dusk devient intéressant.
Un détail concret ici est l’approche de divulgation sélective de Citadel. Un utilisateur peut prouver un attribut tel que la résidence, la tranche d’âge ou l’accréditation, sans révéler l’information personnelle sous-jacente. Cette preuve peut ensuite servir à étayer des règles d’accès et de conformité autour des actifs réglementés.
Techniquement, c’est un changement significatif. Mais l’expérience utilisateur soulève une autre question.
Imaginez un investisseur voyant « Vous êtes éligible » sur son écran. Le système n’a peut-être besoin que de prouver que la condition requise est satisfaite. Mais qui a réellement attesté cette condition ? Le fournisseur d’identité ? L’émetteur ? Une autre partie autorisée ? Et que se passe-t-il si cette source se trompe ?
C’est, selon moi, là que le récit habituel « la confidentialité crée la confiance » ne suffit pas.
La confidentialité réduit l’exposition inutile. Elle n’explique pas automatiquement la relation de confiance qui se trouve derrière la preuve.
Pour @Dusk , cette distinction compte, car XSC est conçu autour de flux de traitement d’actifs réglementés où l’éligibilité et les contrôles d’accès deviennent une partie intégrante du système.
Et $DUSK s’inscrit dans un écosystème où la crédibilité de ces flux peut dépendre autant de limites de confiance compréhensibles que de la cryptographie sous-jacente.
Le défi UX intéressant ne consiste pas seulement à prouver l’éligibilité de manière privée. Il s’agit de rendre la frontière de confiance compréhensible pour la personne qui utilise le système.
Si les utilisateurs peuvent vérifier le résultat mais ne peuvent pas comprendre qui se tient derrière la vérification, avons-nous vraiment supprimé la « boîte noire »—ou l’avons-nous simplement rendue invisible sur le plan cryptographique ?
#dusk