Je pensais que le contrôle d’accès consistait principalement à prouver qui vous êtes.
Mais dans les systèmes numériques réglementés, cela ne suffit peut-être pas.
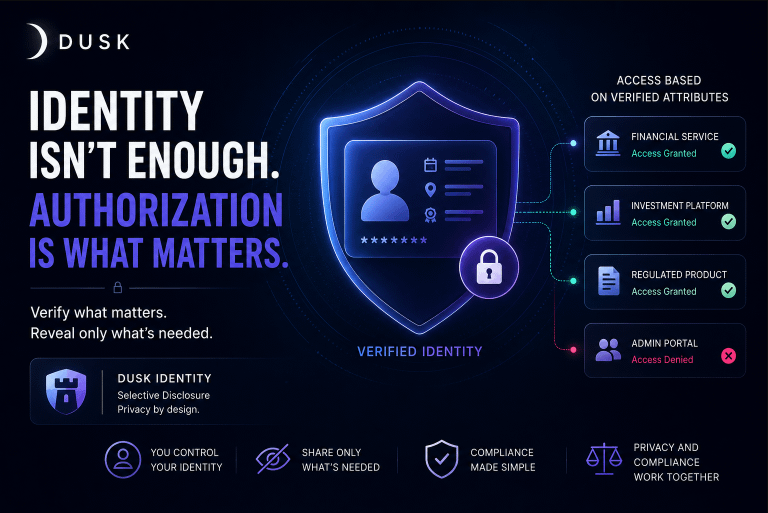
La question la plus importante est la suivante : qu’est-ce que votre identité vérifiée vous autorise à faire ?
L’approche d’identité de Dusk rend cette distinction utile. Grâce à son architecture d’identité numérique et à son modèle de divulgation sélective, des attributs d’identité pertinents peuvent être vérifiés sans considérer l’identité entière d’un utilisateur comme quelque chose qui doit toujours être exposé.
Cela crée une base plus solide pour le contrôle d’accès basé sur l’identité.
Imaginez une plateforme financière où l’accès à un service spécifique dépend du respect de certaines exigences. Au lieu d’exposer à répétition un dossier d’identité complet, le système peut s’appuyer sur des attributs vérifiés qui établissent si ces exigences sont satisfaites.
Ce que je trouve intéressant, c’est que l’identité devient plus qu’un simple identifiant de connexion.
Elle peut même devenir une partie de la logique d’autorisation elle-même.
Pour moi, c’est là que la confidentialité et la conformité commencent à fonctionner ensemble, plutôt que de s’opposer.
L’objectif n’est pas simplement d’identifier l’utilisateur.
Il s’agit de vérifier à quoi il est autorisé à accéder, tout en ne révélant que ce dont le processus a réellement besoin.
@Dusk #dusk $DUSK