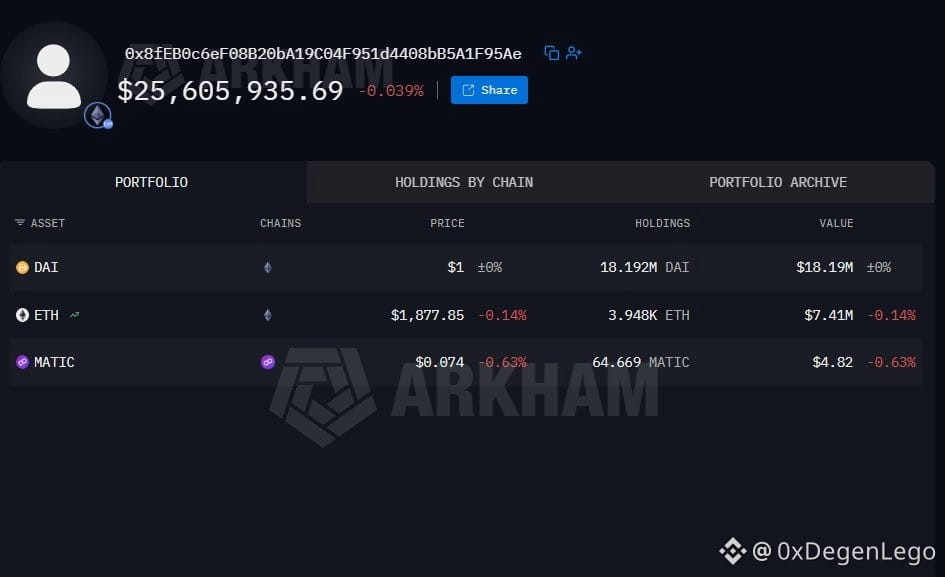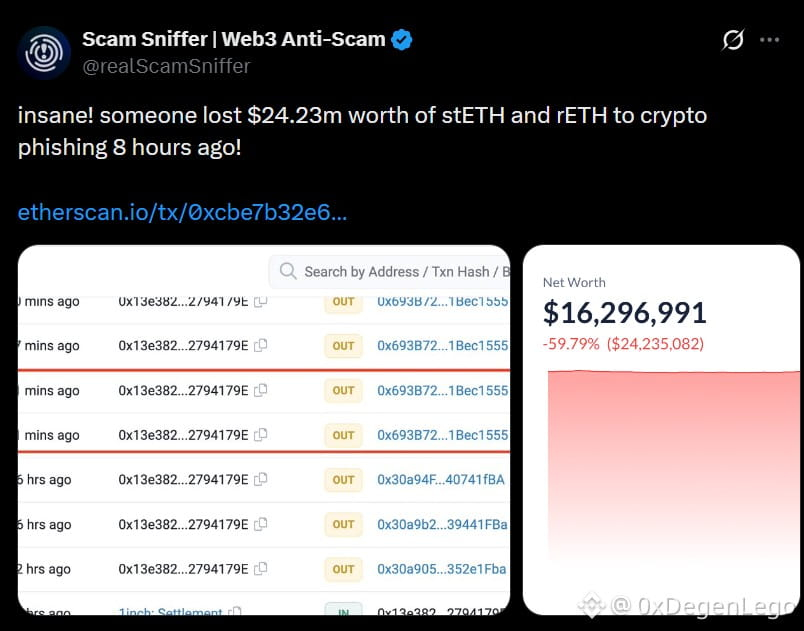
Un portefeuille crypto vient de perdre 25,6 M$ dans une attaque par drainage sophistiquée — et ce n’est pas la première fois.
L’attaquant a balayé plusieurs actifs, dont $WBTC, cbBTC, $LDO, USDS et $CRV, en convertissant tout en DAI et $ETH. Ce qui est particulièrement marquant : le même portefeuille a subi une perte de 24,23 M$ en septembre 2023, à cause d’approbations de jetons malveillantes. Cette fois-là, l’attaquant a récupéré environ 90 % des fonds.
Deux énormes drains sur la même adresse en l’espace de 15 mois soulèvent de sérieuses questions sur les pratiques de sécurité du portefeuille et sur le fait que cette victime ait tiré des leçons du premier incident. La foudre ne frappe généralement pas deux fois — sauf si vous êtes toujours au même endroit, en tenant la même tige métallique.
Adresse de vol signalée : 0x8fEB0c6eF08B20bA19C04F951d4408bB5A1F95Ae
Révoquez régulièrement vos autorisations de jetons. Vérifiez les permissions de votre portefeuille. Ne vous contentez pas d’attendre d’être une étude de cas.