



Points clés
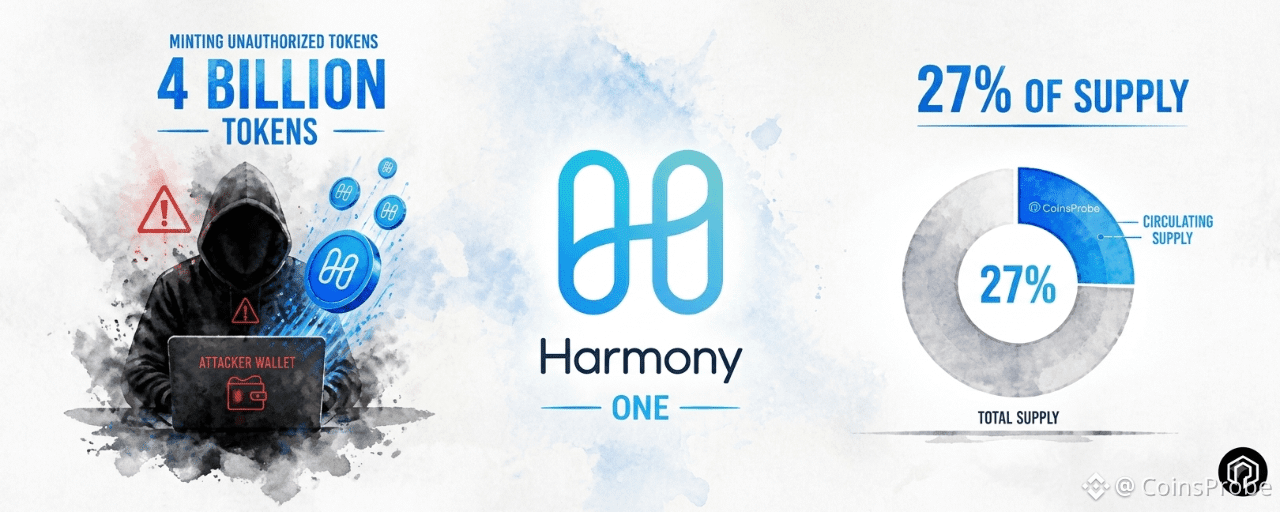
Harmony (ONE) a été exploité le 12 août : les attaquants ont frappé environ 4 milliards de jetons ONE, soit l’équivalent d’environ 26 à 27 % de l’offre précédente.
ONE a chuté de 36,58 % pour tomber à ~0,0007813 $, portant sa capitalisation boursière à environ 11,72 millions de dollars.
~97 % des jetons frappés ont été acheminés vers des échanges ou des portefeuilles de dépôt, tandis que quatre portefeuilles liés à l’attaquant ont été identifiés.
Harmony a publié le correctif v2026.1.1, a mis en pause le pont, et travaille avec les exchanges pour retracer les fonds et évaluer les options de récupération.
Le jeton ONE de Harmony a été touché par l’une des exploitations côté « supply » les plus dommageables observées dans l’espace Layer 1 en 2026 — une attaque qui n’a pas dérobé de jetons existants, mais en a créé entièrement de nouveaux à partir de rien, diluant l’offre de plus d’un quart et déclenchant une cascade de ventes qui a fait chuter le prix de plus de 36 % en une seule séance.
Au moment de la rédaction, ONE se négocie à environ 0,0007813 $ — en baisse de 36,58 % sur 24 heures — avec une capitalisation boursière d’environ 11,72 millions $. Le jeton était déjà un actif à plus petite capitalisation avant l’exploit ; la dilution et la vente subséquente ont compressé sa valeur de marché à un niveau qui soulève de sérieuses questions sur sa viabilité à court terme, sans action de remédiation décisive de la part de l’équipe.
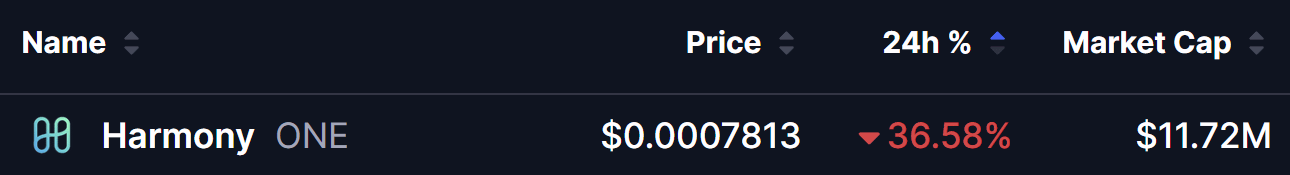
Chute du prix de Harmony (ONE) le 12 août 2026 | Source : Coinmarketcap
Que s’est-il passé — Explication de l’exploit Harmony ONE
Le 12 août 2026, la blockchain de niveau 1 (Layer 1) de Harmony a été touchée par un exploit sophistiqué dans lequel un attaquant a réussi à émettre environ 4 milliards de jetons ONE via des blocs vides — une méthode qui exploite des vulnérabilités dans la production de blocs ou les mécanismes de consensus afin de générer des jetons sans l’activité économique correspondante qui serait normalement requise.
L’ampleur de l’émission non autorisée est considérable dans ce contexte. Les 4 milliards de jetons ONE nouvellement créés représentent environ 26–27 % de l’offre en circulation précédente du jeton — ce qui signifie que l’attaquant a gonflé l’offre totale de plus d’un quart en une seule attaque, diluant sévèrement instantanément les avoirs de chaque détenteur existant de ONE.
La vitesse de la chute des ventes
Ce qui a suivi l’émission a également été tout aussi dommageable. L’attaquant a agi avec rapidité et semblait préparé — en orientant rapidement les jetons nouvellement créés vers les bourses, déclenchant une vague de pression de vente qui a submergé toute liquidité côté achats existante.
L’impact sur le prix a varié selon le lieu et la période, mais la fourchette de baisse de 25–36 % raconte l’histoire d’une structure de marché qui ne disposait d’aucun mécanisme pour absorber des milliards de jetons nouvellement créés arrivant sur les carnets d’ordres dans une fenêtre comprimée.
Pourquoi l’exploit était difficile à détecter tôt
Un détail technique particulièrement notable au début de cet exploit : le point de terminaison standard totalSupply de Harmony ne reflétait pas initialement les 4 milliards supplémentaires de ONE. Cela signifie que les flux de données d’offre conventionnels — les outils le plus souvent utilisés par les bourses, les plateformes d’analyse et les acteurs du marché pour suivre l’économie des jetons — ne montraient aucune anomalie en temps réel.
L’invisibilité du gonflement de l’offre via les canaux de surveillance standard a permis à l’attaquant d’acheminer les jetons vers les bourses avant que le marché au sens large n’ait une image claire de ce qui s’était passé — un élément de conception de l’attaque qui a considérablement amplifié son impact.
Quatre portefeuilles de l’attaquant identifiés officiellement
L’équipe Harmony a officiellement identifié quatre portefeuilles liés à l’attaquant. Ces adresses font désormais l’objet d’un suivi on-chain actif :
0xe7427699427821230177dd13f460d6ce43014510
0xf722f7f6afffe8e0dda7b4a97b2c64bb6408efe5
0xed2fc1bfc2a316c15c71a0ace3ad20cb73bb08eb
0xbd357b1b7cebf824b1fe4f1f5c71ac58ff1a70ba
Le suivi on-chain de ces portefeuilles montre que la très grande majorité — environ 97 % — des 4 milliards de jetons émis ont déjà été transférés vers des bourses ou des portefeuilles de dépôts de bourse. Seuls environ 115 millions de ONE — soit approximativement 2,9 % du montant émis — restent on-chain au moment de la rédaction.
Le transfert quasi intégral des jetons émis vers les bourses dans une fenêtre aussi courte est un indicateur d’une attaque pré-planifiée et sophistiquée sur le plan opérationnel, plutôt que d’un exploit opportuniste découvert et exploité en temps réel.
Réponse officielle — Correctif publié, pont suspendu, rollback en cours d’évaluation
L’équipe Harmony a avancé sur plusieurs fronts en parallèle en réponse à l’exploit :
Correctif logiciel v2026.1.1
Un correctif logiciel — version v2026.1.1 — a été publié et tous les validateurs ont reçu instruction de se mettre à niveau immédiatement. Le correctif est conçu spécifiquement pour refermer la vulnérabilité qui a permis l’émission non autorisée via des blocs vides, empêchant toute création future de jetons ONE non autorisés.
La rapidité de la publication du correctif est un signal opérationnel positif, mais son impact concret dépend du pourcentage de validateurs qui effectuent la mise à niveau en temps voulu. Tant que le réseau n’a pas atteint une adoption suffisante de v2026.1.1, la fenêtre de vulnérabilité reste techniquement ouverte.
Pont temporairement suspendu
Le pont Harmony a été temporairement suspendu par mesure de précaution — limitant la capacité à déplacer des actifs cross-chain pendant que l’équipe évalue l’ampleur complète de l’exploit et empêche, durant la période d’enquête, que d’autres vecteurs d’attaque soient exploités.
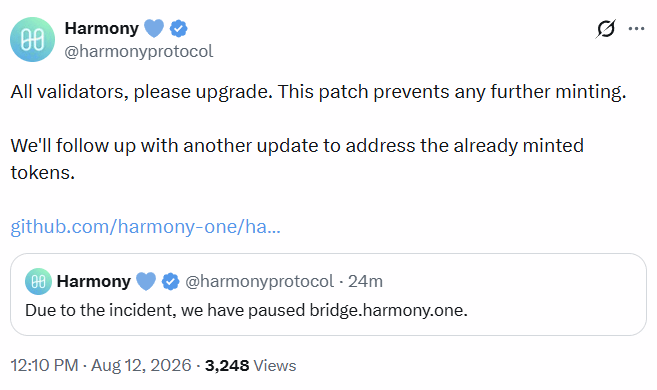
Réponse de l’équipe Harmony à la compromission / Source : @harmonyprotocol (X)
Coordination des bourses
L’équipe Harmony a confirmé qu’elle travaille activement avec les bourses pour tracer le flux des fonds exploités et geler, dans la mesure du possible, les portefeuilles et dépôts associés. Étant donné qu’environ 97 % des jetons émis ont déjà atteint l’infrastructure des bourses, l’efficacité des gels au niveau des bourses sera un facteur déterminant pour savoir quelle part de l’offre émise peut être immobilisée avant d’être convertie en d’autres actifs et retirée.
Rollback en cours d’évaluation
L’équipe a indiqué qu’elle évalue des options de rollback afin de traiter les jetons déjà émis — un mécanisme potentiel permettant d’annuler, au niveau de la chaîne, l’ajout non autorisé de l’offre. Les rollbacks de chaîne figurent parmi les décisions les plus importantes et les plus controversées qu’une équipe de blockchain puisse prendre : ils soulèvent des questions fondamentales sur l’immutabilité et la décentralisation. La voie précise à suivre à ce sujet fait encore l’objet d’investigations actives.
En quoi cela diffère du piratage du Horizon Bridge de 2022
Il est important de distinguer l’exploit d’aujourd’hui de l’incident de sécurité le plus important qu’ait connu Harmony auparavant. En 2022, le Horizon Bridge de Harmony a été exploité pour environ 100 millions de dollars d’actifs transférés — un vol qui impliquait le déplacement non autorisé d’actifs existants qui avaient été verrouillés dans le contrat du pont.
L’exploit d’aujourd’hui repose sur un vecteur d’attaque entièrement différent. Au lieu de voler des jetons existants, l’attaquant a créé de nouveaux jetons natifs ONE ex nihilo — gonflant directement l’offre en circulation et diluant chaque détenteur existant sans déplacer un seul jeton préexistant. Le mécanisme de préjudice économique est fondamentalement différent : en 2022, des actifs existants ont été volés ; en 2026, la valeur des actifs existants a été diluée par une expansion d’offre non autorisée.
Cette distinction compte pour comprendre le défi de remédiation. Dans un piratage de pont, les actifs volés sont spécifiques et identifiables — la récupération consiste à récupérer des jetons connus. Dans un exploit d’émission de ce type, le préjudice est diffus : chaque détenteur existant de ONE a été dilué — et la remédiation nécessite soit un rollback au niveau de la chaîne, soit l’acceptation de l’offre élargie de manière permanente, avec une destruction de valeur correspondante des jetons.
À surveiller — Points clés des prochaines heures
Plusieurs variables critiques détermineront la manière dont cette situation évolue :
Efficacité des gels sur les bourses : avec 97 % des jetons émis déjà sur les bourses, la vitesse et la coordination des gels au niveau des bourses détermineront si l’attaquant peut liquider entièrement la position. Toute bourse qui a déjà traité des retraits depuis les adresses de portefeuille identifiées a, de fait, permis la conversion de jetons non autorisés en une valeur économique réelle.
Taux de mise à niveau des validateurs pour v2026.1.1 : le correctif arrête les futures émissions, mais ne traite pas les 4 milliards déjà créés. La rapidité avec laquelle l’ensemble des validateurs adopte la mise à niveau détermine le moment où la vulnérabilité est entièrement refermée.
Décision de rollback : si l’équipe Harmony poursuit un rollback de chaîne afin de retirer les jetons émis du registre, elle aurait besoin d’un large consensus des validateurs et de la communauté — et cela soulèverait des questions sur les garanties d’immutabilité du réseau. Si aucun rollback n’a lieu, l’offre en circulation de ONE est définitivement ~27 % plus élevée qu’avant l’exploit.
Stabilité des prix : avec seulement ~115 millions de ONE restants on-chain depuis le lot émis et 97 % déjà sur les bourses, la principale question restante concernant la pression de vente est de savoir si les bourses gèlent les dépôts identifiés avant qu’ils ne soient retirés et vendus. Si les gels sont efficaces, la pression de vente aiguë pourrait être proche de son pic. Sinon, une pression à la baisse supplémentaire demeure possible.
L’essentiel
L’exploit Harmony du 12 août est une attaque grave et techniquement sophistiquée qui a infligé un préjudice immédiat et mesurable sur deux plans : une chute de 36,58 % du prix du jeton due au déversement de l’offre non autorisée, et une dilution permanente de 26–27 % de la position de chaque détenteur existant de ONE — à moins qu’un rollback de chaîne soit exécuté.
La rapidité et l’organisation de l’attaque — notamment le choix d’un vecteur d’émission qui échappait à la surveillance standard du totalSupply, la pré-position des portefeuilles pour acheminer rapidement les jetons vers les bourses, et le transfert quasi intégral de 97 % des jetons émis en quelques heures — indiquent une opération sophistiquée, planifiée à l’avance, plutôt qu’une découverte opportuniste.
L’attention immédiate des acteurs du marché et des détenteurs de ONE est la même : coordination des gels sur les bourses, adoption du correctif par les validateurs, et décision de rollback de l’équipe. Ces trois variables détermineront si les dommages d’aujourd’hui représentent l’étendue totale du préjudice ou le début d’un processus de remédiation plus long.
Avertissement : Les points de vue et l’analyse présentés dans cet article n’ont qu’une finalité informative et reflètent la perspective de l’auteur, et ne constituent pas un conseil financier. Les schémas et indicateurs techniques évoqués sont susceptibles d’être affectés par la volatilité des marchés et peuvent ou non produire les résultats escomptés. Les investisseurs sont invités à faire preuve de prudence, à mener leurs propres recherches et à prendre des décisions alignées sur leur tolérance individuelle au risque.