

Le piratage du portefeuille matériel Coldcard a été l’un des plus grands incidents de sécurité en matière de self-custody de l’histoire de Bitcoin, entraînant le vol de plus de 1 816 BTC (soit environ 116 millions de dollars) sans aucune action physique sur l’appareil. L’attaque a débuté le 30/07/2026 et a été repérée par la société d’analyse blockchain Galaxy Research, suscitant l’émoi dans l’ensemble de la communauté des cryptomonnaies. [1, 2, 3, 4, 5]
Cause racine de la faille
Selon la divulgation de Coinkite (fabricant du Coldcard) et l’analyse publiée sur le site CoinDesk, la faille provient d’une ancienne mise à jour du firmware datant de mars 2021 : [1, 2]
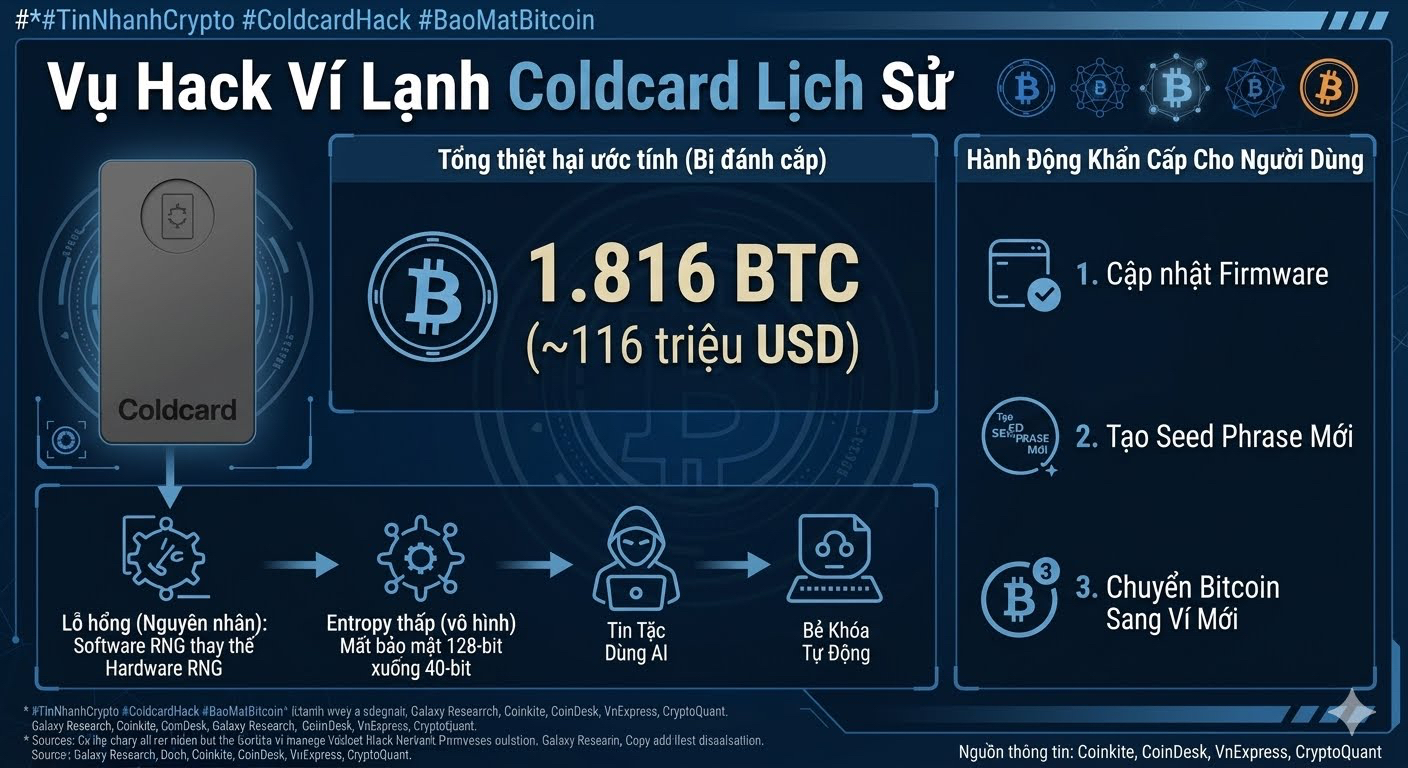
Erreur de génération de clés aléatoires : au lieu d’utiliser un générateur de nombres aléatoires basé sur le matériel (Hardware RNG), le logiciel de l’appareil s’appuie sur un générateur de nombres aléatoires simulé par logiciel (Software RNG). [1, 2]
Données prévisibles : les informations d’entrée servant à créer une clé de sécurité dépendent d’éléments pouvant être prédits, comme le numéro de série de la puce et l’horloge système. [1]
Sécurité extrêmement faible : cette erreur réduit l’entropie de la phrase de récupération (seed phrase) à seulement 40 bits au lieu du niveau standard de 128 bits (conforme à BIP39). Les pirates ont exploité des ordinateurs puissants couplés à des outils d’IA pour balayer le code source, détecter et casser facilement ces phrases de récupération, directement en réseau. [1, 2, 3]
Déroulement des vagues d’attaques
Les attaquants ont mené une campagne de vidage automatisée et systématique en 4 grandes vagues de balayage : [1, 2]
Vague 1 (30/07) : retrait de plus de 70,2 millions de dollars (1 083 BTC) depuis 1 196 adresses de portefeuilles en seulement 41 minutes.
Vague 2 (31/07) : poursuite du balayage d’environ 500 portefeuilles à signature unique (single-signature), avec un prélèvement supplémentaire de 38 millions de dollars (594 BTC) en 25 minutes.
Vague 3 (31/07 - 01/08) : vol supplémentaire de 208 BTC depuis 1 912 autres adresses de portefeuilles.
Vague 4 (03/08) : extension à plus grande échelle, portant le nombre total de portefeuilles affectés à plus de 5 200 adresses. [1, 2]
Conséquences pour le marché et les utilisateurs
Le correctif logiciel ne sert à rien : même si Coinkite a rapidement publié un nouveau firmware pour corriger le problème, comme les seed phrases défectueuses avaient déjà été générées auparavant, la mise à niveau du logiciel ne peut pas sauver les actifs anciens. [1]
Vague de retraits vers les plateformes centralisées : la panique s’est propagée, poussant de nombreux investisseurs particuliers à abandonner leurs portefeuilles froids pour renvoyer des Bitcoins vers des plateformes de trading centralisées (CEX) comme Binance ou Coinbase, afin d’obtenir une protection temporaire. Selon des données de VnExpress, citées par CryptoQuant, les flux de transactions de moins de 1 BTC déposées sur les bourses ont atteint un niveau record depuis la chute de la bourse FTX en 2022. [1, 2, 3, 4]
Mesures d’urgence pour les utilisateurs de Coldcard
Si vous possédez un portefeuille Coldcard créé à partir des phases concernées, les experts du journal Dân trí recommandent : [1]
Mettez l’appareil à jour immédiatement vers la dernière version du firmware depuis le site officiel du fabricant.
Obligatoire de générer entièrement une nouvelle phrase de récupération (seed phrase).
Transférer l’ensemble des Bitcoins depuis l’adresse du vieux portefeuille vers la nouvelle adresse de portefeuille, plus sécurisée. [1, 2]