Je me souviens d’avoir actualisé l’explorateur de blocs cette nuit-là, en regardant mon solde, en me disant que l’audit signifiait que c’était sûr. Ça ne l’était pas.
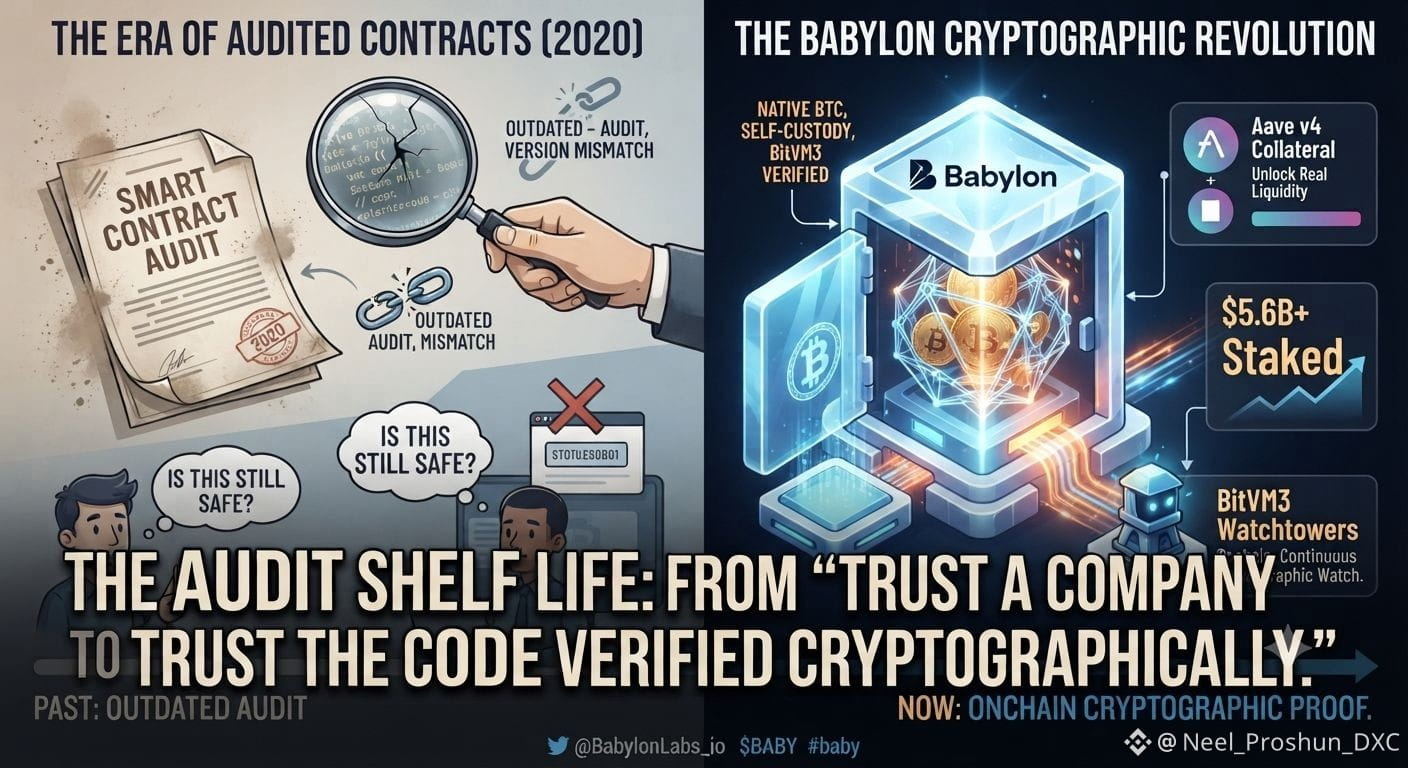
J’ai utilisé un contrat intelligent « éprouvé au combat » une fois en 2020, parce que le rapport d’audit le disait. Trois mois plus tard, il a été exploité : il s’est avéré que l’audit ne couvrait que la version un et que l’équipe avait expédié des changements après. J’ai perdu une partie des fonds.
Je suis resté longtemps avec ça.
Ce souvenir est exactement pour ça que le passage de Babylon des intermédiaires (custodians) vers la cryptographie ne me donne pas l’impression d’une ligne d’arrivée. Le BTC reste natif verrouillé dans un script que vous cosignez, sans intermédiaire dans la boucle. Aave v4 l’a approuvé comme collatéral, $5.6B+ misé, et BitVM3 vérifie tout on-chain.
Mais j’ai appris que « audité » a une durée de vie.
Le code est mis à niveau. Les audits deviennent obsolètes et je me suis fait avoir par les deux.
Alors si la confiance passe d’une entreprise au code — qui surveille réellement le code après le lancement ? Et qui les surveille eux ?
@BabylonLabs_io $BABY #baby
J’ai utilisé un contrat intelligent « éprouvé au combat » une fois en 2020, parce que le rapport d’audit le disait. Trois mois plus tard, il a été exploité : il s’est avéré que l’audit ne couvrait que la version un et que l’équipe avait expédié des changements après. J’ai perdu une partie des fonds.
Je suis resté longtemps avec ça.
Ce souvenir est exactement pour ça que le passage de Babylon des intermédiaires (custodians) vers la cryptographie ne me donne pas l’impression d’une ligne d’arrivée. Le BTC reste natif verrouillé dans un script que vous cosignez, sans intermédiaire dans la boucle. Aave v4 l’a approuvé comme collatéral, $5.6B+ misé, et BitVM3 vérifie tout on-chain.
Mais j’ai appris que « audité » a une durée de vie.
Le code est mis à niveau. Les audits deviennent obsolètes et je me suis fait avoir par les deux.
Alors si la confiance passe d’une entreprise au code — qui surveille réellement le code après le lancement ? Et qui les surveille eux ?
@BabylonLabs_io $BABY #baby