Je fréquente le monde de la crypto depuis assez longtemps pour savoir que les histoires de sécurité les plus « propres » cachent généralement des risques opérationnels plus désordonnés.
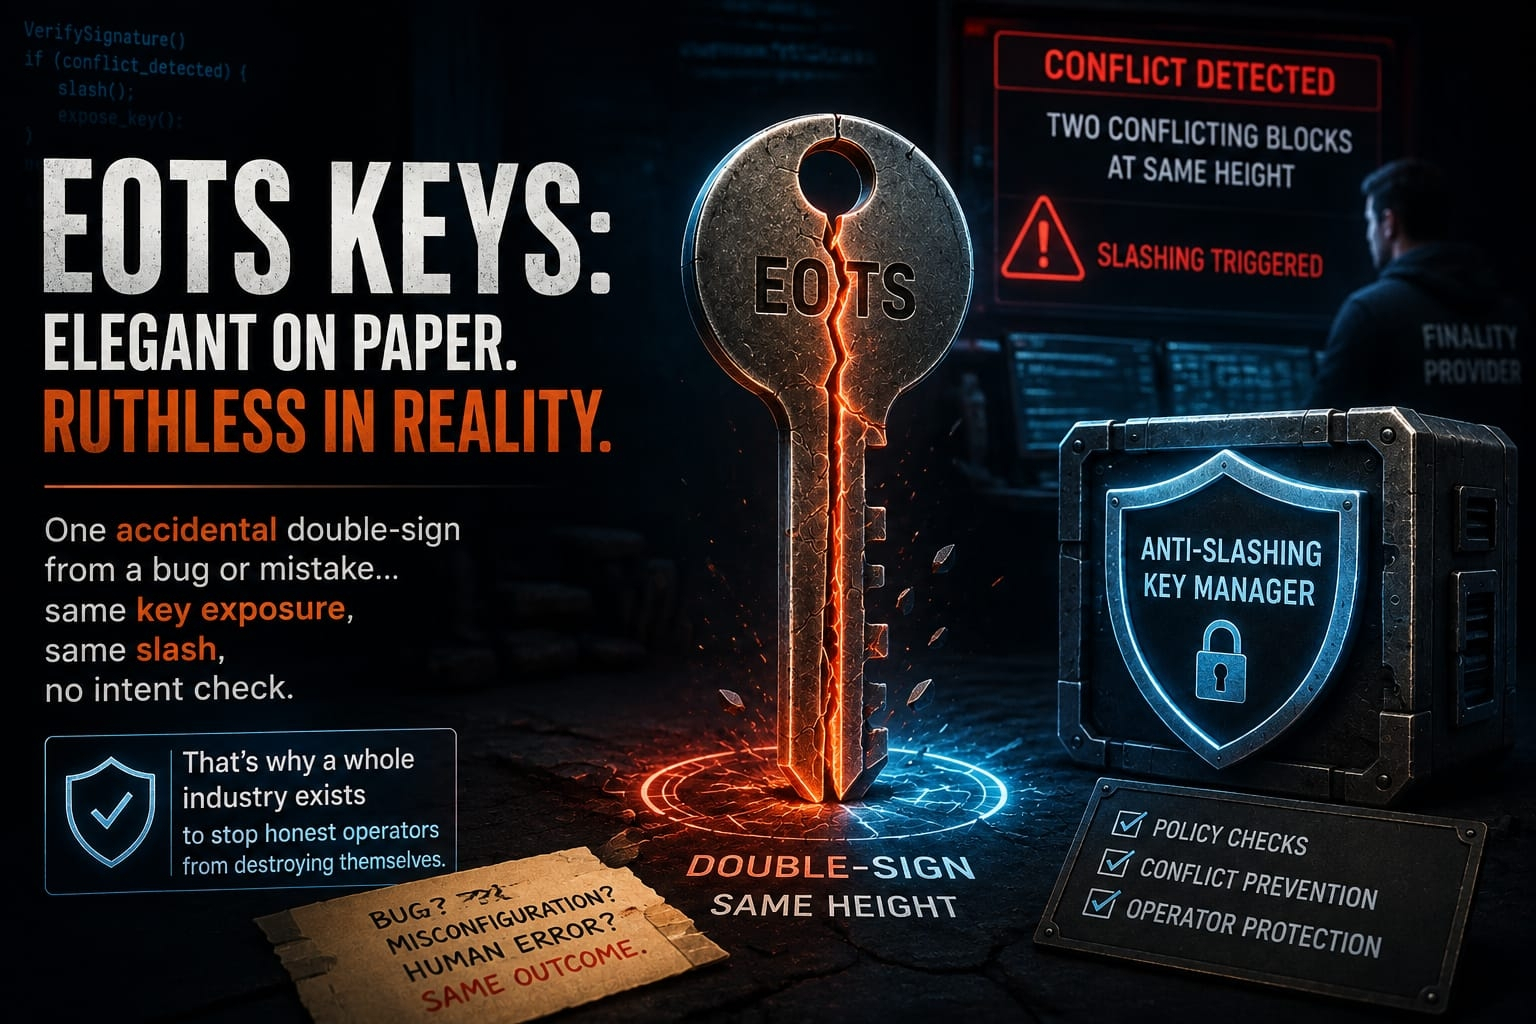
EOTS semble presque parfait au premier abord. Un fournisseur de finalité signe deux blocs contradictoires à la même hauteur, la clé privée devient extractible, la puissance de vote disparaît, et le slashing suit. Pas de débat. Pas de vote de sauvetage. Juste une preuve et des conséquences.
Mais plus j’y ai réfléchi, plus j’ai remarqué où la confiance se déplace discrètement. Le protocole supprime le jugement humain, puis les opérateurs s’appuient sur une autre couche de logiciel pour empêcher les erreurs honnêtes de devenir permanentes.
Un gestionnaire de clés anti-slashing peut refuser une signature contradictoire avant même qu’elle ne quitte la machine. Cela a du sens. Mais désormais, un opérateur honnête dépend aussi de cette protection, correctement configurée et fonctionnelle exactement au moment où c’est nécessaire.
J’ai déjà vu ce schéma. La crypto élimine rarement la confiance. Elle la déplace simplement vers un endroit moins évident.
Je ne dis pas qu’EOTS est défaillant. Au contraire, il fait exactement ce pour quoi il a été conçu. Je ne suis juste pas sûr que les personnes qui le font tourner soient entièrement prêtes à quel point cette conception peut être impitoyable quand quelque chose de complètement ordinaire tourne mal.
@BabylonLabs_io #baby $BABY
$BLESS $UAI #ColdcardFlawDrains594BTC #BitcoinMiningDifficultyFalls14%FromYearHigh #USToCancelIranAttackSubjectToDeal #SECPausesQBTCBitcoinOptionsApproval