

Publier
Crypto Expert whale
·
--
BaissierComment punissez-vous les acteurs malveillants sur une chaîne sans aucun contrat intelligent ?
Le fragment le plus fascinant de l’architecture de Babylon n’est pas seulement le staking — c’est la manière dont ils ont conçu un mécanisme de slashing directement sur la couche de base de Bitcoin.
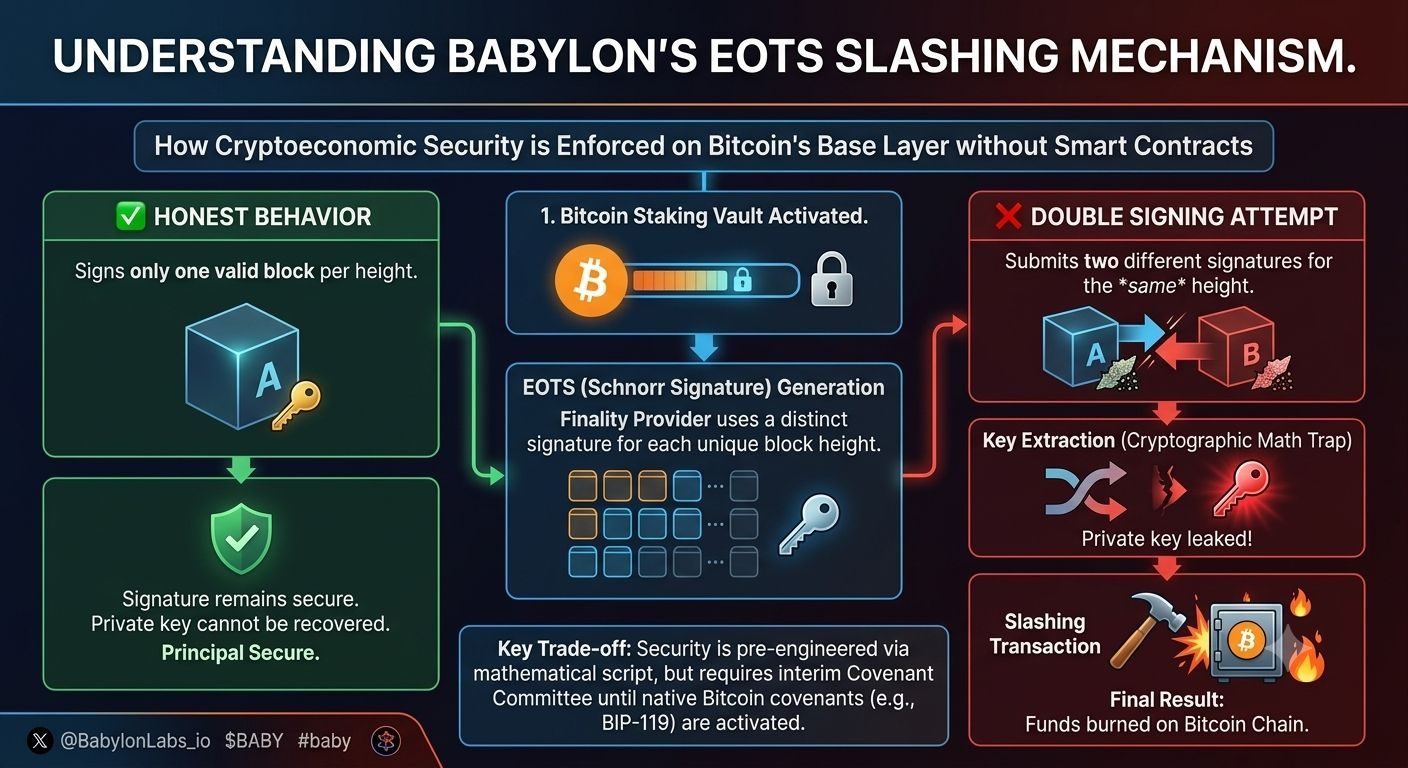
Sans recourir aux contrats intelligents, Babylon utilise son système Extractable One-Time Signature (EOTS), construit sur les signatures Schnorr de Bitcoin, pour permettre le slashing. Il agit comme un piège mathématique élégant pour les Finality Providers.
Si un fournisseur se comporte de manière malveillante et signe deux blocs différents à la même hauteur (double signature), sa clé privée devient extractible à partir de ces signatures combinées. Cela revient à divulguer sa clé, permettant à n’importe qui d’exécuter une transaction de slashing sur Bitcoin qui brûle une fraction des fonds mis en staking.
Cependant, il existe une nuance essentielle à ce design : il s’appuie actuellement sur un Covenant Committee pour faciliter ces transactions. Ce comité est prévu comme solution intérimaire jusqu’à ce que Bitcoin introduise des fonctionnalités de covenant natives, par exemple via des propositions comme BIP-119, moment où le mécanisme d’exécution hors chaîne pourra être remplacé par une logique entièrement on-chain.
Sommes-nous à l’aise avec ce modèle de comité intérimaire, ou bien la sécurité cryptoeconomique de l’EOTS suffit-elle à maintenir les validateurs dans le droit chemin jusqu’à l’arrivée des covenants natifs de Bitcoin ?
@BabylonLabs_io $BABY #baby
Avertissement : ce contenu inclut des opinions de tiers. Il ne constitue pas un conseil. Binance Ai peut être utilisée, sans garantie de résultat. Consultez les CG.