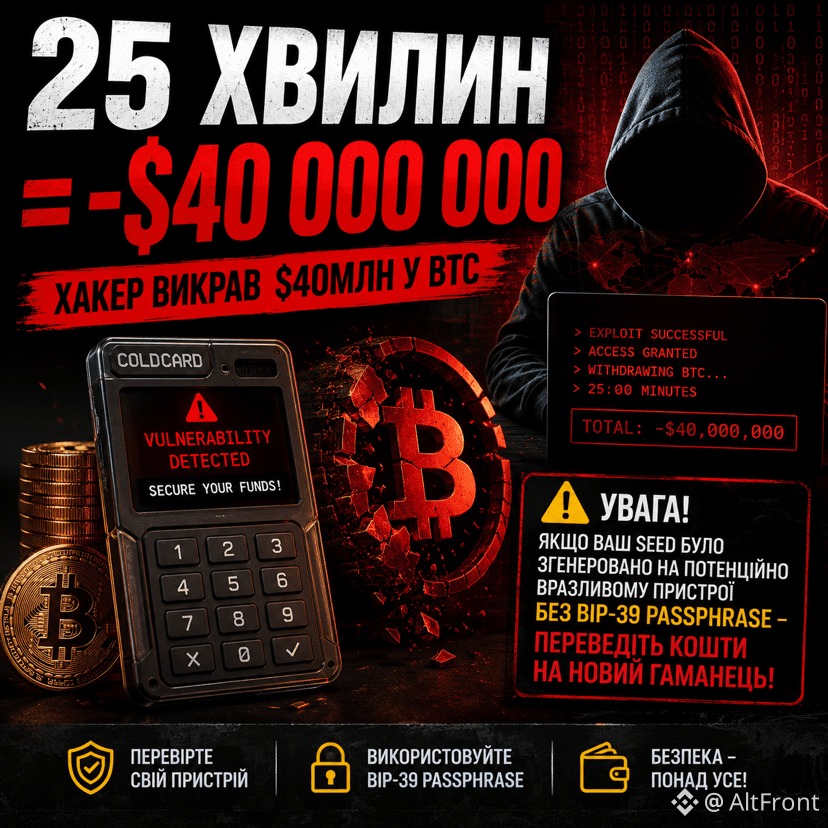
⚠️ Moins 40 millions de dollars en 25 minutes.
Le pirate a exploité une vulnérabilité dans la génération des phrases seed sur certains appareils Coldcard et a volé environ 40 millions de dollars en BTC.
Si votre portefeuille a été créé sur un appareil potentiellement vulnérable sans BIP-39 passphrase, l’équipe recommande déjà de transférer les fonds de toute urgence vers un nouveau portefeuille.
🔒 La sécurité des crypto-monnaies, ce n’est pas seulement le portefeuille froid, mais aussi la manière dont vos clés ont été générées.
Utilisez-vous une BIP-39 passphrase supplémentaire, ou vous fiez-vous uniquement à la seed-фразе ? 👇#btc $BTC $HYPE
Le pirate a exploité une vulnérabilité dans la génération des phrases seed sur certains appareils Coldcard et a volé environ 40 millions de dollars en BTC.
Si votre portefeuille a été créé sur un appareil potentiellement vulnérable sans BIP-39 passphrase, l’équipe recommande déjà de transférer les fonds de toute urgence vers un nouveau portefeuille.
🔒 La sécurité des crypto-monnaies, ce n’est pas seulement le portefeuille froid, mais aussi la manière dont vos clés ont été générées.
Utilisez-vous une BIP-39 passphrase supplémentaire, ou vous fiez-vous uniquement à la seed-фразе ? 👇#btc $BTC $HYPE