NOUVEAUX LOGICIELS MALVEILLANTS VISENT $BANK ET $SYN via de FAUSSES APPLICATIONS GITHUB 🚨
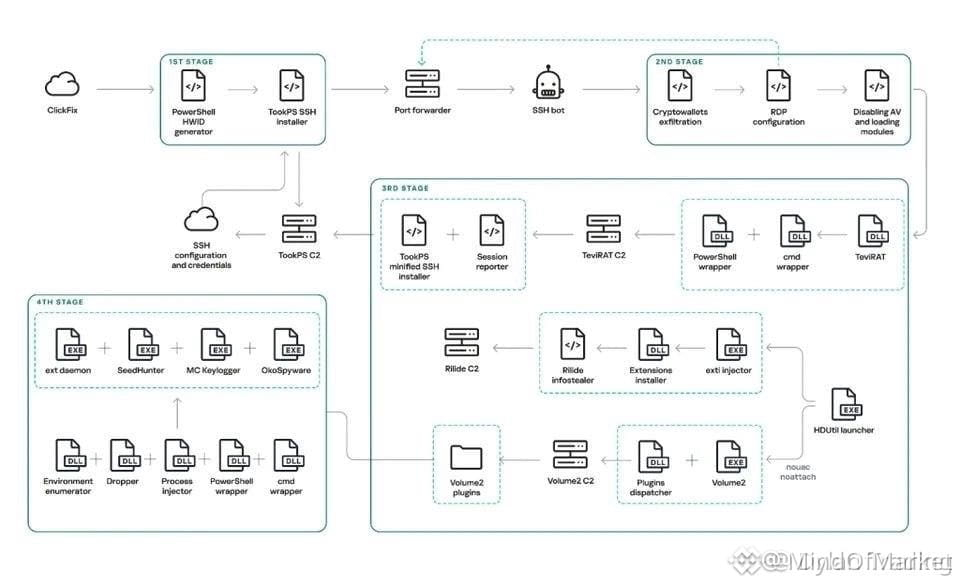
Paragraphe du corps 1 : Kaspersky vient de signaler une nouvelle vague d’applications hébergées sur GitHub conçues pour vider les portefeuilles des détenteurs de $BANK et $SYN . L’ingénierie sociale est le vecteur d’entrée : de faux dépôts qui semblent légitimes mais déploient silencieusement des keyloggers et des pirates du presse-papiers.
Paragraphe du corps 2 : Ce n’est pas hypothétique. Le malware est en ligne et se propage activement via les communautés de développeurs. Toute personne ayant installé un outil GitHub suspect au cours des 48 dernières heures doit révoquer immédiatement les autorisations du portefeuille.
Que faites-vous pour vérifier les applications que vous utilisez sur GitHub ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#BANK #SYN #SecurityAlert #CryptoNews #MalwareAlert
⚡
Paragraphe du corps 1 : Kaspersky vient de signaler une nouvelle vague d’applications hébergées sur GitHub conçues pour vider les portefeuilles des détenteurs de $BANK et $SYN . L’ingénierie sociale est le vecteur d’entrée : de faux dépôts qui semblent légitimes mais déploient silencieusement des keyloggers et des pirates du presse-papiers.
Paragraphe du corps 2 : Ce n’est pas hypothétique. Le malware est en ligne et se propage activement via les communautés de développeurs. Toute personne ayant installé un outil GitHub suspect au cours des 48 dernières heures doit révoquer immédiatement les autorisations du portefeuille.
Que faites-vous pour vérifier les applications que vous utilisez sur GitHub ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#BANK #SYN #SecurityAlert #CryptoNews #MalwareAlert
⚡