

Une des plus grandes contradictions de Web3, c’est que l’on parle sans cesse de la confidentialité, tout en demandant aux utilisateurs de divulguer davantage d’informations que ce dont ils ont souvent besoin.
Cela ne fait qu’arriver plus souvent que ce que la plupart des gens ne réalisent.
Vous connectez votre portefeuille à une application. Vous vérifiez votre identité via un tiers. Vous soumettez des documents pour la conformité. Au fil du temps, des éléments de votre identité numérique finissent dispersés sur différentes plateformes. Chaque service stocke un peu plus d’informations que le précédent, et, finalement, votre identité Web3 « privée » commence à ressembler de manière surprenante à quelque chose de public.
J’ai toujours pensé que c’était l’un des plus grands défauts de conception de l’industrie.
La blockchain était censée donner aux gens une plus grande maîtrise de leur vie numérique. Pourtant, de nombreuses applications ont recréé le même modèle de collecte de données que celui qui existe déjà sur l’internet traditionnel.
C’est pourquoi les projets qui explorent une infrastructure d’identité axée sur la confidentialité ont commencé à attirer beaucoup plus d’attention, et le protocole Newton fait partie des exemples les plus intéressants.
Au lieu d’obliger les utilisateurs à exposer en continu des informations personnelles, Newton est conçu autour de l’idée que les gens ne doivent prouver que ce qui est nécessaire et rien de plus.
Ça semble simple.
En pratique, cela transforme l’expérience complète de la vérification d’identité.
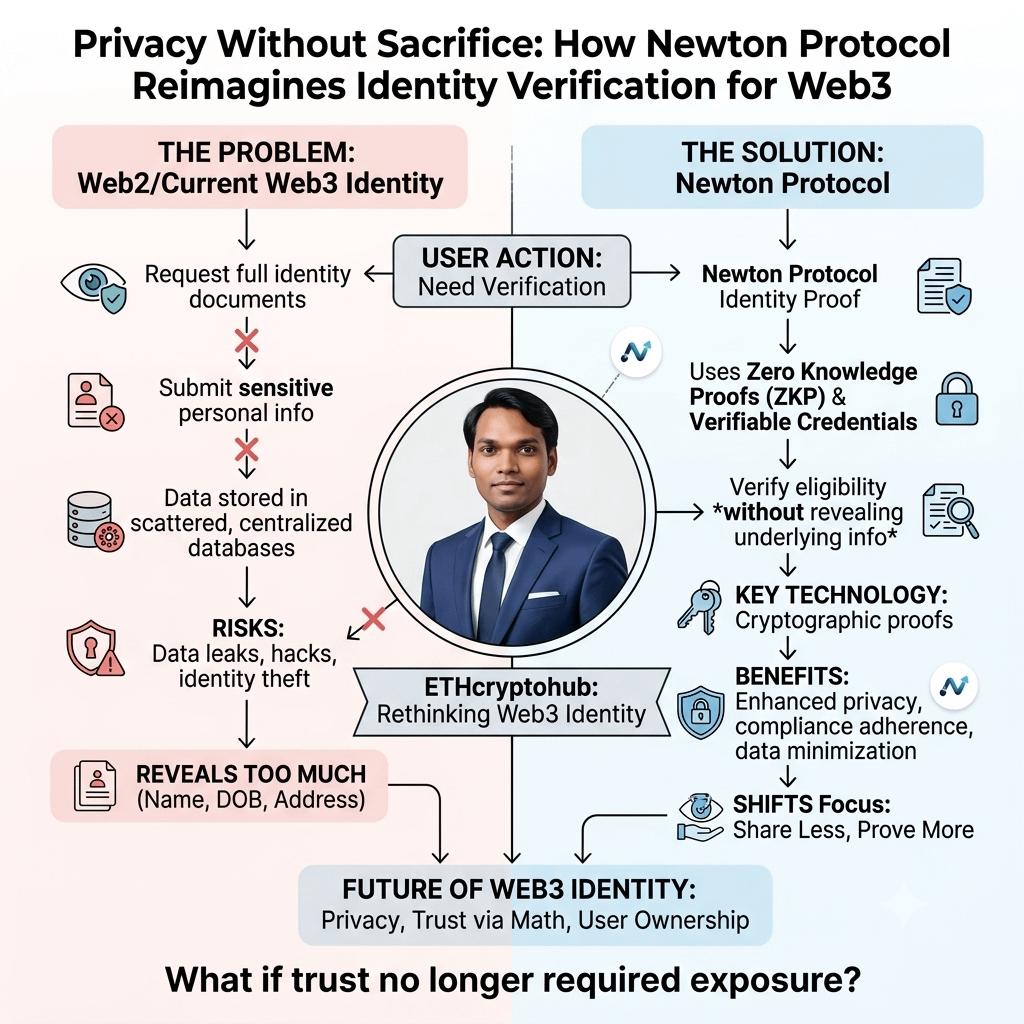
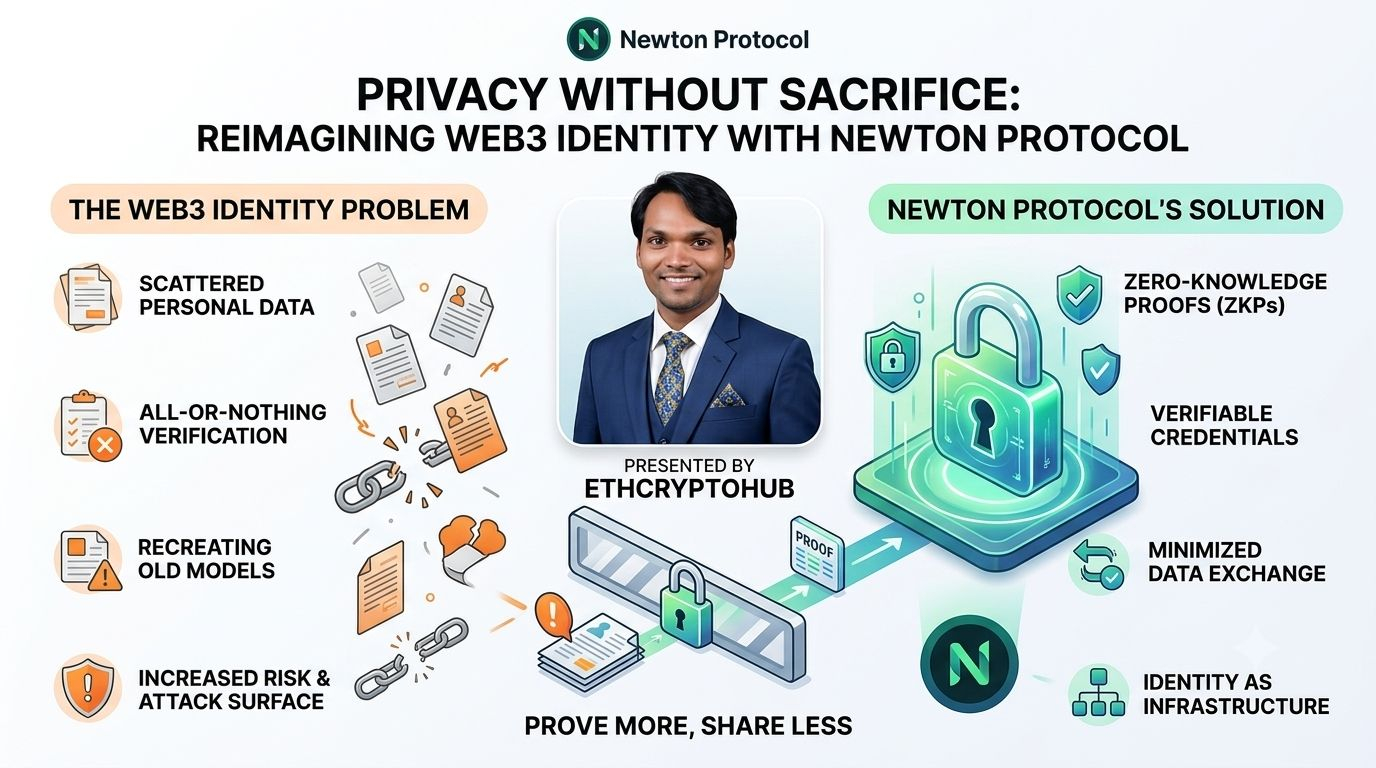
La plupart des systèmes d’identité fonctionnent aujourd’hui sur une logique tout ou rien. Si une application a besoin de confirmer un seul fait à votre sujet, elle reçoit souvent bien plus d’informations que ce qui est nécessaire. Une plateforme n’aurait peut-être besoin que de savoir que vous êtes éligible pour utiliser un service, mais vous finissez par partager des documents contenant votre nom complet, votre date de naissance, votre adresse et d’autres détails sensibles.
Cette approche crée un risque inutile.
Plus on copie d’informations personnelles entre différents services, plus la surface d’attaque augmente. Chaque base de données supplémentaire devient une autre cible potentielle pour les pirates. Chaque processus de vérification supplémentaire augmente les chances de fuites de données.
Le problème n’est pas la vérification d’identité elle-même.
Le problème, c’est la quantité d’informations échangées pendant le processus.
C’est là que le protocole Newton adopte une approche nettement différente.
Au lieu de se concentrer sur la divulgation d’identité, il se concentre sur les preuves d’identité.
Cette distinction compte.
En utilisant des techniques cryptographiques et des preuves à connaissance nulle, les utilisateurs peuvent démontrer qu’ils satisfont à certaines conditions sans révéler la nature exacte des informations sous-jacentes.
Pour moi, c’est l’une des utilisations les plus concrètes de la technologie à connaissance nulle.
Les gens décrivent souvent les preuves à connaissance nulle comme une percée mathématique compliquée, et techniquement, ils ont raison. Mais leur réelle valeur devient évidente quand on cesse de penser aux mathématiques et qu’on commence à penser aux situations du quotidien.
Imaginez rejoindre une plateforme financière décentralisée.
Le protocole peut avoir besoin d’une confirmation que vous avez terminé la vérification d’identité.
Vous n’avez pas nécessairement besoin de votre passeport.
Un trésor DAO voudra peut-être prouver qu’un signataire appartient à un groupe de gouvernance approuvé.
Elle n’a pas besoin d’accéder à tous les détails personnels liés à cette personne.
Une application réglementée peut simplement avoir besoin d’une confirmation qu’un utilisateur satisfait aux exigences de conformité.
Cela ne nécessite pas toujours une divulgation complète de chaque document d’identité.
C’est exactement là que les preuves vérifiables deviennent puissantes.
Au lieu de prouver à répétition votre identité à partir de zéro, des identifiants de confiance peuvent confirmer des faits spécifiques vous concernant. Ces identifiants peuvent ensuite être combinés avec des preuves à connaissance nulle, permettant aux utilisateurs de vérifier leur éligibilité tout en gardant privées des informations personnelles sans rapport.
Je pense que cela représente un modèle bien plus sain pour Web3.
Internet a passé des décennies à construire des systèmes qui collectent autant de données utilisateur que possible.
La blockchain a l’opportunité d’aller dans la direction opposée.
Partagez moins.
Prouvez-en plus.
Faites confiance aux mathématiques plutôt qu’à des bases de données massives.
Une autre raison pour laquelle l’approche de Newton me semble convaincante, c’est que la confidentialité et la conformité sont souvent présentées comme des objectifs opposés.
Je ne pense pas qu’ils soient obligés de faire ainsi.
La plupart des organisations ne sont en réalité pas intéressées à collecter des informations personnelles pour elles-mêmes. Elles ont simplement besoin d’être sûres que les utilisateurs respectent certaines règles avant d’accéder à des services ou de déplacer des actifs.
Ce sont deux objectifs très différents.
Si des preuves cryptographiques peuvent fournir cette confiance sans exposer des données inutiles, tout le monde y gagne.
Les utilisateurs conservent davantage de contrôle sur leur identité.
Les organisations réduisent la quantité d’informations sensibles dont elles ont la responsabilité de protéger.
Les développeurs créent des applications plus faciles à approuver.
Cela ressemble à un meilleur équilibre que celui sur lequel s’appuient aujourd’hui de nombreuses plateformes.
En observant l’évolution de Web3, j’ai remarqué une autre tendance importante.
L’identité devient une infrastructure.
Au début de la crypto, les portefeuilles stockaient principalement des actifs.
Désormais, ils représentent de plus en plus des réputations, une participation à la gouvernance, des diplômes et qualifications professionnelles, l’historique financier et des autorisations d’accès à travers plusieurs écosystèmes.
Cela rend la protection de l’identité aussi importante que la protection des jetons.
L’essor de l’IA rend cette conversation encore plus pertinente.
Les agents autonomes vont de plus en plus interagir avec des applications décentralisées au nom des utilisateurs. Ces agents auront souvent besoin d’une autorisation pour effectuer certaines actions.
Ils ne devraient pas avoir besoin d’un accès non restreint à des dossiers d’identité complets uniquement pour prouver qu’ils sont autorisés.
Les preuves vérifiables, combinées à la cryptographie préservant la confidentialité, offrent une solution beaucoup plus propre.
L’agent prouve qu’il a l’autorisation.
Rien de plus.
Personnellement, je pense que c’est là que l’identité basée sur la blockchain aurait dû s’orienter dès le départ.
La transparence doit s’appliquer aux protocoles, à la gouvernance et à l’exécution.
Cela ne devrait pas obliger les individus à exposer plus d’informations personnelles que nécessaire à chaque fois qu’ils interagissent avec une application décentralisée.
Le protocole Newton semble reconnaître cette différence.
Plutôt que de demander aux utilisateurs d’échanger leur confidentialité contre une participation, il explore la manière dont la confidentialité elle-même peut devenir une partie de l’infrastructure grâce à des preuves cryptographiques, des identifiants vérifiables et la technologie à connaissance nulle.
Cette approche semble beaucoup plus proche de l’esprit original de Web3.
Alors que les applications décentralisées continuent de s’étendre vers la finance, le jeu, les plateformes sociales et les services d’entreprise, la vérification d’identité ne fera que devenir plus importante. Le défi ne sera pas simplement de vérifier les utilisateurs.
Ils le feront sans recréer le modèle de surveillance que la majeure partie de l’internet repose déjà.
Pour moi, c’est la plus grande histoire derrière le protocole Newton.
Il ne s’agit pas seulement de construire une autre solution d’identité.
Il pose une question plus fondamentale.
Et si la confiance n’exigeait plus d’exposer ?
Si Web3 est sérieux au sujet de donner aux utilisateurs la maîtrise de leur vie numérique, cette question mérite beaucoup plus d’attention que ce qu’elle a reçu jusqu’à présent.