


En raison de la limite de longueur, cet article ne présente que les points clés du rapport d'analyse, le contenu complet peut être téléchargé en PDF à la fin de l'article.
I. Aperçu
En 2025, l'industrie de la blockchain continue d'évoluer rapidement, avec un environnement financier macroéconomique, une incertitude réglementaire et une intensité d'attaques qui s'additionnent, rendant la situation de sécurité globale nettement plus complexe. Plus précisément, les organisations de hackers et la criminalité souterraine sont hautement spécialisées, les hackers liés à la Corée du Nord sont fréquemment actifs, les chevaux de Troie de vol d'informations, le vol de clés privées et le phishing social deviennent les principaux moyens d'attaque ; de plus, la gestion des droits DeFi et l'émission de Meme ont plusieurs fois entraîné des pertes importantes, les services RaaS/MaaS ont abaissé le seuil d'entrée pour la criminalité, permettant aux attaquants sans formation technique de mener rapidement des attaques. Parallèlement, le système de blanchiment d'argent souterrain continue de mûrir, les groupes de fraude en Asie du Sud-Est, les outils de confidentialité et les installations de mélange de pièces constituent des canaux de financement à plusieurs niveaux. En ce qui concerne la réglementation, les pays accélèrent la mise en œuvre des cadres AML/CFT, plusieurs actions d'application transfrontalières ont amélioré l'efficacité de la traçabilité sur la chaîne et du gel des actifs, la réglementation passe progressivement d'une frappe ponctuelle à un blocage systématique, les frontières juridiques des protocoles de confidentialité sont également redéfinies, différenciant davantage les attributs techniques des usages criminels.
Dans ce contexte, ce rapport propose une analyse approfondie des incidents de sécurité et des méthodes d'attaque typiques liés à la blockchain en 2025, des tendances en matière d'activités des groupes APT, de l'évolution des modèles de blanchiment d'argent et des progrès réalisés à l'échelle mondiale en matière de réglementation et de contrôle. Nous espérons que ce rapport fournira aux professionnels du secteur, aux chercheurs en sécurité et aux responsables de la gestion des risques et de la conformité des références pertinentes, structurées et éclairantes sur la sécurité et la conformité, renforçant ainsi leur capacité à identifier, à gérer et à anticiper les risques.
II. Situation de la sécurité de la blockchain
D'après des statistiques incomplètes issues des archives de SlowMist Hacked, 200 incidents de sécurité ont été recensés au cours de l'année, entraînant des pertes d'environ 2,935 milliards de dollars. Comparé à 2024 (410 incidents et des pertes d'environ 2,013 milliards de dollars), bien que le nombre d'incidents ait considérablement diminué, le montant des pertes a augmenté d'environ 46 % sur un an.
(Remarque : Les données de ce rapport sont basées sur le prix du jeton au moment de l’événement. En raison de facteurs tels que les fluctuations du prix du jeton, certains événements non divulgués et l’exclusion des pertes des utilisateurs ordinaires, les pertes réelles devraient être supérieures aux résultats statistiques.)
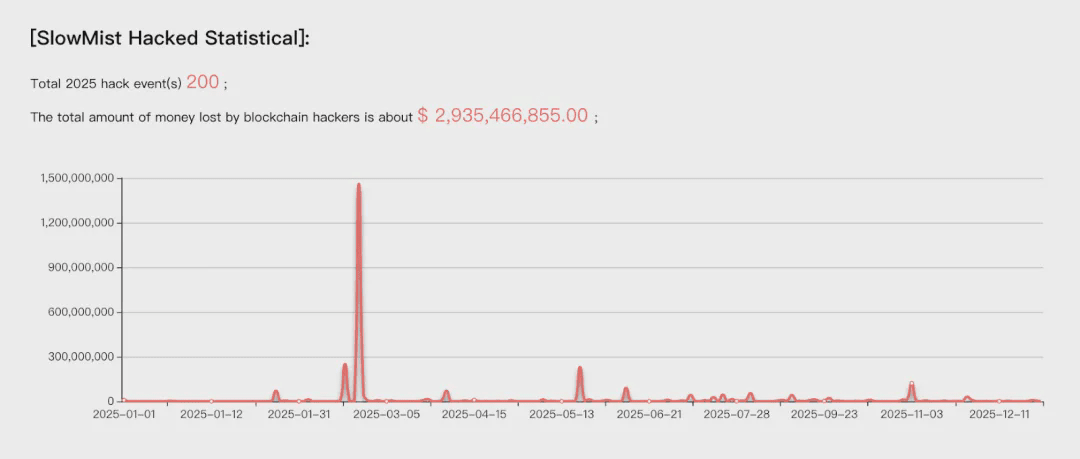
Aperçu de l'incident de sécurité
En termes de répartition au sein des écosystèmes, Ethereum reste l'écosystème le plus fréquemment attaqué et le plus gravement touché, avec une perte annuelle d'environ 254 millions de dollars, ce qui le place largement en tête ; BSC suit de près, avec des pertes similaires d'environ 21,93 millions de dollars ; Solana se classe troisième, avec une perte annuelle d'environ 17,45 millions de dollars.
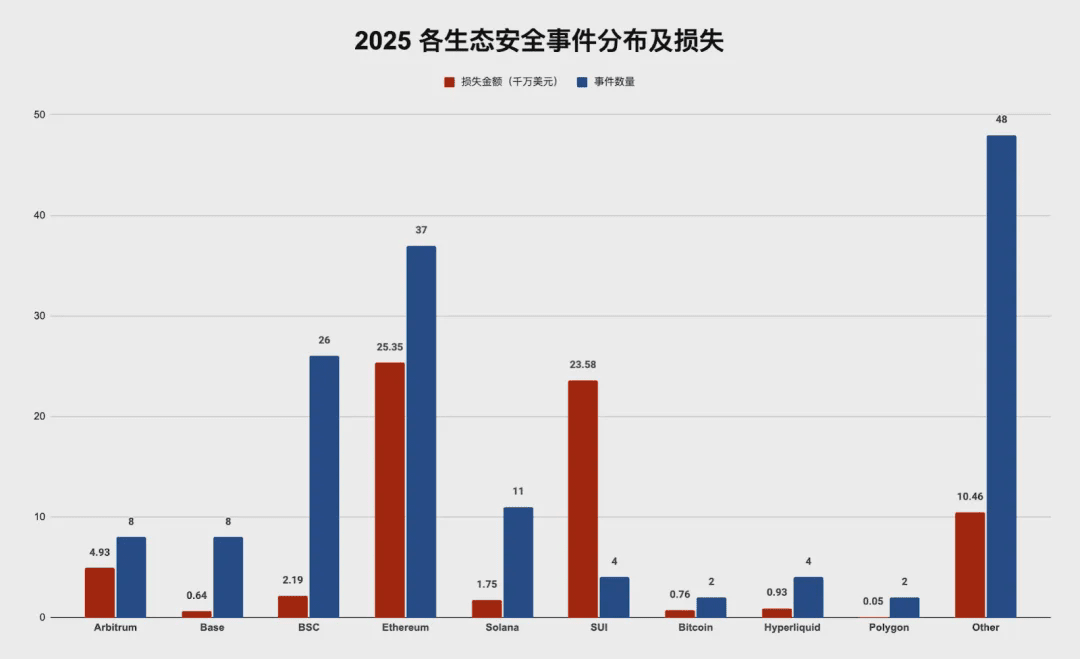
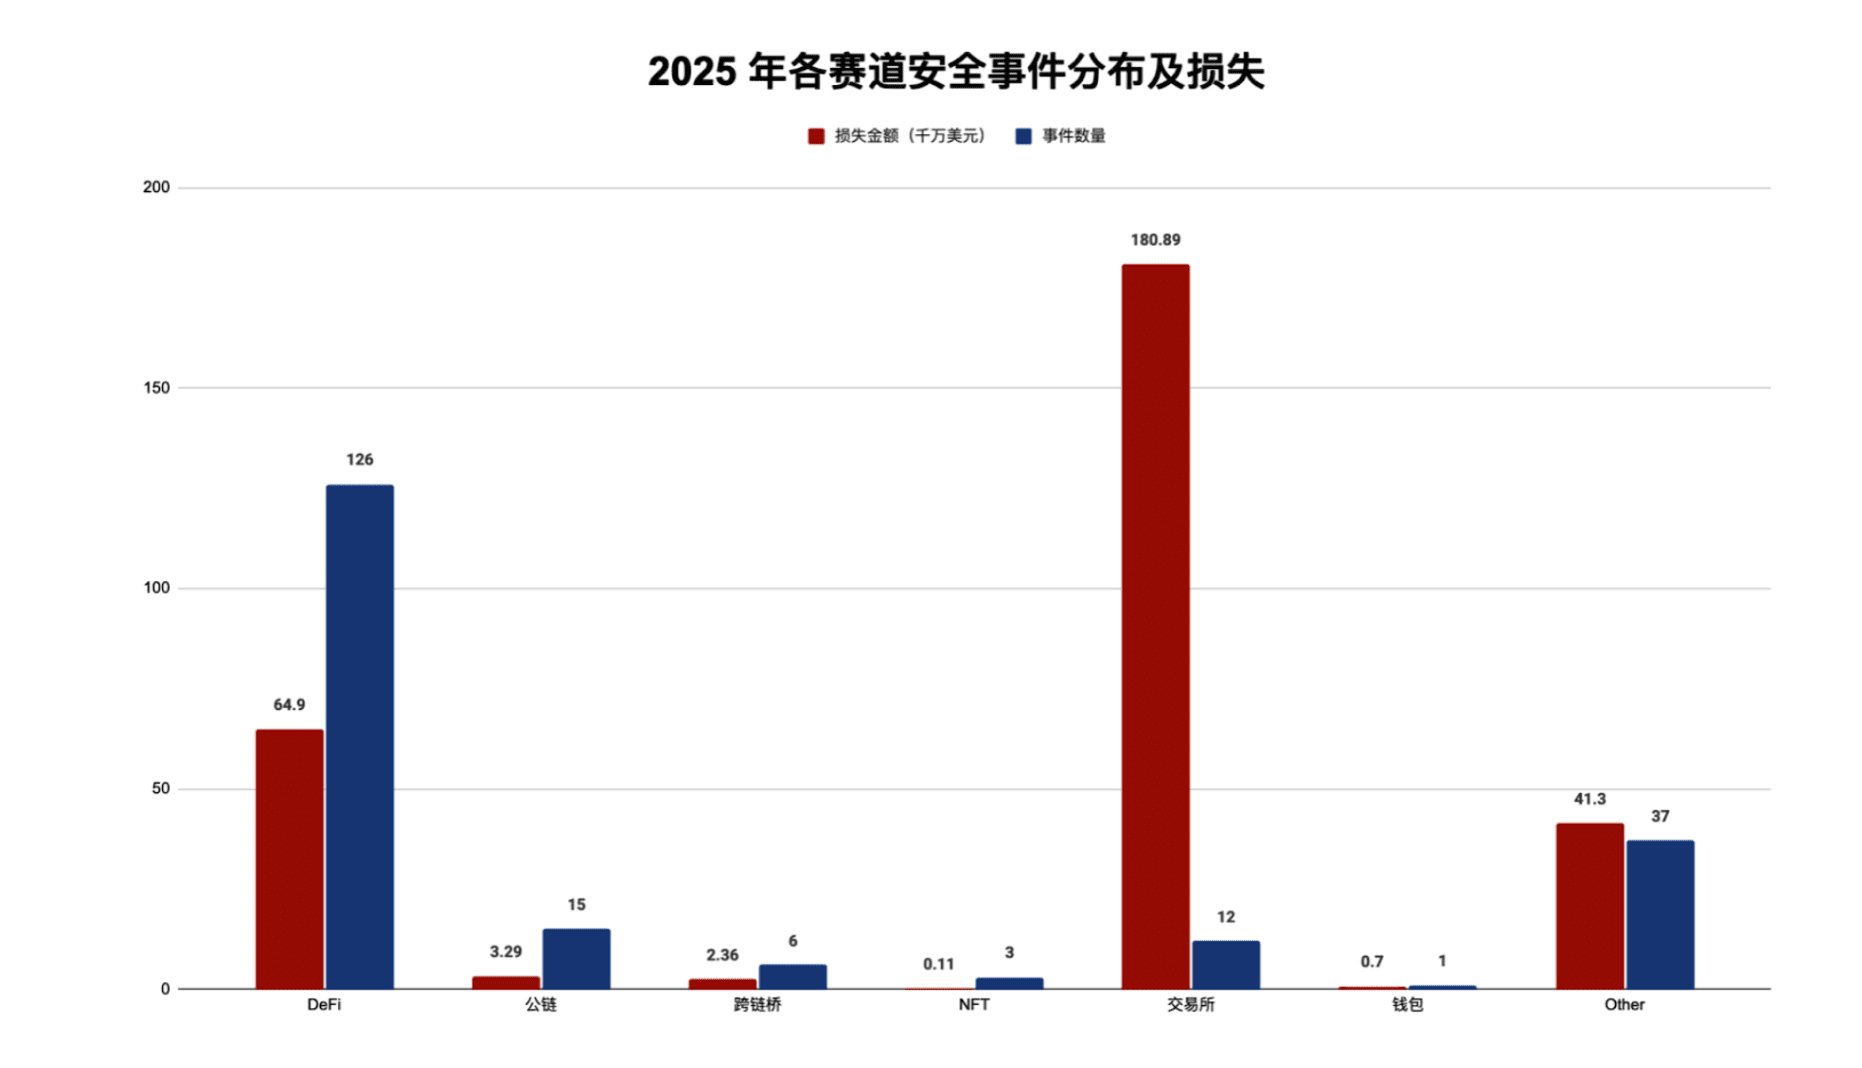
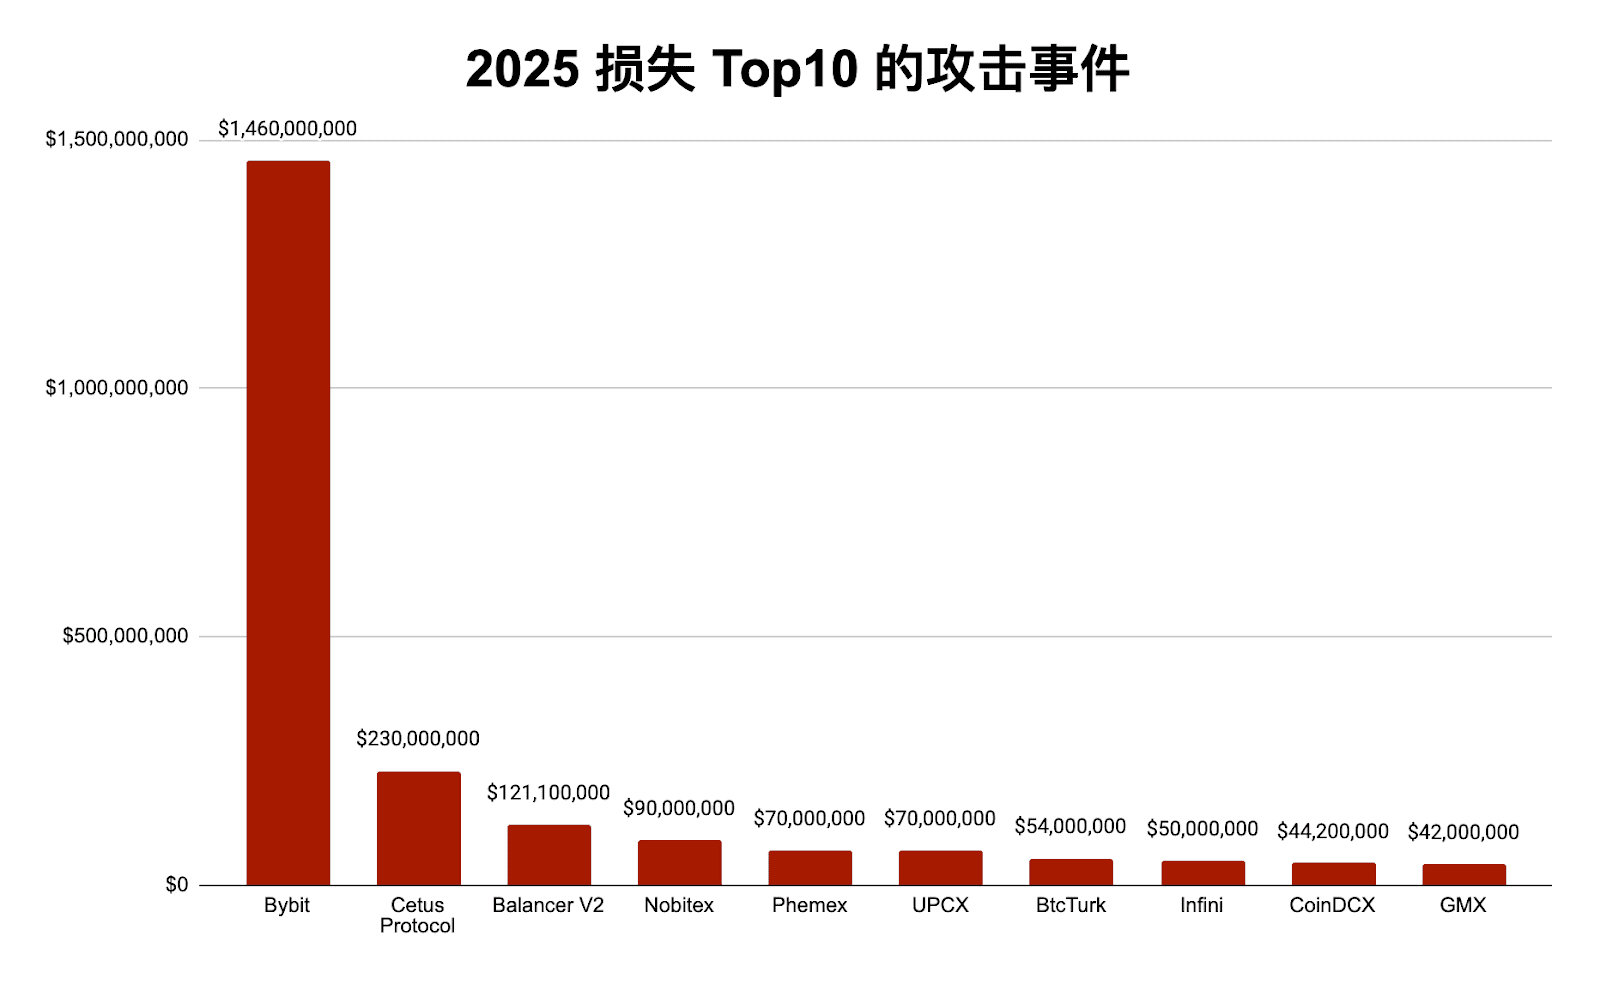
Par secteur d'activité, les projets DeFi ont été les plus fréquemment attaqués : 126 incidents de sécurité ont été recensés en 2025, soit environ 63 % du total annuel, entraînant des pertes d'environ 649 millions de dollars, une baisse d'environ 37 % par rapport à 2024 (339 incidents, 1,029 milliard de dollars de pertes). Les plateformes de trading n'ont subi que 12 incidents, mais ont engendré des pertes colossales de 1,809 milliard de dollars. Bybit a été victime de l'incident le plus grave de l'année, avec une perte d'environ 1,46 milliard de dollars en un seul incident.
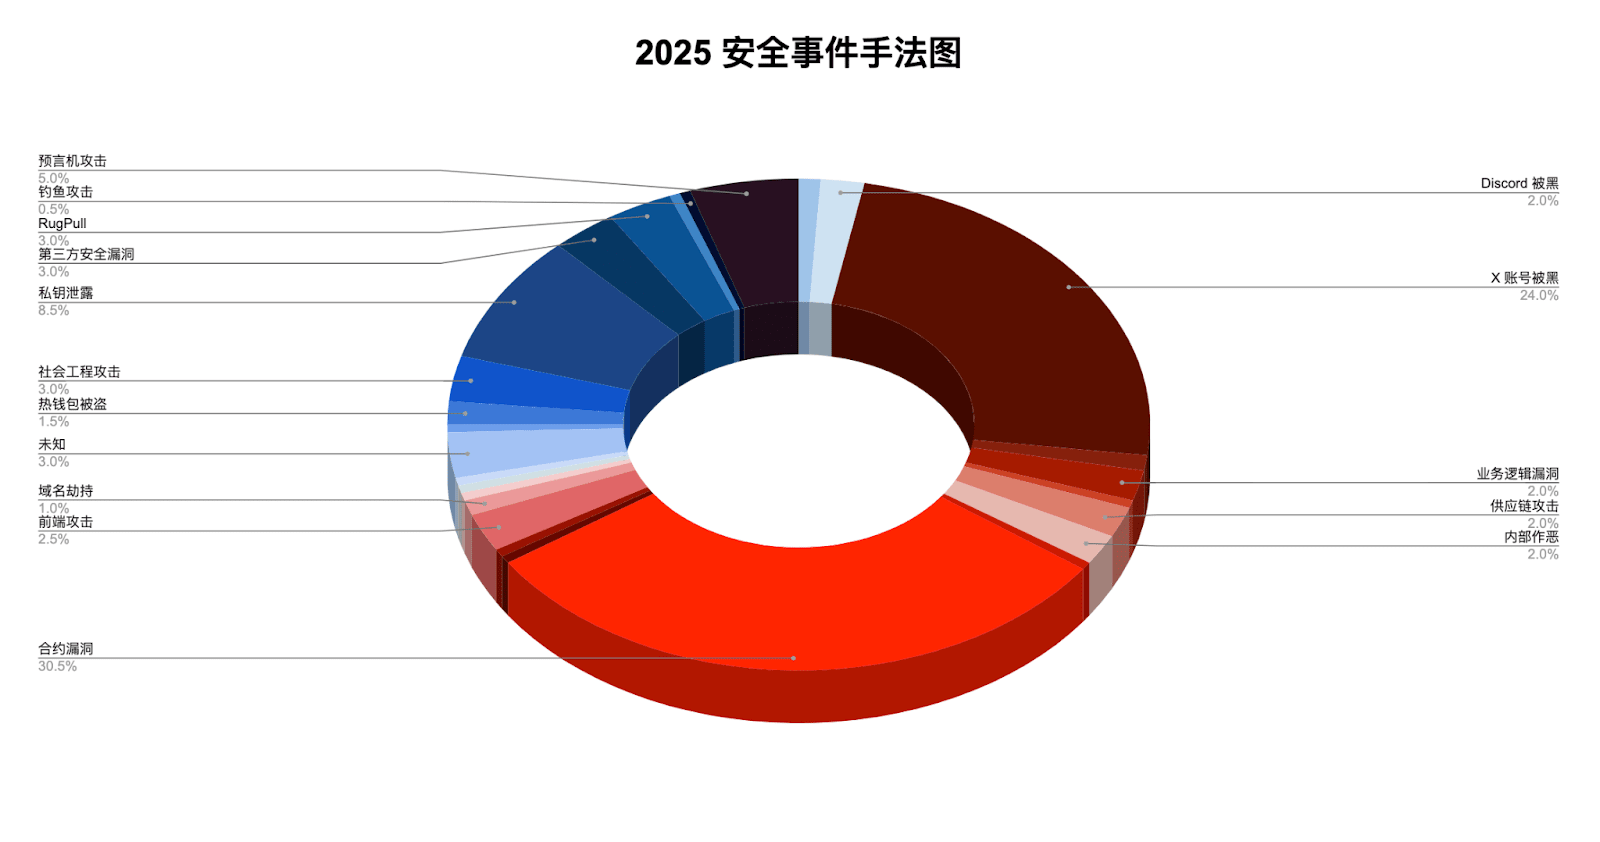
En ce qui concerne les causes des attaques, les vulnérabilités contractuelles ont été le principal déclencheur, représentant 61 cas ; le piratage des comptes X a suivi de près, représentant 48 cas.
Incidents d'attaque typiques
Cette section présente les 10 principaux incidents de cyberattaques ayant entraîné des pertes en 2025. Consultez le fichier PDF à la fin de l'article pour plus de détails.
Méthodes frauduleuses
Voici quelques méthodes de fraude typiques ou émergentes qui méritent une attention particulière en 2025.
1. Attaque de phishing
En 2025, le phishing est resté l'un des principaux facteurs de risque. Ses méthodes d'attaque ont évolué, passant du clonage de sites web et des fausses pages d'autorisation à des techniques complexes combinant commandes système, permissions de portefeuilles, caractéristiques de protocoles, voire contrôle d'appareils. Contrairement aux attaques précédentes qui demandaient directement des phrases mnémoniques, les attaques actuelles privilégient les « opérations guidées » pour inciter les utilisateurs à transférer des actifs à leur insu. Plus discrètes et trompeuses, ces méthodes ont considérablement élargi le nombre de victimes potentielles. Cette section met en lumière quatre schémas de phishing typiques : les attaques ClickFix, la falsification des permissions du propriétaire du portefeuille Solana, l'abus d'autorisation EIP-7702 et l'escroquerie Telegram « fausse Safeguard ».
2. Attaques d'ingénierie sociale
En 2025, les attaques d'ingénierie sociale ont connu une forte augmentation des incidents de sécurité liés à la blockchain, devenant progressivement un point d'entrée clé reliant le phishing, les logiciels malveillants et le vol d'actifs. Ces attaques reposent sur la « manipulation de la confiance », utilisant l'usurpation d'identité, la pression émotionnelle et l'asymétrie d'information pour inciter les victimes à coopérer activement à des opérations à haut risque. Les attaquants ne se précipitent généralement pas pour voler directement les actifs, mais cherchent plutôt à établir progressivement une image de confiance par le biais de multiples interactions, incitant finalement les victimes à télécharger des logiciels malveillants, à divulguer leurs clés privées ou à transférer des actifs vers des adresses contrôlées par l'attaquant. Cette section analyse trois techniques typiques d'attaques d'ingénierie sociale : les arnaques aux entretiens d'embauche, l'usurpation d'identité de « spécialistes de la sécurité » pour obtenir des conseils et la contrefaçon de portefeuilles matériels.
3. Empoisonner la chaîne d'approvisionnement et l'écosystème open source
Les attaques ciblant la chaîne d'approvisionnement logicielle sont restées actives dans le domaine de la sécurité blockchain en 2025. Les attaquants ne se contentaient plus de compromettre directement des bibliothèques connues ou l'infrastructure centrale, mais s'attaquaient désormais aux projets open source, aux outils de développement et aux chaînes de distribution des dépendances. Ils utilisaient du code malveillant pour attaquer indirectement un grand nombre d'utilisateurs en aval. Ces attaques ne visaient souvent pas une seule victime, mais se propageaient via des « composants logiciels de confiance ». Une fois déclenchées, leur impact était considérable, leur origine difficile à retracer et elles étaient très vulnérables aux techniques d'ingénierie sociale. Cette section présente une analyse détaillée de plusieurs types d'incidents d'empoisonnement qui se sont produits fréquemment en 2025.
4. Risques associés aux extensions de navigateur malveillantes et à l'écosystème des extensions
Les extensions de navigateur sont quasiment omniprésentes dans les cas d'utilisation du Web3. Qu'il s'agisse de plugins de portefeuille électronique, d'outils proxy, d'extensions de sécurité ou d'outils de productivité pour développeurs, elles possèdent généralement des fonctionnalités telles que des privilèges élevés, un fonctionnement en arrière-plan et des mises à jour automatiques. Une fois modifiées ou exploitées de manière malveillante, elles peuvent souvent dérober des données à l'insu de l'utilisateur, voire entraîner des pertes d'actifs directes. Cette section résume les risques de sécurité liés aux extensions de navigateur dans les scénarios Web3 et les analyse à travers des études de cas typiques.
5. Attaques utilisant la technologie de l'IA
L'intelligence artificielle générative (IAG) ayant rapidement gagné en popularité ces deux dernières années, les attaquants ont commencé à l'intégrer à leurs stratégies de fraude et d'attaque. Comparée aux outils traditionnels, l'IAG, grâce à ses capacités de synthèse vocale, de génération d'images et de vidéos, réduit considérablement le coût de la fraude. Les attaques ne reposent plus sur une rhétorique grossière ou des comportements manifestement anormaux, mais plutôt sur un contenu très réaliste, des interactions cohérentes et une sélection précise des objets, ce qui rend la détection du risque psychologiquement plus difficile pour les victimes. Cette section résume les risques liés à une utilisation abusive de l'IAG dans le contexte de la sécurité des crypto-actifs et des entreprises.
6. Escroquerie de type Ponzi
En 2025, les systèmes de Ponzi restaient l'une des formes les plus répandues de fraude aux actifs numériques. Contrairement aux systèmes de Ponzi traditionnels, la nouvelle génération de projets tendait à se dissimuler sous des appellations telles que « finance blockchain », « technologie du big data » ou « plateformes de trading internationales », se développant rapidement grâce à des structures de commissions à plusieurs niveaux. Cette section résume le modèle opérationnel et les caractéristiques de risque d'un cas typique de système de Ponzi sur actifs numériques en 2025 : Xinkangjia (DGCX).
III. Stratégie de lutte contre le blanchiment d'argent
Cette section couvre principalement trois parties : la lutte contre le blanchiment d’argent et les évolutions réglementaires, les données sur les fonds gelés/restitués et les organisations de cybercriminalité et l’écosystème du réseau clandestin.
Évolutions en matière de lutte contre le blanchiment d'argent et de réglementation
1. Mesures d'application et de sanctions
En 2025, les mesures de répression et de sanctions dans le secteur mondial des crypto-actifs se sont considérablement intensifiées. Les organismes de réglementation et de répression de divers pays ont dépassé le simple cadre de la publication de politiques ou de lignes directrices de conformité pour intervenir directement dans des domaines clés tels que le blanchiment d'argent en cryptomonnaies, la fraude, le contournement des sanctions et le financement illicite, par le biais du gel d'actifs, de sanctions contre des entités, de poursuites pénales et d'opérations conjointes transnationales. Le champ d'application des mesures de répression s'est étendu et approfondi, touchant aussi bien les plateformes d'échange que les fournisseurs de services d'infrastructure, voire les adresses individuelles sur la blockchain. Cette section se concentre sur quatre évolutions majeures en matière de répression en 2025 : la lutte contre les logiciels malveillants, le dark web et les infrastructures de cybercriminalité ; les poursuites réglementaires et pénales importantes engagées contre la plateforme d'échange de cryptomonnaies Garantex ; les opérations conjointes contre la fraude, les systèmes de Ponzi et les réseaux de fraude à la consommation ; et les cas de sanctions pour non-conformité et opérations illégales dans les services liés aux cryptomonnaies.
2. Politiques réglementaires
En 2025, la réglementation mondiale des cryptomonnaies est entrée dans une phase de développement structuré et systématique. Les politiques nationales sont progressivement passées d'une réglementation exploratoire à la mise en œuvre de règles claires et à la construction d'un cadre unifié. La conformité est désormais considérée comme une condition essentielle au développement du marché des cryptomonnaies, la transparence fiscale, la lutte contre le blanchiment d'argent et le financement du terrorisme (LCB-FT), la sécurité de la conservation des actifs et la divulgation d'informations étant devenues des axes prioritaires. Cette section résume l'évolution des politiques réglementaires dans différents pays en 2025 ; des informations détaillées sont disponibles dans l'annexe PDF à la fin du document.
Gel des fonds/Données de retour
Grâce au soutien indéfectible du réseau de partenariat de renseignement sur les menaces InMist Lab, SlowMist a aidé ses clients, ses partenaires et les victimes d'incidents de piratage rendus publics à geler/récupérer environ 19,29 millions de dollars américains en 2025.
En 2025, Tether a gelé des actifs USDT-ERC20 dans 576 adresses ETH, et Circle a gelé des actifs USDC-ERC20 dans 214 adresses ETH.
En 2025, 18 incidents ont permis de récupérer ou de geler des fonds volés suite à des attaques. Le montant total des fonds volés dans ces 18 incidents s'élevait à environ 1,957 milliard de dollars américains, dont près de 387 millions ont été restitués ou gelés, soit 13,2 % des pertes totales de l'année 2025.
Organisations de cybercriminalité et écosystème cybernétique clandestin
1. Les pirates informatiques nord-coréens
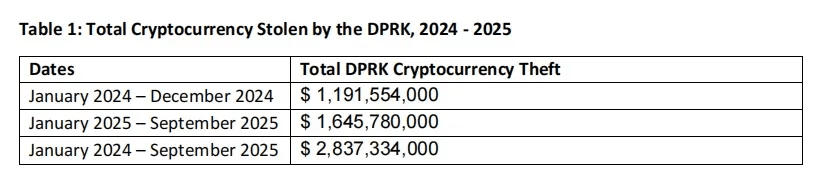
D'après un rapport de recherche publié par MSMT en 2025, entre janvier 2024 et septembre 2025, des groupes de pirates informatiques liés à la Corée du Nord ont dérobé au moins 2,837 milliards de dollars d'actifs cryptographiques en attaquant des plateformes d'échange de cryptomonnaies, des fournisseurs de services de portefeuilles numériques, des infrastructures multi-signatures et des entreprises de l'écosystème Web3 à travers le monde. Sur ce montant, environ 1,645 milliard de dollars ont été volés au cours des neuf premiers mois de 2025 seulement, un record absolu.
Cette section résume les caractéristiques des activités des pirates informatiques nord-coréens en 2025, leur structure organisationnelle principale et la répartition des rôles, leurs principales méthodes d'attaque et leurs cibles clés, ainsi que le processus industrialisé de blanchiment d'argent et de circulation sur la blockchain. Elle révèle également leur modèle de flux financiers clandestins, fondé sur l'externalisation informatique et le blanchiment d'argent par le biais d'emplois légaux.
2. Égouttoir à pêche
Cette section a été rédigée par notre partenaire, la plateforme antifraude Web3 Scam Sniffer, que nous remercions chaleureusement. Elle analyse les dernières tendances des attaques de phishing de type « Wallet Drainer » au sein de l’écosystème EVM afin d’aider les professionnels et les utilisateurs à mieux protéger leurs actifs.
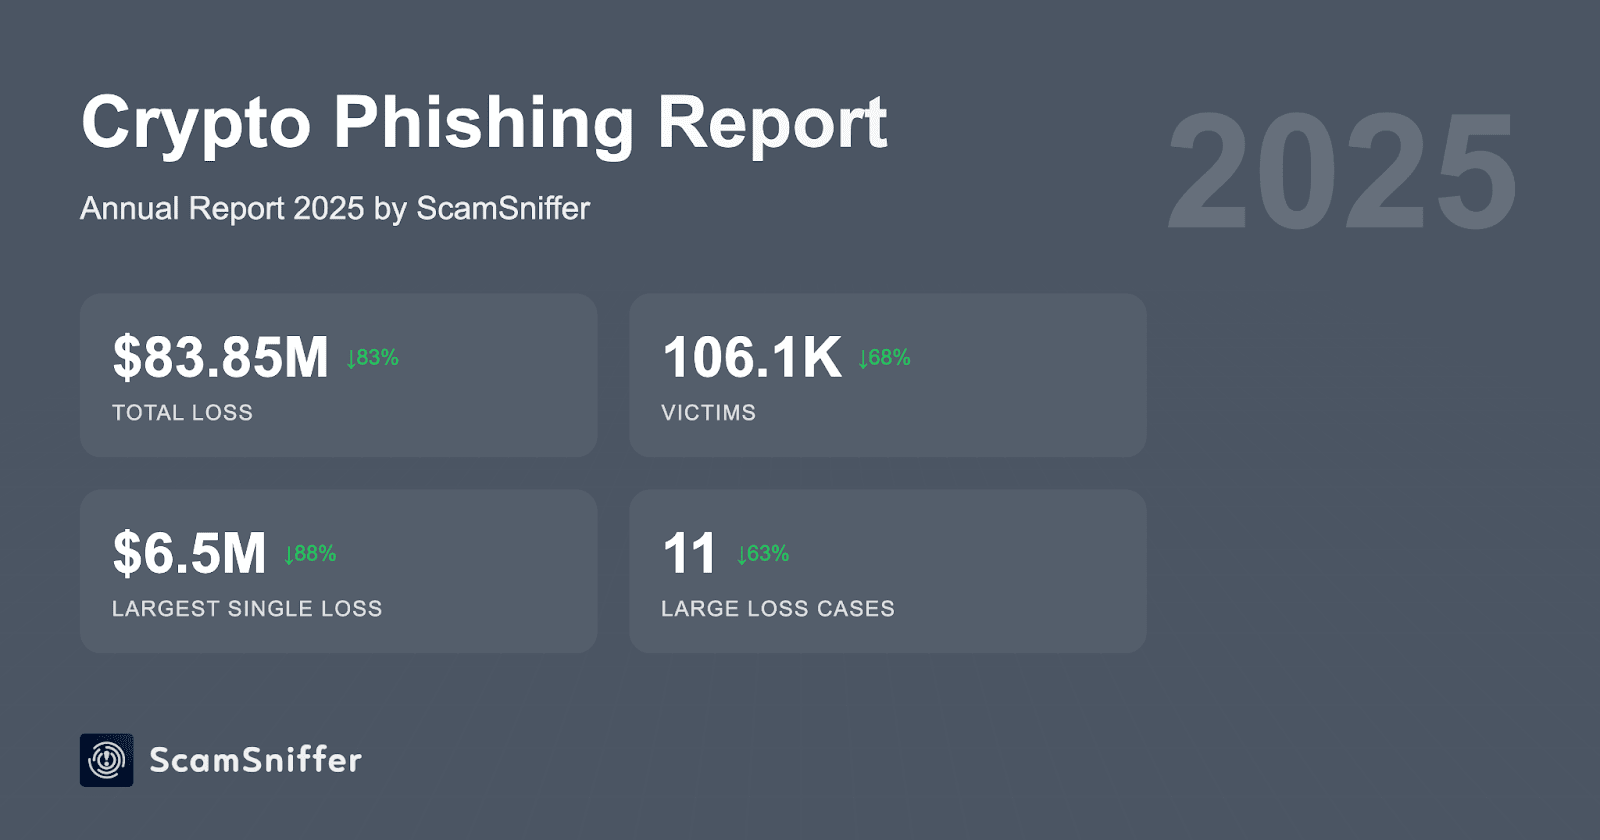
Pertes totales : 83,85 millions de dollars, 106 106 victimes – en baisse respectivement de 83 % et 68 % par rapport à 2024.
Vol le plus important en une seule fois : 6,5 millions de dollars, via une signature de permis (septembre).
Principaux types de signatures : Permit reste dominant ; les signatures malveillantes EIP-7702 sont apparues après la mise à jour Pectra, avec deux cas à grande échelle en août.
3. Groupe Huione
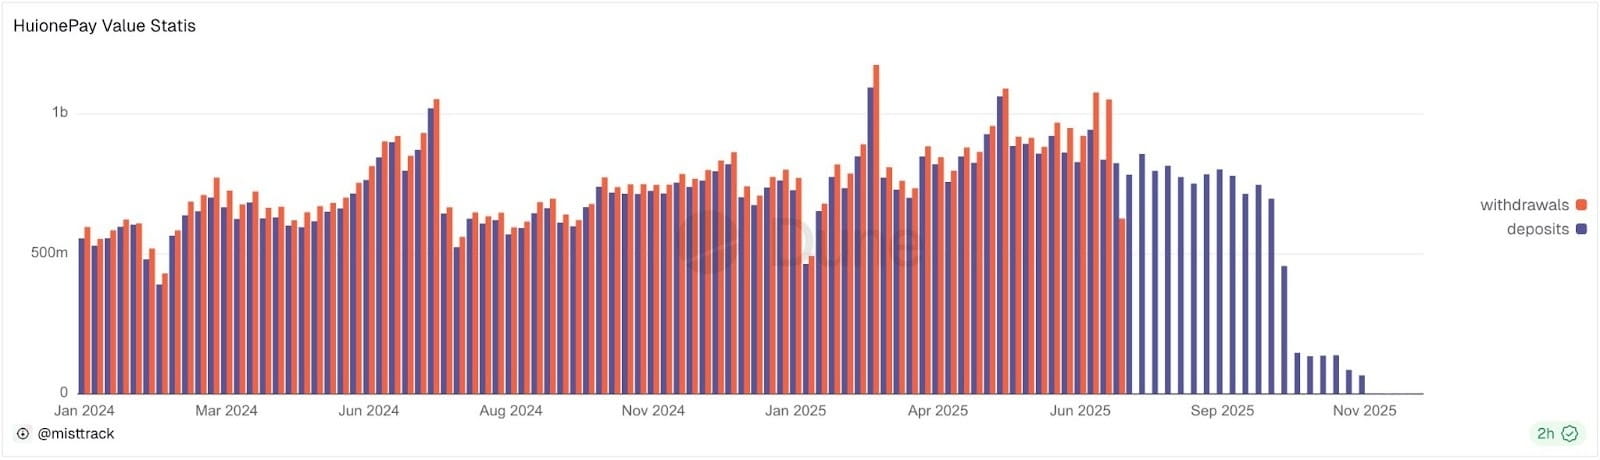
Face à l'expansion continue de la fraude en ligne et du blanchiment d'argent transfrontalier en Asie du Sud-Est, le groupe Huione et ses filiales, telles que HuionePay et Huione Guarantee, sont devenus une cible privilégiée des autorités de régulation et de répression internationales, attirant l'attention de nombreux services de renseignement. Cette section décrit la stratégie de développement des services de l'écosystème Huione, l'état actuel des activités de fonds sur la blockchain et met en lumière les pressions conjointes exercées par les autorités de régulation et de répression à l'échelle transfrontalière.
4. Ransomware / Logiciel malveillant
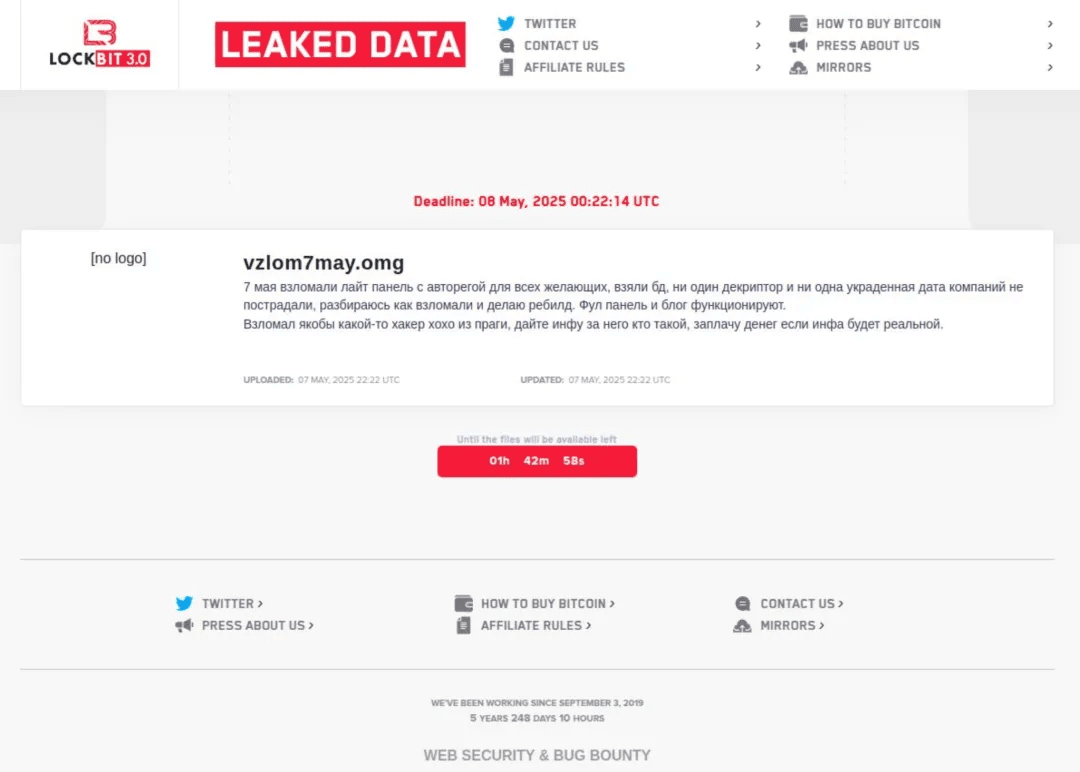
Les rançongiciels et les logiciels malveillants de vol d'informations sont restés des techniques clés pour le vol de crypto-actifs et la génération de profits en 2025. Le modèle de commercialisation du MaaS/RaaS (logiciels malveillants/rançongiciels en tant que service) a encore abaissé les barrières à l'entrée pour les attaquants, permettant à de nombreux criminels non techniques de lancer des attaques à l'aide de services groupés, créant ainsi une chaîne d'approvisionnement de la cybercriminalité en constante expansion. Au cours de l'année écoulée, les forces de l'ordre de plusieurs pays ont mené plusieurs opérations importantes contre des groupes criminels clés liés à ces activités. Cette section présente une analyse détaillée de deux cas représentatifs : LockBit et LummaC2.
5. Outils de confidentialité et de mélange de pièces
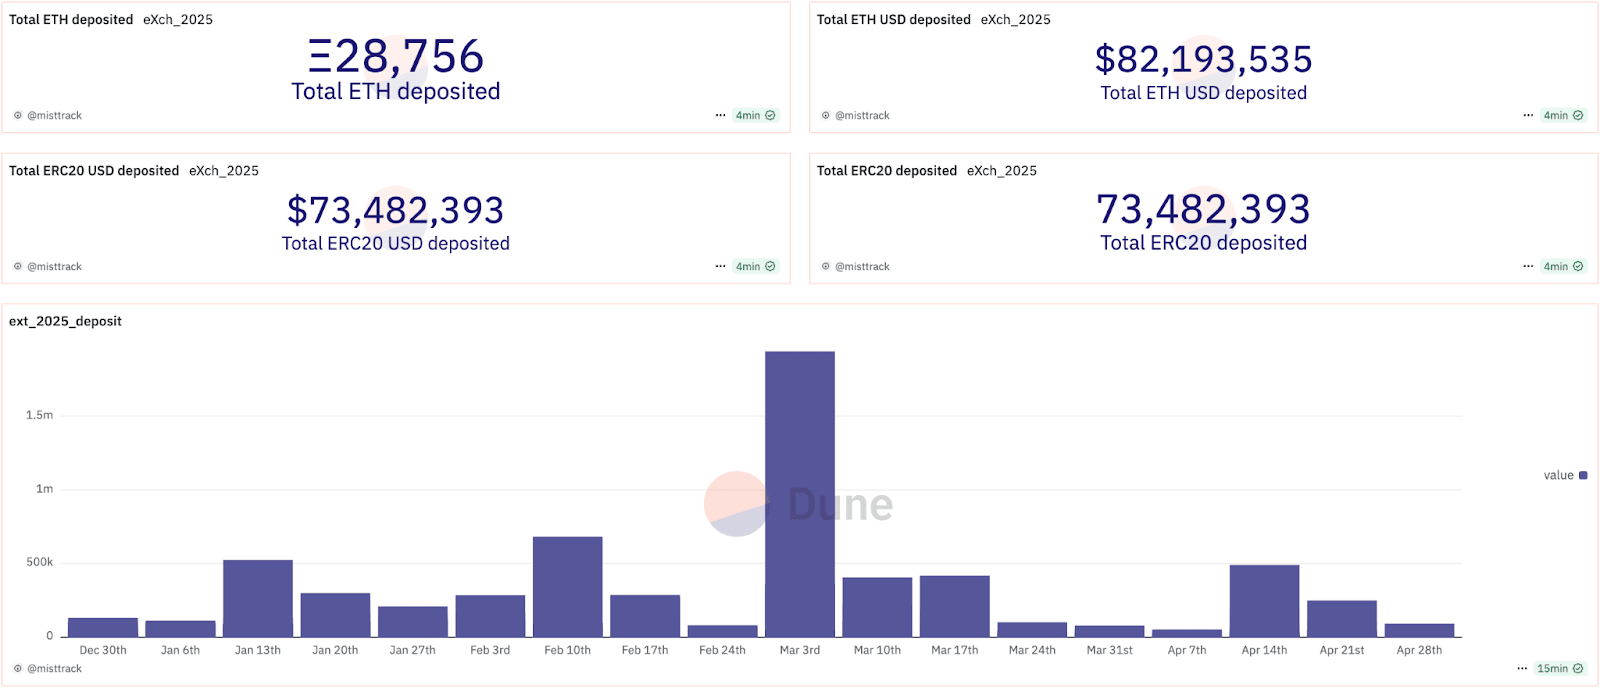
Dans l'écosystème du blanchiment d'argent via les cryptomonnaies, les protocoles de confidentialité et les outils de mixage jouent depuis longtemps un rôle crucial, au service aussi bien des utilisateurs légitimes soucieux de leur vie privée que de ceux qui les utilisent comme vecteurs de contournement de la réglementation, notamment les groupes de pirates informatiques, les groupes de ransomware et les réseaux clandestins de blanchiment d'argent. Cette section, fondée sur l'analyse de cas typiques de réglementation et de répression en 2025, révèle que la frontière entre technologie de protection de la vie privée et abus illégal est en train de se redéfinir, et que les approches réglementaires évoluent progressivement d'une approche uniforme vers une gouvernance à plusieurs niveaux, fondée sur les objectifs et les responsabilités.
IV. Résumé
En 2025, l'écosystème de la sécurité blockchain et de la lutte contre le blanchiment d'argent présentait trois caractéristiques principales : des méthodes d'attaque plus professionnelles, des réseaux criminels plus clandestins et un renforcement de la réglementation. Si le nombre d'incidents de sécurité s'est stabilisé, d'importantes modifications structurelles ont été observées, avec une augmentation continue des risques liés au contrôle d'accès, aux attaques d'ingénierie sociale et aux fuites de clés privées. La nature « axée sur les services » des outils du marché noir a rendu possibles les attaques « plug-and-play », transférant les risques techniques vers les utilisateurs et la chaîne d'approvisionnement. Les réseaux de blanchiment d'argent ont continué d'opérer autour d'escroqueries en Asie du Sud-Est, d'attaques nord-coréennes et d'outils de mixage de cryptomonnaies axés sur la confidentialité, tandis que la réglementation entrait dans une phase de répression coordonnée transfrontalière. De nombreux pays ont simultanément promu la mise en œuvre des normes LCB-FT/GAFI, restreignant ainsi l'espace pour ces opérations par la saisie d'adresses, le gel d'actifs et la responsabilisation des opérateurs de mixage de cryptomonnaies. La sécurité et la conformité sont passées du statut de « capacités supplémentaires » à celui de « seuils de survie commerciale », et la concurrence sectorielle ne porte plus sur les avancées technologiques, mais sur la capacité à construire un système de contrôle interne et de conformité sécurisé et opérationnel en permanence.
Face à cette tendance, SlowMist améliore constamment ses capacités de sécurité et de conformité basées sur l'IA. Nous sommes convaincus que la sécurité ne doit pas se limiter à un simple audit de projet ponctuel ou à un suivi d'urgence, mais plutôt être perçue comme un système intégré en boucle fermée couvrant la détection des menaces et la défense avant, pendant et après un incident : avant un incident, cela inclut des audits de sécurité et des formations ; pendant un incident, cela inclut la surveillance de la blockchain et la détection en temps réel des activités des pirates ; et après un incident, cela inclut le traçage et la réponse à l'incident. Concrètement, SlowMist incarne cette capacité en boucle fermée à travers ses produits et services, notamment : MistEye (un système d'alerte précoce et de surveillance dynamique des menaces Web3 basé sur des modèles de renseignement sur les menaces), MistTrack (une plateforme d'analyse de la blockchain et de suivi du blanchiment d'argent, incluant des fonctionnalités de conformité AML/KYT et de contrôle des risques), InMist Lab (un réseau mondial de coopération en matière de renseignement sur les menaces), ainsi que des services d'attaque, de défense et d'audit. Grâce à l'IA, ces fonctionnalités automatisent, gèrent intelligemment et permettent une réponse en temps réel en matière d'identification des menaces, de traçage et de conformité, offrant ainsi au secteur des capacités de sécurité sous-jacentes robustes et durables.
V. Clause de non-responsabilité
Ce rapport s'appuie sur notre compréhension du secteur de la blockchain, sur les données de la base de données de piratage SlowMist et sur celles du système de suivi du blanchiment d'argent MistTrack. Toutefois, en raison de l'anonymat inhérent à la blockchain, nous ne pouvons garantir l'exactitude absolue de toutes les données ni assumer la responsabilité des erreurs, omissions ou pertes résultant de l'utilisation de ce rapport. Par ailleurs, ce rapport ne constitue en aucun cas un conseil en investissement ni une base pour d'autres analyses. Nous vous invitons à nous faire part de vos critiques et corrections concernant d'éventuelles omissions ou lacunes.
Version chinoise : https://www.slowmist.com/report/2025-Blockchain-Security-and-AML-Annual-Report(CN).pdf
Version anglaise : https://www.slowmist.com/report/2025-Blockchain-Security-and-AML-Annual-Report(EN).pdf