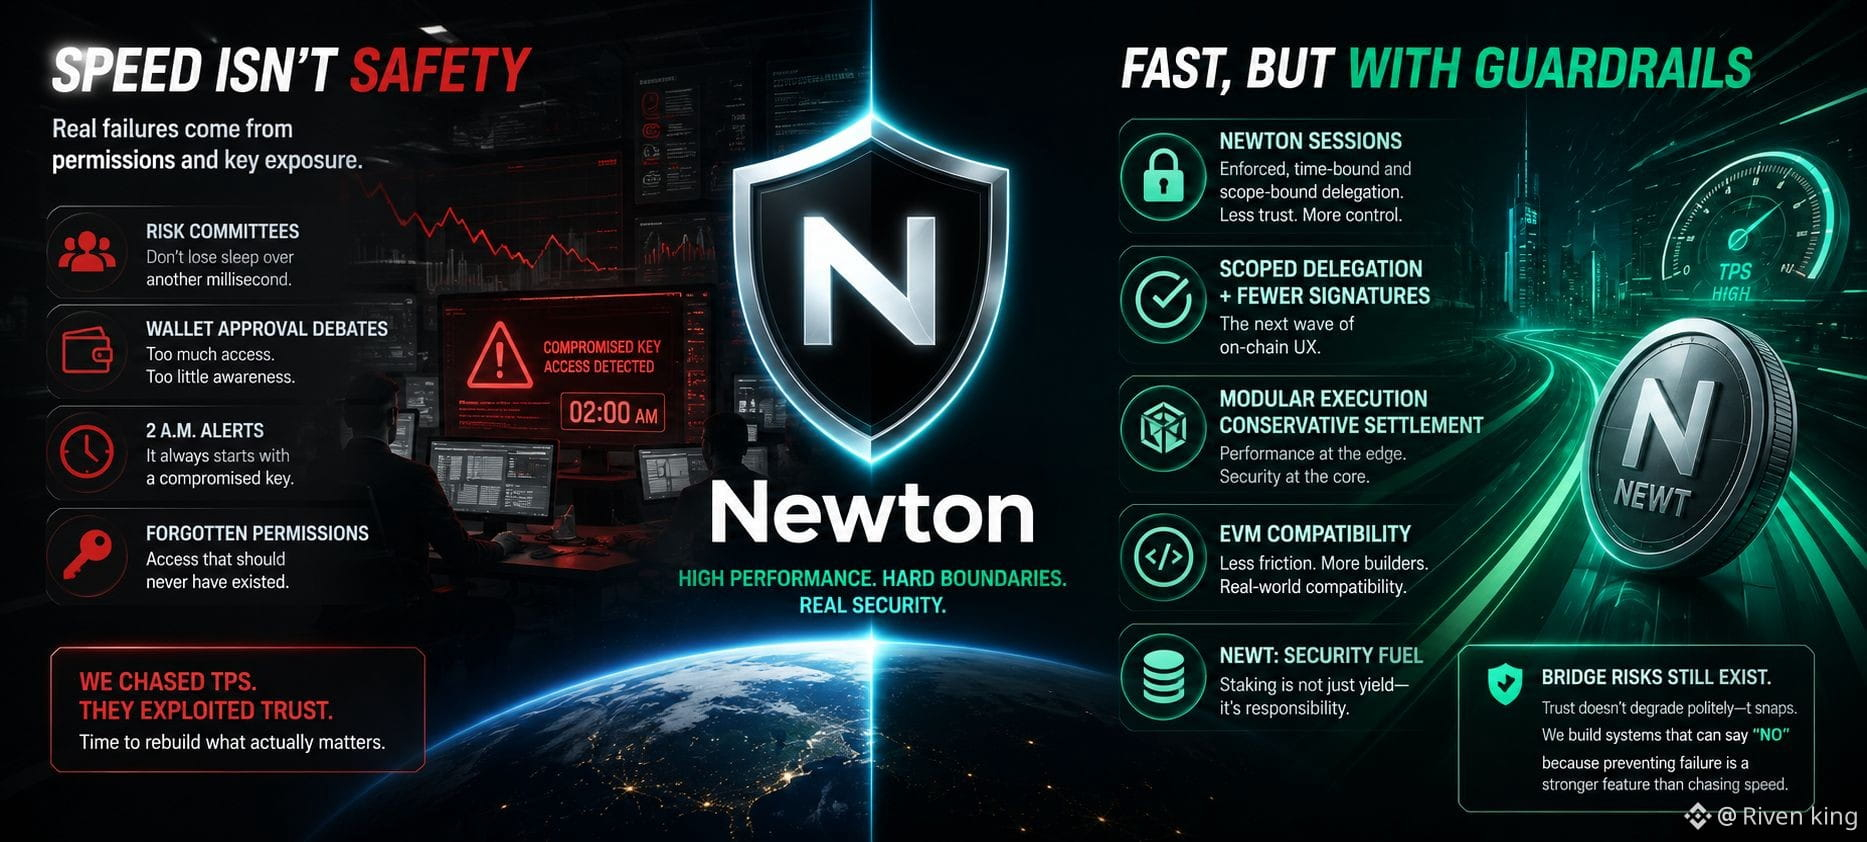
J’ai assisté à suffisamment d’évaluations de sécurité pour savoir que la métrique la plus bruyante dans la pièce est rarement celle qui compte. Les comités de risque ne perdent pas le sommeil pour un autre milliseconde de latence. Ils s’inquiètent des débats d’approbation liés au portefeuille, des autorisations oubliées, et des alertes à 2 h du matin qui commencent par une clé compromise. Nous sommes devenus obsédés par le TPS, alors que les vraies défaillances continuaient de venir d’un accès qui ne devrait jamais avoir existé.
C’est pourquoi Newton a attiré mon attention. Il aborde la performance comme un L1 hautes performances basé sur un SVM, mais l’encadre avec des garde-fous plutôt que de supposer que la vitesse, à elle seule, crée la sécurité. Les Newton Sessions introduisent une délégation imposée, limitée dans le temps et dans le périmètre, réduisant la confiance inutile. La délégation sous périmètre + moins de signatures, voilà la prochaine vague de l’UX on-chain.
J’apprécie aussi l’architecture : une exécution modulaire opérant au-dessus d’une couche de règlement conservatrice. La compatibilité EVM ressemble moins à un slogan qu’à une manière pratique de réduire les frictions liées aux outils. Le token natif, NEWT, sert de carburant de sécurité, tandis que le staking ressemble moins à un rendement et davantage à une responsabilité. Les risques liés aux ponts existent encore, parce que la confiance ne se dégrade pas avec courtoisie—elle s’arrache d’un coup. Je préfère m’appuyer sur un registre rapide qui sait aussi dire « non », car empêcher une défaillance prévisible est une fonctionnalité plus forte que de courir après un autre record de vitesse.
@NewtonProtocol #Newt $NEWT