J’ai passé suffisamment de temps au contact de la crypto pour me méfier des systèmes qui décrivent l’intelligence comme si elle incluait automatiquement la retenue.
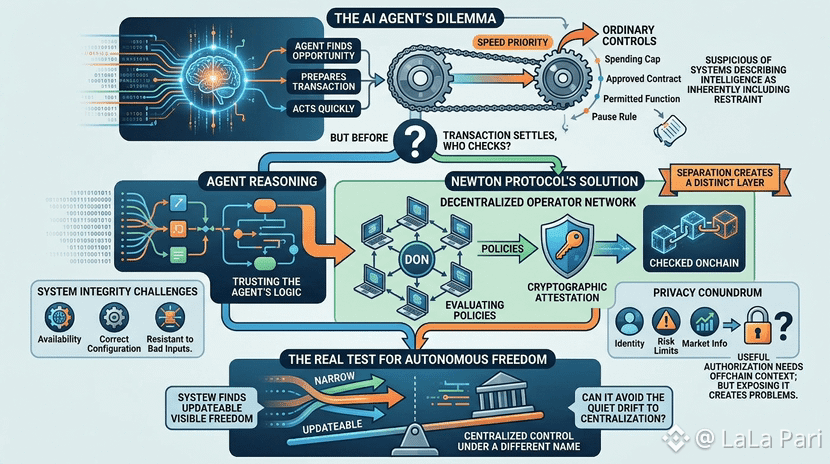
C’est pourquoi le protocole Newton m’intéresse moins comme une histoire d’IA que comme un problème d’autorisation. Un agent peut repérer une opportunité, préparer une transaction et agir rapidement. Mais avant que cette transaction ne se règle, qui vérifie qu’elle est restée dans les limites qui lui ont été données ? Un plafond de dépenses, un contrat approuvé, une fonction autorisée, peut-être une règle qui met en pause lorsque les données environnantes semblent incorrectes. Cela ressemble presque à quelque chose d’ordinaire. En pratique, les contrôles ordinaires sont très souvent ceux qui disparaissent les premiers dès que la rapidité devient une priorité.
L’utilisation par Newton de politiques évaluées par un réseau d’opérateurs décentralisés me laisse avec une question différente. On ne me demande pas seulement de faire confiance au raisonnement de l’agent ; on me montre une décision distincte sur le fait que son action devrait ou non se poursuivre, accompagnée d’une attestation cryptographique qui peut être vérifiée sur la chaîne.
Cette séparation me paraît importante. Mais elle crée aussi une couche supplémentaire qui doit rester disponible, correctement configurée et résistante aux mauvaises entrées.
Je pense aussi sans cesse à la confidentialité. Une autorisation utile peut dépendre d’une identité, de limites de risque, d’informations de marché ou d’un autre contexte hors chaîne, mais tout exposer réglerait un problème en en créant un autre.
Peut-être que le vrai test n’est pas de savoir si les systèmes autonomes peuvent effectuer des transactions. Ils le peuvent déjà. La question est plutôt de savoir si leur liberté peut rester étroite, modifiable et vérifiable, sans qu’elle ne devienne discrètement un contrôle centralisé sous un autre nom.
#newt $NEWT @NewtonProtocol