Je pensais que la partie la plus difficile de l’automatisation par l’IA consistait à prendre des décisions plus rapides.
Plus je lis sur Newton, plus je me dis que j’observais le mauvais problème.
La vitesse est facile à remarquer. La confiance, elle, ne l’est pas.
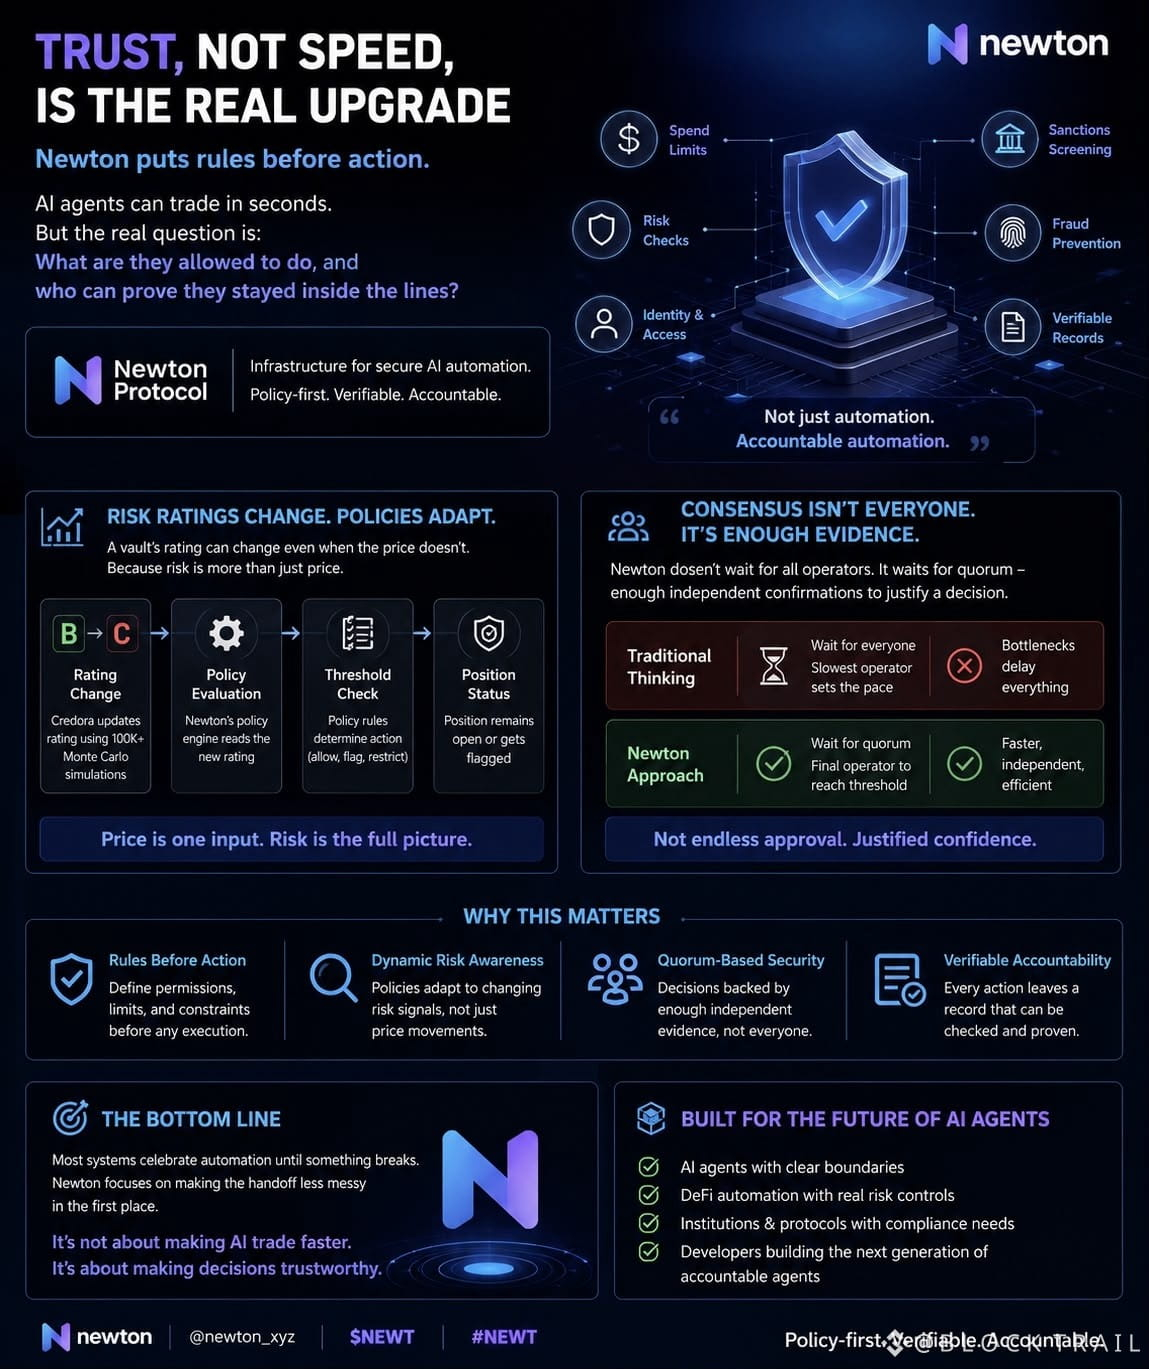
N’importe qui peut construire un agent d’IA qui réagit aux données de marché en quelques secondes. Le plus difficile, c’est de définir ce que cet agent est autorisé à faire avant même qu’il n’agisse. Peut-il dépenser au-delà d’une limite ? Peut-il interagir avec un protocole risqué ? Que se passe-t-il si le profil de risque d’un actif change alors que le prix bouge à peine ?
C’est là que la politique devient plus importante que la prédiction.
Un marché peut sembler parfaitement normal pendant que des évaluations indépendantes du risque évoluent en dessous. Si une politique fait référence à ces signaux changeants, les autorisations de l’agent peuvent évoluer sans que quiconque n’intervienne manuellement. Le point intéressant n’est pas l’IA qui prend une décision : c’est le système qui prouve que la décision est restée dans les règles définies au préalable.
Cela fait passer la conversation de « L’IA peut-elle automatiser cela ? » à « Quelqu’un peut-il vérifier que l’automatisation est restée dans ses limites ? »
Pour moi, c’est la couche la plus précieuse.
L’automatisation sans règles vérifiables ne crée de la confiance que jusqu’à ce qu’un événement inattendu se produise. Une automatisation adossée à une politique transparente et à une autorisation vérifiable crée de la confiance avant que quoi que ce soit ne tourne mal.
C’est la différence que je continue à remarquer avec @NewtonProtocol L’infrastructure se concentre moins sur le remplacement du jugement humain que sur la responsabilisation des décisions déléguées.
@NewtonProtocol $NEWT #Newt