

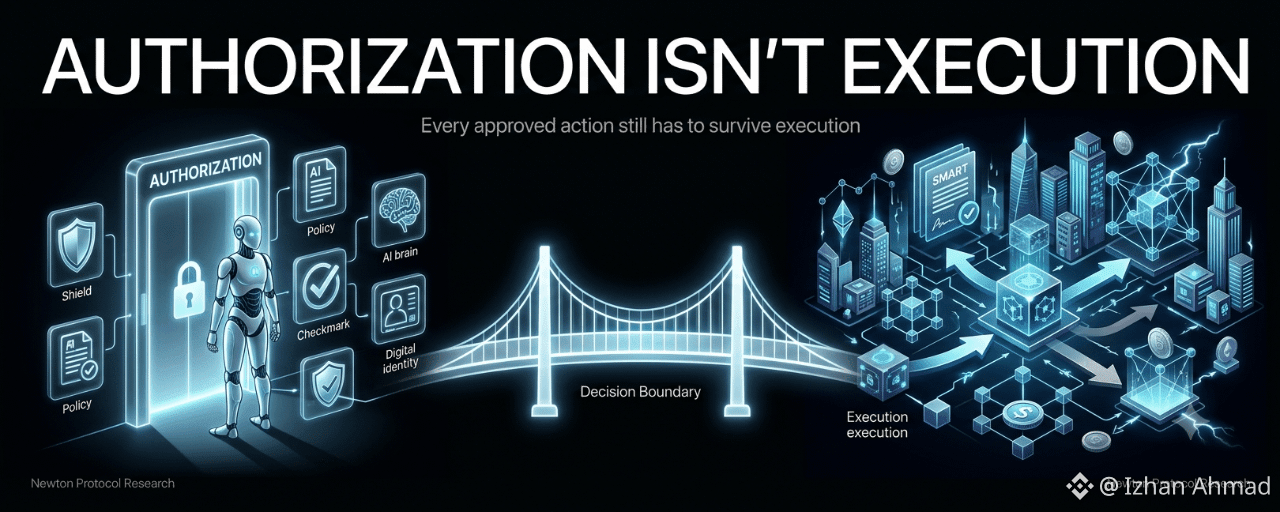
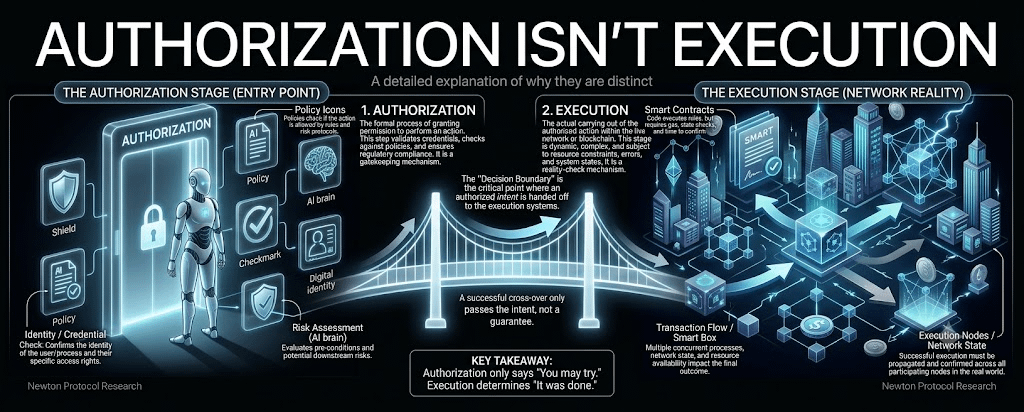
En cartographiant l’architecture du protocole Newton aujourd’hui, j’ai réalisé que je traitais l’autorisation et l’exécution comme s’il s’agissait du même événement. À première vue, cela semble naturel : si une politique approuve une transaction, alors elle est forcément prête à être effectuée.
Plus je retraçais le déroulement du workflow, plus je réalisais qu’il s’agissait de deux responsabilités différentes.
L’autorisation répond à une question : « Cette action doit-elle être autorisée en vertu de la politique actuelle ? » L’exécution répond à une autre : « Cette action approuvée peut-elle maintenant être menée à bien avec succès ? » Elles se ressemblent, mais ne résolvent pas du tout les mêmes problèmes.
Cette distinction est devenue plus intéressante quand j’ai pensé aux agents d’IA. Un agent pourrait satisfaire avec succès chaque règle d’autorisation, mais l’exécution dépend encore d’autres conditions — disponibilité du réseau, comportement du smart contract, ordre des transactions, ou changements d’état externe avant le règlement. Le fait de passer un contrôle de politique n’élimine pas tout ce qui peut se produire ensuite.
Mon hypothèse initiale était que l’autorisation représentait la couche finale de confiance. Maintenant, je la vois plutôt comme le début d’un pipeline d’exécution contrôlée.
Un point que j’essaie encore de comprendre, c’est comment cette séparation évolue à mesure que les agents autonomes deviennent plus courants. Garder l’autorisation indépendante de l’exécution semble améliorer la sécurité, car chaque étape a une responsabilité clairement définie. Dans le même temps, cela introduit une coordination supplémentaire entre des composants qui doivent tous rester fiables.
C’est peut-être le vrai compromis que le protocole Newton explore. Plutôt que de regrouper chaque décision en une seule étape, il sépare les responsabilités afin que chacune puisse être vérifiée indépendamment. Cela peut sembler plus complexe au départ, mais cela pourrait aussi rendre les défaillances plus faciles à isoler et à auditer.
Je lis encore l’architecture, donc c’est une observation plutôt qu’une conclusion.
Si des agents d’IA finissent par exécuter des milliers de transactions chaque jour, l’autorisation et l’exécution devraient-elles toujours rester séparées, ou leur fusion pourrait-elle réduire une complexité inutile sans affaiblir la confiance ❓
@NewtonProtocol $NEWT $EVAA $LAB
#Newt #NewtonProtocol #IA #Web3 #blockchain #BinanceSquare #Recherche