


Dans cette "forêt sombre" pleine de légendes et de risques qu'est la cryptomonnaie, chaque jour se joue un spectacle époustouflant. Certains atteignent le sommet de la gloire en s'enrichissant du jour au lendemain, tandis que d'autres plongent dans l'abîme à cause d'une simple erreur. Cependant, récemment, une confession d'un OG du monde des cryptomonnaies a révélé, avec une tranquillité qui dépasse la compréhension commune, le visage le plus réel et le plus absurde de ce monde.
L'année dernière, j'ai soupçonné que ma clé privée avait été compromise. Pour confirmer si cette adresse était vraiment menacée, j'y ai transféré 500 bitcoins. À ma grande surprise, le hacker s'est montré très 'généreux', ne prenant que 490 pièces et me laissant 10 bitcoins pour mes frais de subsistance.
Celui qui a prononcé ces mots est Wang Chun, cofondateur de F2Pool (鱼池), l'un des plus grands pools de minage de bitcoin au monde. Ce tweet publié sur la plateforme sociale X a immédiatement enflammé toute la communauté crypto. Ce qui a choqué les gens, ce n'est pas le montant perdu - bien qu'à la valeur du marché d'alors, cela représente près de 25 millions de dollars - mais l'attitude « nonchalante » de Wang Chun, ainsi que son incroyable opération consistant à utiliser 500 bitcoins pour « tester » la sécurité de l'adresse. La communauté était remplie d'exclamations de type « What the Fuck », beaucoup se lamentant : « Le monde des riches n'est vraiment pas quelque chose que nous, simples mortels, pouvons comprendre. »
Braquage numérique
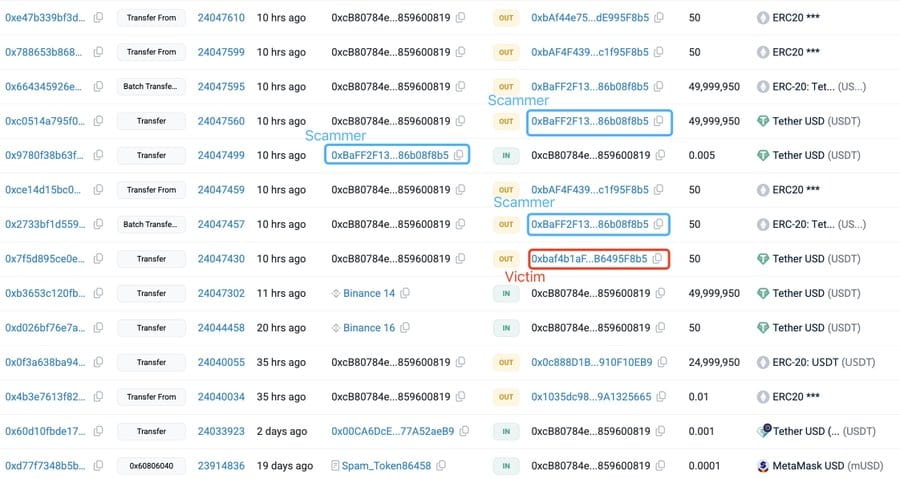
La raison pour laquelle Wang Chun a exprimé ces propos est qu'il commentait un autre incident d'hacking encore plus tragique. Il y a quelques jours, un trader a été victime d'une « attaque de contamination d'adresse » (Address Poisoning Attack) soigneusement planifiée, et en seulement 30 minutes, près de 50 millions de dollars d'actifs USDT ont disparu.
Le processus de cette attaque ressemble à un film criminel à haute intelligence, exploitant précisément les faiblesses humaines et les angles morts des habitudes d'opération :
Tests de transaction et mise en place de leurres : la victime est un trader prudent, avant d'effectuer un gros transfert, il a d'abord envoyé 50 USDT de l'échange Binance vers son adresse de portefeuille comme test, pour s'assurer que tout est en ordre.
Génération et contamination d'adresses : cependant, cette petite transaction de test a été surveillée en temps réel par les scripts automatisés des hackers. Les hackers ont immédiatement généré une « adresse déguisée », dont le début et la fin de quelques caractères étaient exactement les mêmes que ceux de l'adresse de réception réelle de la victime. Ensuite, les hackers ont envoyé une très petite transaction de poussière à la victime en utilisant cette « adresse contaminée ».
Tromperie visuelle et négligence fatale : lorsque la victime a confirmé que la transaction de test avait réussi et s'est préparée pour le transfert officiel de gros montants, par commodité, elle n'a pas recopié l'adresse depuis une source sécurisée, mais a directement sélectionné à partir de l'historique récent de son portefeuille. En raison de la simplification de l'interface de la plupart des portefeuilles, la partie centrale de l'adresse longue est souvent omise par « ... », rendant presque impossible de distinguer l'adresse réelle de la victime de l'« adresse contaminée » des hackers sur le plan visuel. Ainsi, la victime a involontairement cliqué sur cette adresse similaire fatale.
Lavage rapide des actifs : à 3h32 UTC, près de 50 millions de dollars d'USDT ont été transférés dans le portefeuille des hackers. Cet attaquant, qualifié de « vétéran du blanchiment d'argent » par la société de sécurité SlowMist, a réalisé une série d'opérations de blanchiment d'argent professionnelles en moins de 30 minutes : d'abord en échangeant l'USDT contre du DAI via un échange décentralisé (pour éviter le mécanisme de gel centralisé de Tether), puis en échangeant le DAI contre environ 16 690 ethers, et en transférant rapidement la majeure partie dans le mélangeur Tornado Cash, coupant complètement les pistes de suivi des fonds.
Après l'incident, le désespéré victime a envoyé un message sur la chaîne aux hackers, déclarant qu'il avait officiellement porté plainte et était prêt à offrir 1 million de dollars comme « récompense pour un hacker éthique », espérant simplement que le hacker puisse restituer 98% des actifs. Cependant, face à des fonds déjà dispersés par un mélangeur, les espoirs de récupération sont extrêmement minces.
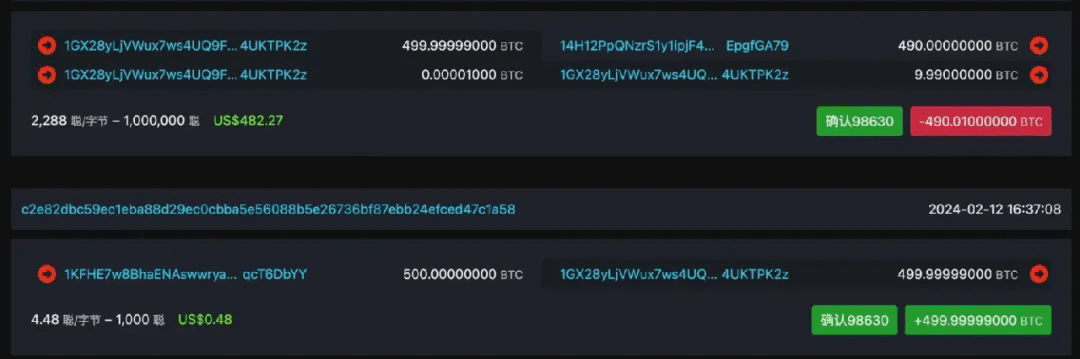
La confession de Wang Chun a été faite en commentant cette tragédie. Il semble avertir le monde par son expérience, tout en exprimant un certain détachement après avoir « vu des choses ». Après tout, pour une personne qui a commencé à miner en 2011 lorsque le bitcoin ne valait qu'1 dollar, qui a extrait plus de 7700 bitcoins, et même souffert du vol de son iPhone acheté avec plus de 600 bitcoins dans le métro de Moscou, la perte de 500 bitcoins n'est peut-être qu'une coûteuse « expérience de sécurité ».
Extension criminelle
Si les expériences de Wang Chun et du trader se limitaient encore à la guerre d'actifs dans le monde numérique, les événements qui se sont presque produits en même temps en Corée marquent une évolution de la criminalité en cryptomonnaies, passant du monde en ligne à des menaces directes sur la réalité sociale.
Le 19 décembre 2025, deux des principaux bureaux du groupe Hyundai à Séoul ont plongé dans la panique. Un courriel anonyme de menace d'explosion a été envoyé à l'entreprise, indiquant sans détour : « Si nous ne recevons pas 13 bitcoins, nous ferons exploser le bâtiment du groupe Hyundai à 11h30, puis nous nous dirigerons vers Yangjae-dong (lieu du bureau du groupe Hyundai Motor) pour déclencher une autre explosion. »
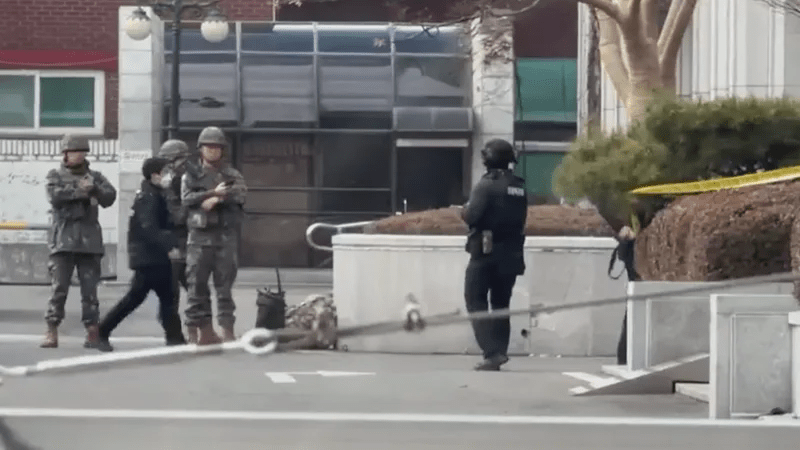
À la valeur du bitcoin de l'époque, 13 BTC valaient environ 1,1 million de dollars (environ 1,64 milliard de wons coréens). Cet acte de chantage flagrant a contraint le groupe Hyundai à évacuer d'urgence tous les employés de ses deux bureaux. La police a rapidement réagi, déployant des forces spéciales et des équipes anti-explosifs pour une recherche exhaustive de plusieurs heures dans le bâtiment, tout en bloquant la zone environnante.
Heureusement, après une enquête minutieuse, aucune explosion n'a été découverte. Les autorités ont finalement conclu qu'il s'agissait d'une fausse menace, une escroquerie destinée à semer la panique. Cependant, cet incident n'est pas isolé. Au cours des derniers jours, plusieurs grandes entreprises sud-coréennes, dont Samsung Electronics, Kakao, Naver et KT Telecom, ont reçu des menaces similaires, accompagnées de demandes de rançon en cryptomonnaie ou en espèces. Bien que toutes les menaces aient finalement été confirmées comme des canulars, cette série d'événements a indéniablement jeté une ombre psychologique énorme sur la société et le monde des affaires en Corée, mettant en lumière comment les criminels exploitent l'anonymat et la facilité des paiements transfrontaliers offerts par des cryptomonnaies comme le bitcoin, les utilisant comme un outil de chantage de nouvelle génération.
Réflexion sur la protection personnelle
Du « généreux » hacker Wang Chun aux terribles leçons d'un trader de 50 millions de dollars, en passant par les menaces réelles auxquelles le groupe Hyundai est confronté, ces événements apparemment isolés se combinent pour dessiner un panorama du domaine de la sécurité des cryptomonnaies aujourd'hui. Cela nous dit que les risques dans ce monde sont bien plus grands qu'on ne l'imagine, et que l'oubli, la cupidité et la peur de l'humanité sont toujours les armes les plus tranchantes des hackers.
Tout d'abord, le succès de la « contamination d'adresse » repose sur l'exploitation de la confiance excessive des gens envers le « copier-coller » et l'« historique des transactions ». Jameson Lopp, cofondateur de Casa, avertit que de telles attaques se sont répandues sur plusieurs blockchains, avec plus de 48 000 cas découverts sur le réseau Bitcoin à lui seul. Cela a sonné l'alarme pour tous les utilisateurs de cryptomonnaies :
Toujours copier les adresses à partir de sources originales et fiables, ne jamais sélectionner directement à partir de l'historique des transactions.
Effectuer plusieurs vérifications. Avant d'envoyer de gros actifs, il est impératif de vérifier chaque caractère de l'adresse complète, et pas seulement le début et la fin.
Utiliser un carnet d'adresses ou des services de noms de domaine comme ENS/CNS pour marquer les adresses fréquemment utilisées, réduisant ainsi le risque de copie manuelle.
En outre, le cas de Wang Chun, qu'il s'agisse d'un test réel ou d'une moquerie après coup, met en évidence le principe de sécurité le plus fondamental du monde des cryptomonnaies : la sécurité absolue des clés privées. Une fois qu'une clé privée est compromise, vos actifs sont comme placés dans un coffre-fort transparent, pouvant être retirés à tout moment. Utiliser un portefeuille matériel, faire des sauvegardes physiques des phrases de récupération et les stocker à différents endroits est un vieux conseil, mais c'est une règle intemporelle.
Enfin, face à des méthodes d'attaque de plus en plus nombreuses, l'ensemble de l'industrie doit également assumer ses responsabilités. Les développeurs de portefeuilles devraient activement développer une fonctionnalité d'« alerte d'adresse similaire », qui émettrait un avertissement fort lorsque les utilisateurs collent une adresse potentiellement « contaminée ». Les échanges et les institutions de sécurité doivent également renforcer l'éducation des utilisateurs pour faire connaître ces nouvelles méthodes d'escroquerie.
En résumé, dans ce monde décentralisé, personne ne peut assumer la responsabilité finale de la sécurité de vos actifs, sauf vous-même. Garder un sentiment de respect, continuer à apprendre et développer des habitudes de sécurité obsessionnelles pourrait être le seul passeport pour naviguer dans cette forêt sombre. Après tout, tout le monde n'a pas la richesse et l'état d'esprit de Wang Chun, capable de sourire face aux 490 bitcoins volés et de se moquer des 10 « frais de subsistance » laissés par les hackers. Pour la grande majorité des participants ordinaires, chaque erreur peut être fatale.