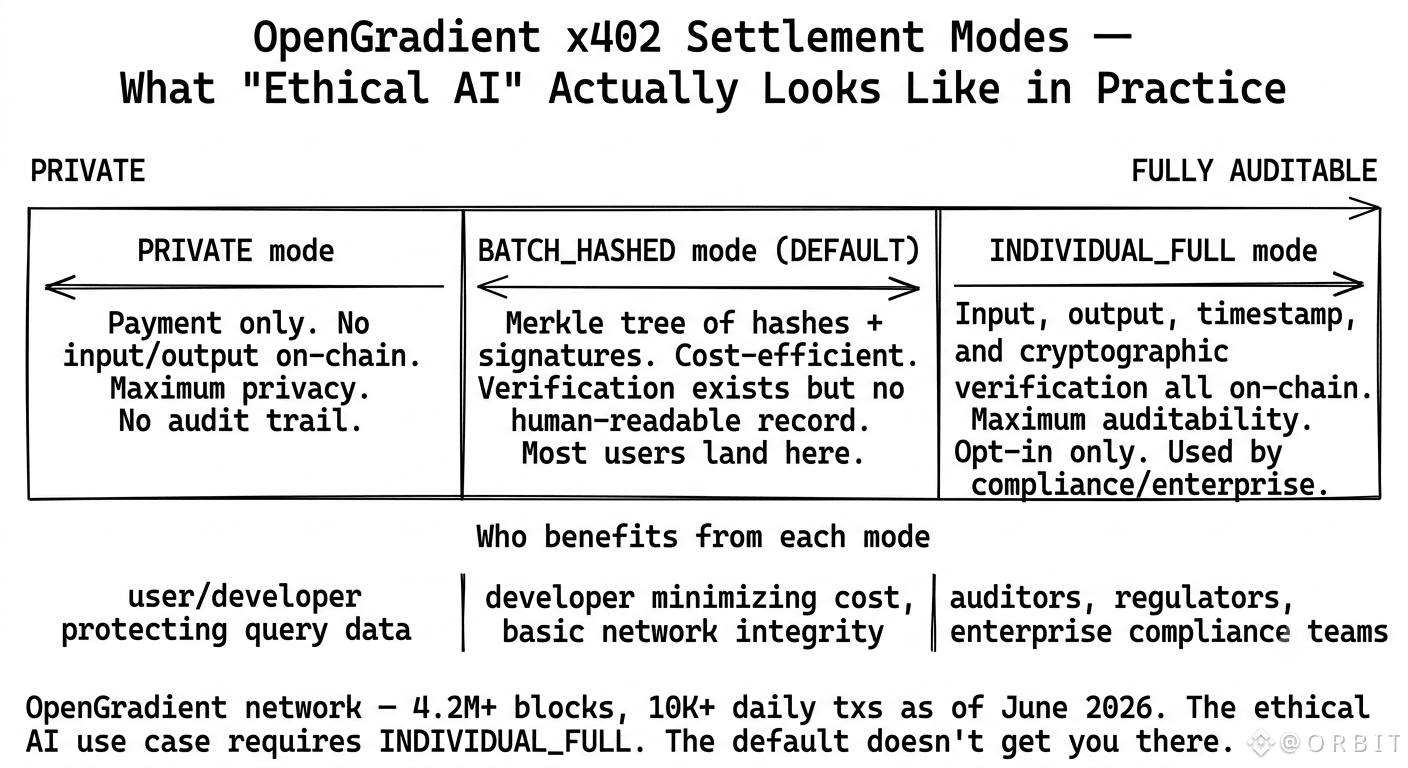
Ce détail tiré de la documentation SDK s’est gravé dans ma mémoire. @OpenGradient a intégré trois modes de règlement à son protocole de paiement x402 : PRIVATE, BATCH_HASHED et INDIVIDUAL_FULL. Ce dernier — qui enregistre l’entrée, la sortie, l’horodatage et la vérification on-chain, avec une auditabilité maximale — est exactement ce dont aurait besoin une infrastructure d’IA éthique pour pouvoir réellement prouver quelque chose à qui que ce soit. Et ce n’est pas le mode par défaut. $OPG #OPG
Le mode par défaut est BATCH_HASHED. C’est le plus rentable. Il agrège les inférences dans un arbre de Merkle avec des hachages et des signatures. La vérification est réelle, mais la trace d’audit complète est optionnelle. Pendant ce temps, le réseau a déjà produit plus de 4,2 millions de blocs, plus de 10 000 transactions quotidiennes, et l’inscription sur Upbit, le 15 juin, a porté le volume sur 24 heures à 357 M$ sans que personne ne scrute les modes de règlement.
J’ai testé INDIVIDUAL_FULL dans le SDK pendant la tâche. Ça marche. On te renvoie un hash de transaction en plus de la réponse de l’IA. On-chain. Horodaté. C’est un artefact réellement différent de toute sortie de GPT-5 ou de Gemini — elles ne te donnent aucune provenance du tout. OpenGradient te fournit un reçu.
Mais voici ce qui m’a fait hésiter… les personnes les plus susceptibles d’utiliser INDIVIDUAL_FULL sont les équipes de conformité, les auditeurs, les entreprises — pas les utilisateurs du quotidien. L’impact sociétal de l’IA éthique touche d’abord les institutions. Les utilisateurs réguliers reçoivent le mode par défaut, et le mode par défaut reste en grande partie opaque pour eux.
Donc quand on parle d’IA vérifiable, qui fait exactement la vérification ?