#opg $OPG $BTW $CLO
i keep thinking Vanilla est peut-être le mot le plus honnête dans OpenGradient.
ce qui est drôle parce que ça sonne presque comme une insulte.
comme OpenGradient Vanilla Signatures. Vérification de signature de base. cette phrase n’a aucun glamour. pas d’aura TEE. pas de sérieux ZKML. pas de flex sécurité basée sur le matériel. pas de pureté zero-knowledge. juste... okay, voici la signature, voici l’enregistrement d’inférence signé, voici ce que ce niveau de vérification accepte de promettre—et pas un pouce de plus.
et peut-être que c’est exactement pour ça que ça me revient sans cesse.
parce que la plupart des couches de vérification essaient très fort d’avoir l’air plus fortes qu’elles ne le sont. plus sûres qu’elles ne le sont. plus certaines qu’elles ne le sont. elles cachent les bords. elles lissent tout. elles font en sorte que chaque garantie d’exécution ressemble à la même chose adulte et bien polie.
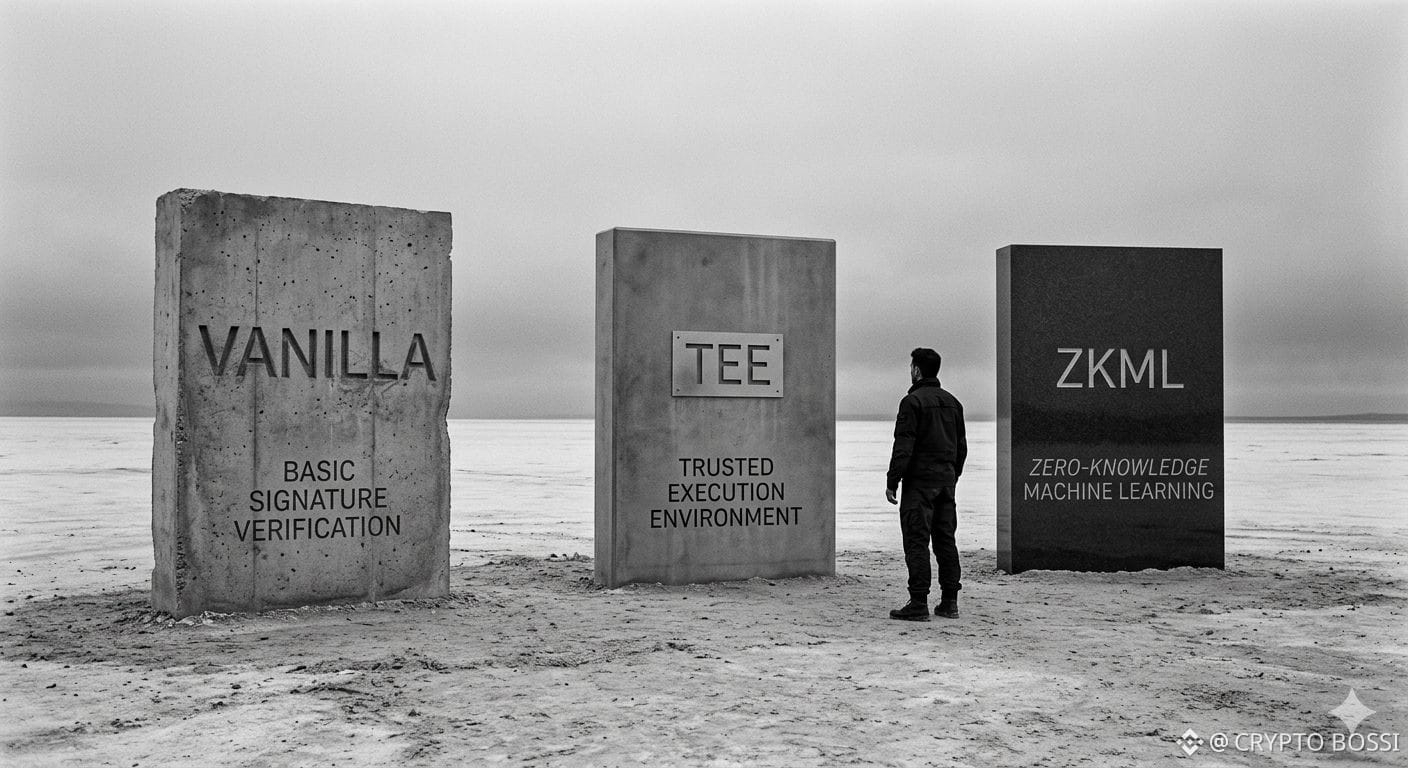
OpenGradient fait quelque chose de plus intéressant dans son spectre de vérification en trois niveaux.
Vanilla;
TEE.
ZKML.
et la partie étrange, c’est que je ne lis plus OpenGradient Vanilla comme le niveau faible. pas exactement. je le lis comme un niveau qui fait semblant à peine. La vérification de signature de base est presque impolie dans ce sens. elle ne fait pas comme si elle avait prouvé l’exécution correcte. elle ne fait pas comme si des environnements d’exécution de confiance avaient été impliqués. elle ne fait pas comme si des preuves à connaissance nulle portaient toute la charge. elle te dit simplement quel type de garantie d’exécution existe, puis s’arrête là.
« le niveau de vérification le plus faible pourrait être aussi celui qui est le moins malhonnête. »
ouais. cette phrase ne me lâche pas.
parce qu’une fois qu’on met Vanilla à côté de TEE et de ZKML, tout le spectre de vérification commence à se lire moins comme une échelle et plus comme un ensemble de niveaux de franchise différents sur ce que la couche de vérification d’OpenGradient peut réellement garantir. et une fois que ça se lit comme ça, choisir un niveau de vérification cesse de sonner comme « plus de sécurité, c’est mieux » et commence à sonner davantage comme... quel type d’incertitude es-tu réellement prêt à admettre à voix haute.
ça, ça fait quand même un peu bizarre, honnêtement.
parce que parfois, le niveau de vérification le plus sérieux n’est pas celui qui promet le plus.
parfois, c’est celui qui refuse de fabriquer une certitude cryptographique.
i keep thinking Vanilla est peut-être le mot le plus honnête dans OpenGradient.
ce qui est drôle parce que ça sonne presque comme une insulte.
comme OpenGradient Vanilla Signatures. Vérification de signature de base. cette phrase n’a aucun glamour. pas d’aura TEE. pas de sérieux ZKML. pas de flex sécurité basée sur le matériel. pas de pureté zero-knowledge. juste... okay, voici la signature, voici l’enregistrement d’inférence signé, voici ce que ce niveau de vérification accepte de promettre—et pas un pouce de plus.
et peut-être que c’est exactement pour ça que ça me revient sans cesse.
parce que la plupart des couches de vérification essaient très fort d’avoir l’air plus fortes qu’elles ne le sont. plus sûres qu’elles ne le sont. plus certaines qu’elles ne le sont. elles cachent les bords. elles lissent tout. elles font en sorte que chaque garantie d’exécution ressemble à la même chose adulte et bien polie.
OpenGradient fait quelque chose de plus intéressant dans son spectre de vérification en trois niveaux.
Vanilla;
TEE.
ZKML.
et la partie étrange, c’est que je ne lis plus OpenGradient Vanilla comme le niveau faible. pas exactement. je le lis comme un niveau qui fait semblant à peine. La vérification de signature de base est presque impolie dans ce sens. elle ne fait pas comme si elle avait prouvé l’exécution correcte. elle ne fait pas comme si des environnements d’exécution de confiance avaient été impliqués. elle ne fait pas comme si des preuves à connaissance nulle portaient toute la charge. elle te dit simplement quel type de garantie d’exécution existe, puis s’arrête là.
« le niveau de vérification le plus faible pourrait être aussi celui qui est le moins malhonnête. »
ouais. cette phrase ne me lâche pas.
parce qu’une fois qu’on met Vanilla à côté de TEE et de ZKML, tout le spectre de vérification commence à se lire moins comme une échelle et plus comme un ensemble de niveaux de franchise différents sur ce que la couche de vérification d’OpenGradient peut réellement garantir. et une fois que ça se lit comme ça, choisir un niveau de vérification cesse de sonner comme « plus de sécurité, c’est mieux » et commence à sonner davantage comme... quel type d’incertitude es-tu réellement prêt à admettre à voix haute.
ça, ça fait quand même un peu bizarre, honnêtement.
parce que parfois, le niveau de vérification le plus sérieux n’est pas celui qui promet le plus.
parfois, c’est celui qui refuse de fabriquer une certitude cryptographique.