quelque chose m'a arrêté en lisant comment SatLayer gère le slashing. chaque service validé par bitcoin écrit ses propres conditions de slashing, adaptées à son propre modèle de menace. pas de livre de règles partagé. chaque service, le sien.
brBTC est le token de restaking liquid bitcoin de Bedrock, acheminant le collatéral BTC à travers plusieurs couches de rendement. SatLayer est l'une de ces couches. là, le BTC sécurise activement des services appelés services validés par bitcoin, y compris des ponts cross-chain, des réseaux oracle et une infrastructure d'inférence AI. le rendement provient des frais de service générés par ces systèmes, pas des récompenses de bloc.
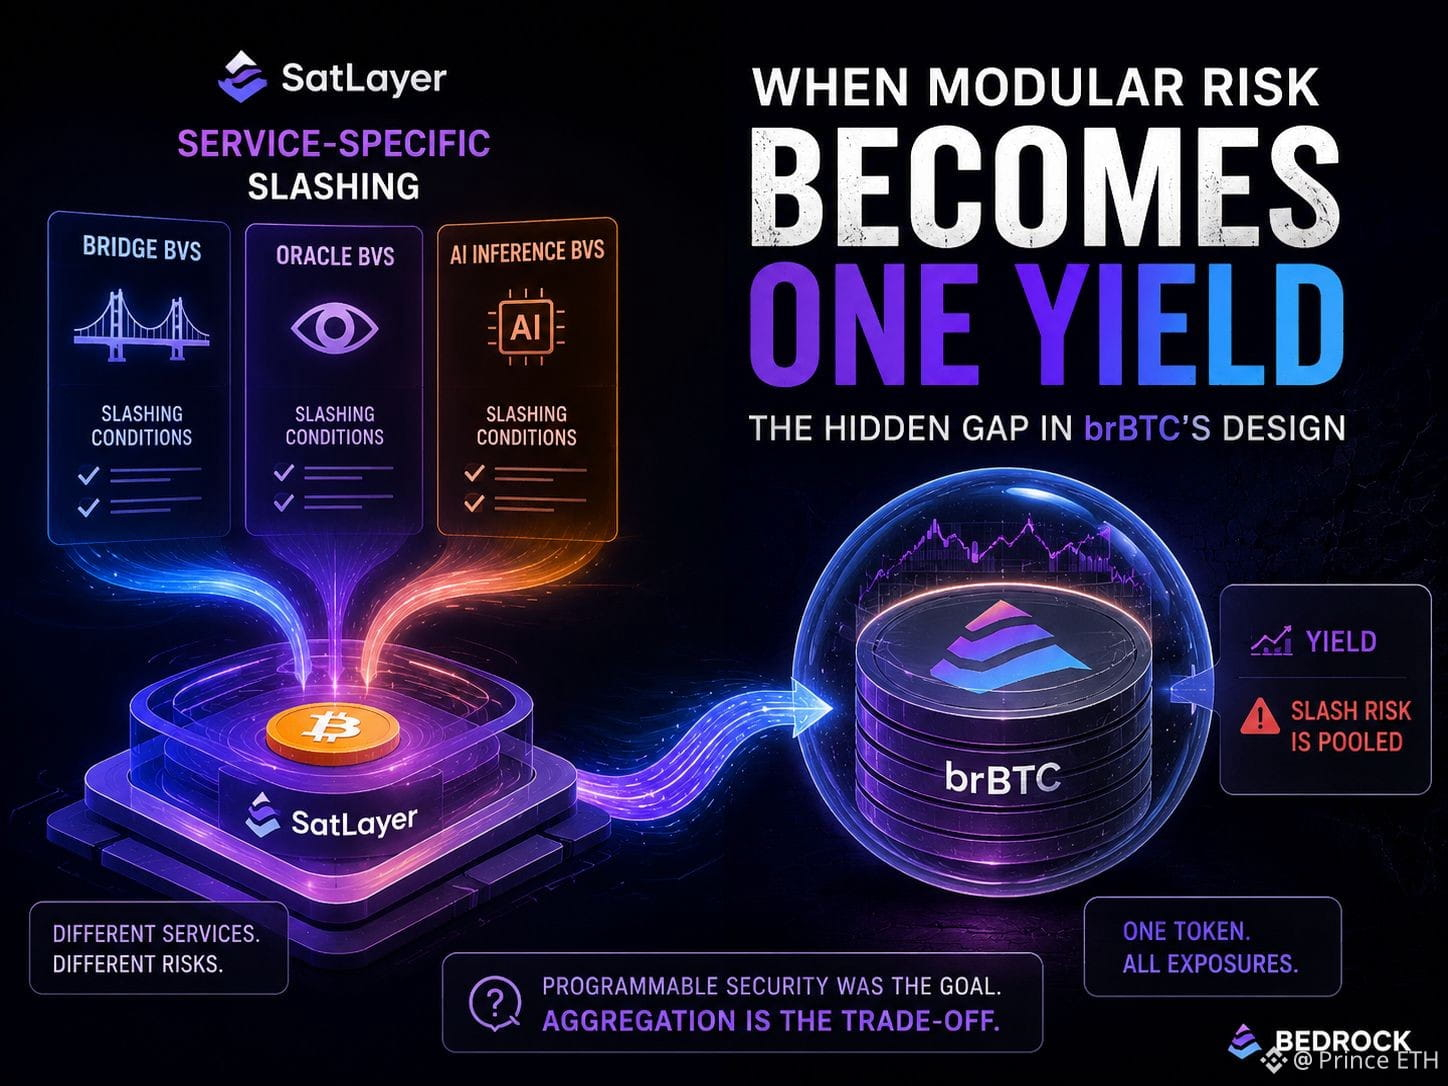
voici ce qui a attiré mon attention. la conception de SatLayer est explicitement spécifique au service. chaque bvs définit sa propre logique de slashing, ce qui signifie qu'un bvs de pont fonctionne sous des conditions de pénalité entièrement différentes d'un bvs oracle ou d'un service de disponibilité des données. le cadre de risque est modulaire par intention.
mais lorsque vous détenez brBTC, cette modularité disparaît. le protocole achemine le collatéral à travers les types de bvs de manière dynamique, et les services spécifiques que votre fraction de BTC soutient à tout moment ne sont pas quelque chose que vous choisissez ou voyez en temps réel. le rendement est mutualisé. l'exposition au slashing l'est aussi.
cela crée un écart structurel. SatLayer a conçu un slashing programmable afin que différents services puissent porter différents profils de risque. mais au niveau de brBTC, ces profils sont comprimés en un seul chiffre de rendement. si un bvs de pont déclenche un événement de slashing, le résultat ne se soucie pas de la manière dont le détenteur a initialement cadré son exposition.
ce modèle apparaît dans chaque couche d'agrégation. réduire la complexité en un seul token rend le rendement BTC accessible. cela relocalise également la responsabilité du risque que l'architecture était conçue pour préserver. le mécanisme peut exprimer plus que le produit ne le laisse voir aux détenteurs.
la question qui mérite réflexion n'est pas de savoir si la sécurité programmable du BTC est techniquement solide. elle l'est probablement. la question est de savoir si le mot productif a changé ce à quoi les détenteurs de BTC acceptent implicitement, et si la plupart d'entre eux l'ont remarqué.
@Bedrock $BR #Bedrock #brBTC #BTCFi
$BTW $STG
brBTC est le token de restaking liquid bitcoin de Bedrock, acheminant le collatéral BTC à travers plusieurs couches de rendement. SatLayer est l'une de ces couches. là, le BTC sécurise activement des services appelés services validés par bitcoin, y compris des ponts cross-chain, des réseaux oracle et une infrastructure d'inférence AI. le rendement provient des frais de service générés par ces systèmes, pas des récompenses de bloc.
voici ce qui a attiré mon attention. la conception de SatLayer est explicitement spécifique au service. chaque bvs définit sa propre logique de slashing, ce qui signifie qu'un bvs de pont fonctionne sous des conditions de pénalité entièrement différentes d'un bvs oracle ou d'un service de disponibilité des données. le cadre de risque est modulaire par intention.
mais lorsque vous détenez brBTC, cette modularité disparaît. le protocole achemine le collatéral à travers les types de bvs de manière dynamique, et les services spécifiques que votre fraction de BTC soutient à tout moment ne sont pas quelque chose que vous choisissez ou voyez en temps réel. le rendement est mutualisé. l'exposition au slashing l'est aussi.
cela crée un écart structurel. SatLayer a conçu un slashing programmable afin que différents services puissent porter différents profils de risque. mais au niveau de brBTC, ces profils sont comprimés en un seul chiffre de rendement. si un bvs de pont déclenche un événement de slashing, le résultat ne se soucie pas de la manière dont le détenteur a initialement cadré son exposition.
ce modèle apparaît dans chaque couche d'agrégation. réduire la complexité en un seul token rend le rendement BTC accessible. cela relocalise également la responsabilité du risque que l'architecture était conçue pour préserver. le mécanisme peut exprimer plus que le produit ne le laisse voir aux détenteurs.
la question qui mérite réflexion n'est pas de savoir si la sécurité programmable du BTC est techniquement solide. elle l'est probablement. la question est de savoir si le mot productif a changé ce à quoi les détenteurs de BTC acceptent implicitement, et si la plupart d'entre eux l'ont remarqué.
@Bedrock $BR #Bedrock #brBTC #BTCFi
$BTW $STG