

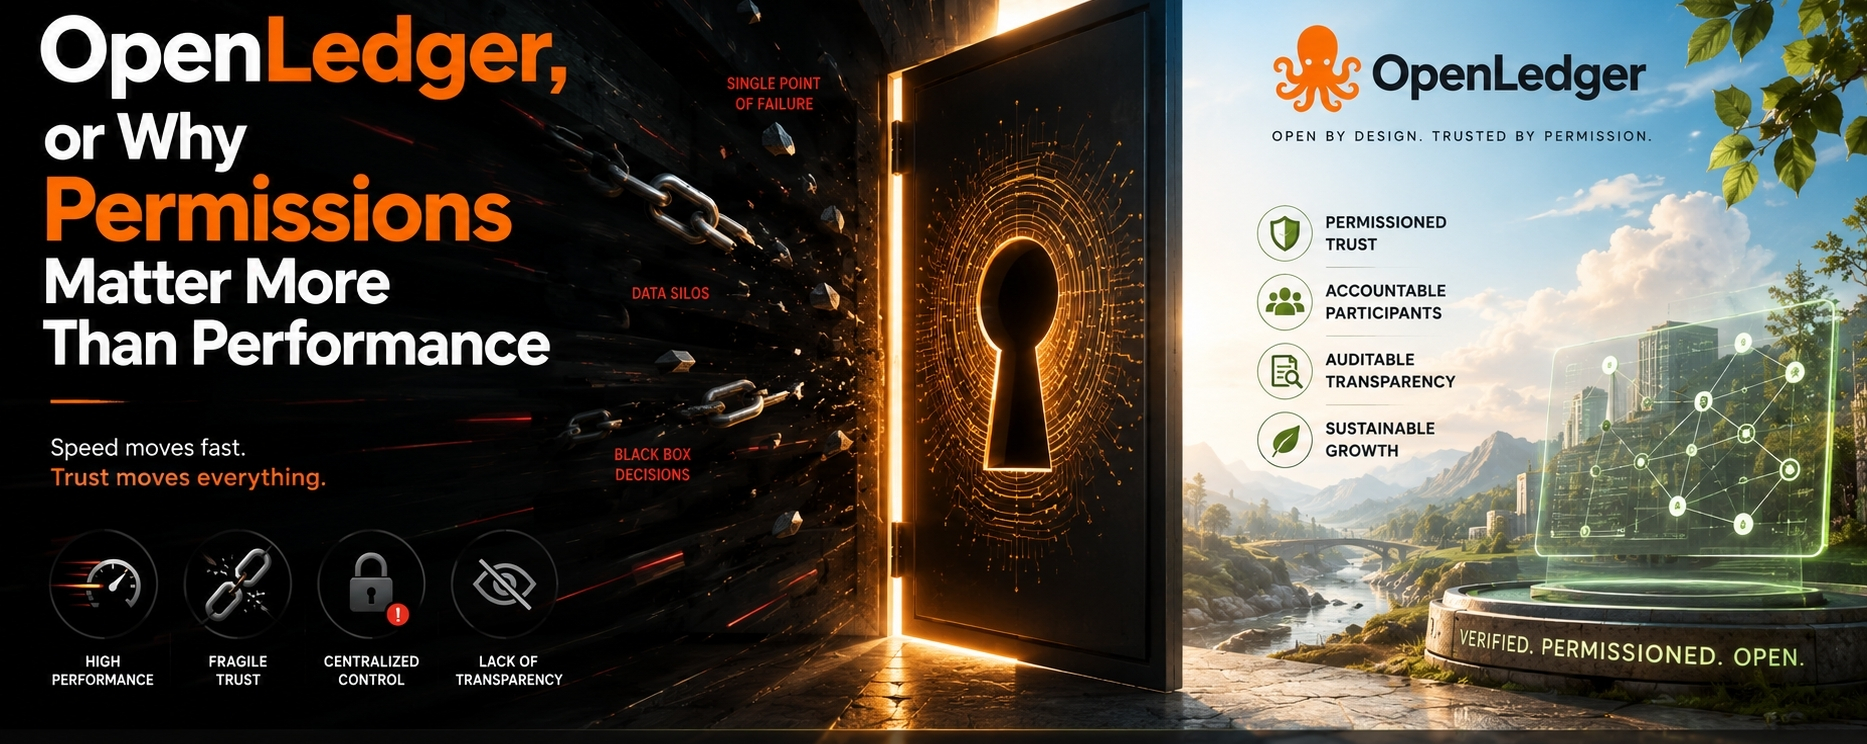

Je pensais que le chiffre le plus important dans la blockchain était la vitesse.
Transactions par seconde. Finalité. Débit. Les métriques avaient l'air convaincantes sur les diapos de conférences et les présentations aux investisseurs. Tout le monde semblait se concentrer sur l'accélération des systèmes, comme si la vitesse seule pouvait résoudre tous les problèmes auxquels l'industrie faisait face.
Puis j'ai commencé à prêter attention à la façon dont les échecs se produisent réellement.
Les histoires parlaient rarement de blocs lents. Elles parlaient de permissions qui duraient trop longtemps, de portefeuilles qui signaient ce qu'ils n'auraient pas dû signer, de clés qui se retrouvaient exposées, et d'approbations accordées sous des hypothèses qui s'avéraient ensuite fausses. Au moment où un comité de risque examine un rapport d'incident ou qu'une équipe d'opérations répond à une alerte à 2 heures du matin, personne ne se demande si la chaîne a traité mille transactions supplémentaires par seconde. La question est toujours la même : qui avait accès, pourquoi l'avaient-ils, et pourquoi cela n'a-t-il pas été restreint plus tôt ?
C'est pourquoi je trouve OpenLedger intéressant.
En surface, c'est une couche 1 à haute performance basée sur SVM conçue pour l'échelle. Elle peut se déplacer rapidement, traiter efficacement et soutenir des charges de travail exigeantes. Mais ce qui me frappe, ce n'est pas la performance elle-même. C'est l'idée que la performance devrait exister aux côtés de garde-fous au lieu de les remplacer.
Je suis venu à croire que les plus grandes vulnérabilités de la blockchain ne sont pas des goulets d'étranglement. Ce sont les permissions. Ce sont les décisions invisibles sur l'autorité qui s'accumulent au fil du temps jusqu'à ce que l'une d'elles finisse par céder.
OpenLedger semble construit autour de cette réalité.
Son architecture sépare l'exécution du règlement d'une manière qui semble délibérée plutôt que tendance. L'exécution reste modulaire et adaptable, permettant à l'innovation de se produire là où cela a du sens. Le règlement reste plus conservateur, créant une base qui priorise l'intégrité plutôt que l'expérimentation constante. Je vois cette séparation comme une reconnaissance que chaque couche ne devrait pas avancer au même rythme, surtout quand la confiance est en jeu.
La partie qui me parle le plus, c'est les Sessions OpenLedger.
Trop de crypto continue à supposer que les utilisateurs devraient approuver en continu des actions, exposer à plusieurs reprises leur autorité, et porter des permissions de longue durée simplement parce que c'est comme cela que les choses ont toujours fonctionné. Les Sessions OpenLedger abordent le problème différemment grâce à une délégation forcée qui est à la fois limitée dans le temps et dans l'espace. L'accès existe pour un but spécifique, dans des conditions spécifiques, et pour une période de temps spécifique.
Puis cela expire.
Cela peut sembler simple, mais je pense que cela reflète un changement plus large dans la façon dont la sécurité devrait fonctionner.
« Délégation ciblée + moins de signatures est la prochaine vague de l'UX on-chain. »
Pour moi, ce n'est pas seulement une déclaration sur la commodité. C'est une déclaration sur la réduction de l'exposition inutile. Chaque demande de signature est un point de décision. Chaque point de décision introduit un risque. Les meilleurs systèmes ne sont pas ceux qui demandent plus souvent la confiance. Ce sont ceux qui en demandent moins.
J'apprécie également que la compatibilité EVM d'OpenLedger soit positionnée comme un choix pratique plutôt qu'une caractéristique définissante. Cela réduit la friction des outils, aide les développeurs à travailler avec des environnements familiers, et abaisse les barrières à l'adoption. Utile, mais ce n'est pas l'histoire principale.
L'histoire principale est la responsabilité.
Le jeton OPEN fonctionne comme du carburant de sécurité au sein du réseau, et le staking ressemble moins à une participation passive qu'à l'acceptation d'un rôle dans le maintien du système lui-même. La sécurité n'est jamais gratuite. Quelqu'un porte toujours le fardeau de protéger le réseau.
Bien sûr, rien de tout cela ne fait disparaître le risque.
Les ponts restent des ponts. L'infrastructure cross-chain étend les opportunités tout en introduisant des hypothèses supplémentaires. Chaque nouvelle connexion crée un autre endroit où les choses peuvent mal tourner. L'industrie a déjà appris cette leçon suffisamment de fois pour savoir que la confiance peut disparaître beaucoup plus rapidement qu'elle ne se construit.
La confiance ne se dégrade pas poliment - elle se brise.
Je reviens toujours à cette pensée parce qu'elle explique pourquoi je ne vois plus la vitesse comme la mesure définissante de la qualité.
Une chaîne peut être incroyablement rapide et échouer de manière prévisible. Elle peut traiter d'énormes volumes d'activité tout en accumulant discrètement des risques de permission sous la surface. Elle peut gagner des comparaisons de référence et perdre la confiance de ses utilisateurs après un seul incident évitable.
Ce qui compte, c'est si le système comprend comment l'échec se produit réellement.
De mon point de vue, OpenLedger semble moins concentré sur la recherche de la vitesse pour elle-même et plus sur la construction d'un cadre où la vitesse existe à l'intérieur de limites. Un cadre où les permissions sont limitées, l'autorité est temporaire, et la sécurité est traitée comme une discipline opérationnelle plutôt qu'une caractéristique marketing.
Parce qu'en fin de compte, je ne pense pas que l'avenir appartienne au grand livre le plus rapide.
Je pense qu'il appartient au grand livre qui sait quand refuser une demande, quand limiter l'autorité, et quand prévenir une erreur avant qu'elle ne devienne un rapport d'incident.
Un grand livre rapide qui peut dire « non » peut ne pas générer les gros titres les plus retentissants.
Mais cela prévient les échecs les plus prévisibles.
