

Les données de GoPlus Security révèlent un Web3 assiégé
GoPlus Security a stoppé 2,3 millions de transactions frauduleuses en avril 2026. Ce chiffre mérite d'être noté. Ce nombre a été calculé à partir de la couche de sécurité du protocole, ce qui signifie plus de 717 millions d'appels API traités chaque mois, sur plus de 40 blockchains où des menaces ont été détectées. Ajoutez à cela 45,8 millions de dollars en économies d'utilisateurs provenant de hacks, ainsi que des vulnérabilités découvertes dans plus de 30 projets de l'écosystème. L'image commence à devenir assez claire. L'infrastructure sous-jacente des portefeuilles crypto que la plupart des utilisateurs connaissent et sur laquelle ils comptent (pensez à MetaMask, Trust Wallet, Uniswap) est littéralement sous attaque chaque jour. La question n'est pas de savoir si des attaques se produisent sur les produits GoPlus. Ce que la prévalence de ces attaques signifie pour la sécurité on-chain dans son ensemble en 2026 est la question ouverte.
Ce que des centaines de millions d'appels API mensuels attrapent
Les volumes comptent aussi. L'API de sécurité du jeton GoPlus Intelligence en moyenne 717 millions d'appels par mois à travers ses points de terminaison en 2025. Il a atteint un pic juste en dessous de 1 milliard d'appels en février 2025. Ce réseau a ajouté une API de sécurité d'agent IA à la pile en mars 2026. C'est une nouvelle catégorie de menaces alimentant ce total juste cette année. Chaque API est conçue pour évoluer vers des dizaines de millions d'appels. Le nombre de déploiements de SecHub avait dépassé 70 000 fin 2025 avec 36 opérateurs AVS mis en jeu dans son ensemble de validateurs. Un total de 1,1 million d'ETH a été restaké à travers cet ensemble. Ce sont les réseaux qui composent les 2,3 millions. Chaque transaction bloquée a été analysée pour des motifs d'adresses malveillantes, puis a passé une analyse de sécurité de jeton et une simulation de transaction avant d'être bloquée. Le modèle de jeton de sécurité GoPlus facture même des frais de gaz nominaux en GPS pour chaque interaction avec l'écosystème sécurisé. Chaque transaction bloquée génère des revenus pour le protocole. Total des revenus à ce jour (octobre 2025) : 4,7 millions de dollars. 2,5 millions de dollars (53 %) de cela ont été générés par l'application GoPlus, 1,7 million de dollars directement par le protocole SafeToken. Le point est : lorsque vous faites le calcul sur ce ratio d'appels API aux transactions réellement bloquées, le taux d'interception est d'environ 0,32 % de toutes les requêtes. Cela semble incroyablement bas jusqu'à ce que vous réalisiez que ces requêtes se chiffrent en centaines de millions par mois. Ce sont des millions d'exploits évités chaque mois. Et ce ratio continue de croître.
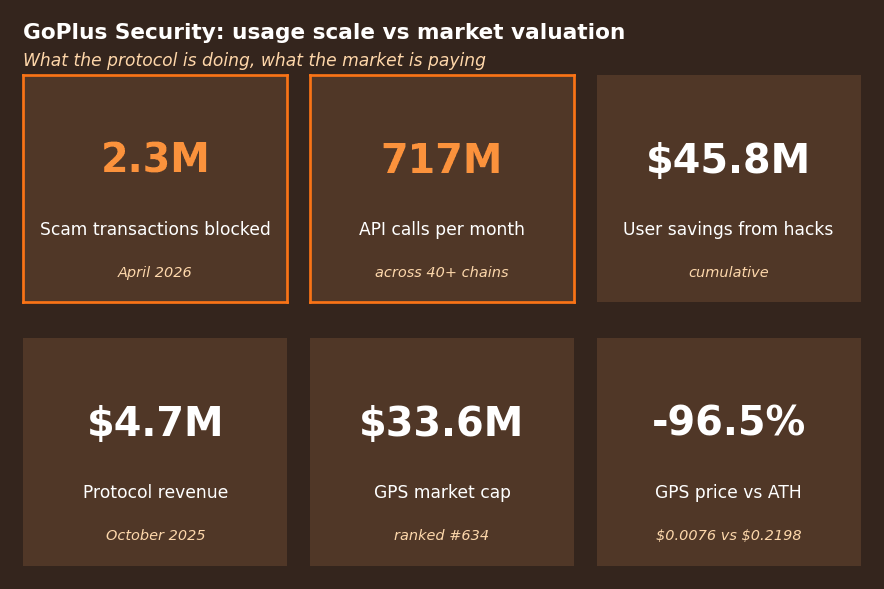 Échelle d'utilisation par rapport à la valorisation du marché. Sources : rapports GoPlus Q1 pour les métriques de protocole ; CoinGecko pour le prix et la capitalisation du marché de GPS.
Honeypots, Rug Pulls et les Types d'Attaque Dominant Aujourd'hui
Aucun de ces 2,3 millions ne tombera proprement dans une seule catégorie. Les protections de GoPlus couvrent tout, des contrats honeypot, des bugs d'émission illimitée, des attaques de phishing et des rug pulls. Les intégrations de GoPlus sur des protocoles comme Uniswap et SafePal ont été spécifiquement conçues pour détecter les honeypots et les jetons qui ont été programmés avec des protections intentionnelles contre la vente d'un actif une fois acheté, ainsi que des vulnérabilités d'émission illimitée qui permettent à celui qui contrôle un contrat de frapper des jetons illimités et de vider la liquidité d'un pool. GoPlus a ajouté une quatrième catégorie de détection en mars 2026 avec le lancement du marché de sécurité SafuSkill sur la BNB Chain : des "compétences" d'agents IA malveillants. Les compétences sont des collections de code qui peuvent être intégrées dans des agents autonomes pour leur conférer de nouvelles fonctions. GoPlus a découvert que 21 % des "compétences" populaires contenaient du code à haut risque capable d'attaques sérieuses telles que l'accès à distance au réseau. 1 module de compétence d'agent IA sur 5 sur la BNB Chain a été trouvé avec des signatures de code associées à des exploitations. Ce vecteur d'attaque s'étendra beaucoup plus rapidement que beaucoup ne peuvent le prévoir alors que les utilisateurs commencent à tirer parti des agents IA pour trader DeFi et gérer des portefeuilles. Un exemple de la manière dont de nouvelles méthodes de développement créent de nouvelles classes de vulnérabilités a été observé avec les incohérences de flux de prix d'oracle trouvées dans Moonwell en avril 2026. L'équipe soupçonnait qu'un acteur malveillant avait été "codé par ambiance" avec Claude Opus 4.6. Les attaques de phishing continuent d'être la catégorie à plus fort volume. La mise à jour de l'extension de navigateur de GoPlus avec la détection EIP-7702, la mise en évidence automatique des adresses de contrat Web3 sur X, et les vérifications de risque en un clic étaient destinées à lutter contre l'afflux d'attaques d'ingénierie sociale qui redirigeaient les utilisateurs pour approuver des contrats malveillants. Ce ne sont pas des attaques complexes. Ce sont des tentatives d'escroquerie à faible effort qui dépendent du volume pour réussir.
Les audits statiques ne peuvent pas suivre le rythme des menaces en temps réel
Les audits ont été la norme de l'industrie pour la sécurité des contrats intelligents pendant des années maintenant. Une entreprise audite le code, rédige un rapport, le contrat est déployé. Des divulgations récentes suggèrent que peut-être ce processus n'est pas aussi parfait qu'il n'y paraît. Publié le 22 avril 2026, le jeu de données AI Auditing Benchmark est un ensemble de données curé contenant 22 exploits de contrats intelligents du monde réel observés publiquement entre mai 2025 et avril 2026. Chacun de ces exploits est contenu dans des contrats qui avaient précédemment passé des audits avant d'être exploités. Une couche de sécurité en temps réel résout un problème fondamentalement différent de celui d'un audit avant lancement. Les audits aident à attraper les vulnérabilités au niveau du code. Le suivi comportemental vise à attraper des comportements anormaux : un contrat de jeton qui fonctionne de manière bénigne depuis des semaines appelle soudainement une fonction de frappe cachée, ou un pool de liquidité dont les dépôts et retraits suivent des schémas comportementaux cohérents avec un siphonage. GoPlus a choisi de superposer ces deux stratégies. Puisque le jeu de données AI Auditing Benchmark est destiné à être utilisé comme banc d'essai pour l'évaluation des systèmes de détection, l'API en direct sera réservée à la filtrage au niveau des transactions. Que cela devienne un thème récurrent révélera comment les marchés évaluent l'infrastructure de sécurité en temps réel. Le jeton GPS se négocie à 0,007634 $, en baisse de 96,5 % par rapport à son sommet historique de 0,2198 $ en janvier 2025. Depuis le creux du cycle en décembre 2025, GPS a rebondi de 73,7 %. Au cours de la semaine dernière, GPS a apprécié de 8,9 %, dépassant le gain du marché plus large de 1,2 %. Tant l'utilisation que la valorisation racontent des histoires différentes à ce stade. 4,7 millions de dollars de revenus et une valorisation post-monétaire de 76,3 millions de dollars créent un multiple de revenus d'environ 16x. Rien de bien excitant pour un protocole d'infrastructure censé atteindre une forte croissance, mais avec 4,29 milliards de jetons en circulation sur 10 milliards d'offre maximale, il y a un peu de dilution en attente. 166,44 millions de jetons GPS seront débloqués le 1er juin, représentant 1,7 % de l'offre totale.
La crise de sécurité qui a produit ces chiffres
Pour mettre en perspective les pertes de sécurité de 4,0 milliards de dollars dans le web3 pour 2025, voici la tendance macro derrière les 2,3 millions d'interceptions par mois de GoPlus. Le protocole GoPlus n'a pas créé la demande. L'écosystème actuel que GoPlus essaie de résoudre est celui où des contrats frauduleux sont vérifiés et poussés sur les mainnets plus rapidement que les auditeurs ne peuvent examiner les lignes de code. Les partenaires d'intégration frontale de GoPlus et le pipeline de middleware montrent l'écosystème travaillant ensemble pour construire des solutions collaboratives. En s'intégrant à Binance, MetaMask et Trust Wallet, la solution atteint déjà des utilisateurs finaux par millions. Les partenariats avec Binance Labs, AltLayer, Footprint Analytics et Phala Network laissent entrevoir comment les détections commenceront à alimenter des analyses de données plus larges, des technologies décentralisées et des TEE. L'inscription sur Bithumb en février 2026 a ouvert le marché de détail aux investisseurs coréens et a temporairement fait grimper le prix de la sécurité de 20 %. Si une hausse supplémentaire suit maintenant que les investisseurs coréens peuvent acheter le projet reste à voir. Un autre facteur à long terme sera l'expansion dans la sécurité des agents IA. L'API de sécurité donnera aux projets un filtrage des adresses malveillantes à la demande, des évaluations de sécurité des jetons et des évaluations de menaces de rug-pull. GoPlus ne délivre pas de clés API, permettant par conception un comportement semblable à celui d'un agent dans les décisions de sécurité. Les contrats intelligents peuvent prendre des décisions de sécurité automatiques sur les transactions sans intervention humaine. Cela devient important à mesure que la population d'agents IA dans l'écosystème crypto croît comme prévu. La croissance apparaîtra non seulement en pourcentages d'appels API et de transactions bloquées, mais en multiples du taux de croissance déjà substantiel. Que le prix de GPS continue sa tendance à la hausse dépendra de la traction du protocole sur le marché. L'RSI est à 60,32, actuellement en neutre. CoinGecko a le sentiment du jeton GPS comme baissier. CoinCodex a réalisé de manière indépendante une analyse quantitative sur le jeton et a trouvé 2026 comme étant haussier pour lui. L'adoption à l'échelle utilisateur continue avec 717 millions d'appels API par mois tandis que le jeton reste baissier. GoPlus fonctionne pendant que GPS lutte.
Lire les chiffres contre le modèle de sécurité du Web3
D'abord, ce n'est pas une tentative de répondre à la question de savoir si GPS est une bonne thèse d'investissement. Au lieu de cela, la question est de savoir quoi faire lorsque qu'un protocole commence à générer suffisamment de données d'alerte pour quantifier la taille de la criminalité on-chain en temps quasi réel. Que se passe-t-il lorsque l'infrastructure de crypto GPS agit effectivement comme un système de surveillance de fraude Web3 de facto bloquant 2,3 millions de transactions frauduleuses à travers plus de 40 chaînes en 30 jours ? Lorsque l'ensemble de données sur lequel vous êtes assis raconte une histoire plus grande que les revenus ou le prix du jeton d'un seul protocole. C'est une histoire sur une industrie où 1 transaction sur 300 filtrées par les API de sécurité contient au moins un indicateur de menace. Une histoire où les modules d'agents IA signalent 21 % de toute l'activité comme à haut risque. Où la manipulation d'oracle, les escroqueries de phishing, les honeypots et les rug pulls ne diminuent pas, mais évoluent pour attaquer de nouvelles surfaces : des agents autonomes, des contrats codés par ambiance.
GoPlus (4,7 M$ de revenus, 33,6 M$ de capitalisation boursière) est une entreprise d'infrastructure de moyenne capitalisation avec une importance démesurée dans les données. Conçue pour la sécurité au niveau des transactions (plutôt qu'au niveau des audits de sécurité avant déploiement), GPaaS génère des métriques de service de protection avec lesquelles aucun autre protocole à grande échelle ne peut même rivaliser.
Que le marché reconnaisse ou non cette réalité à travers GPS est une question pour un autre jour. Ce qui est connu, c'est si le produit fonctionne. 2,3 millions de transactions bloquées = le produit fonctionne. 96,5 % en dessous de l'ATH = le marché n'a pas encore décidé de ce que cela vaut.