


Le service de nom de domaine Ethereum Name Service gateway eth.limo a révélé que le détournement de domaine vendredi était causé par une attaque d'ingénierie sociale dirigée contre EasyDNS, son fournisseur de services de nom de domaine.
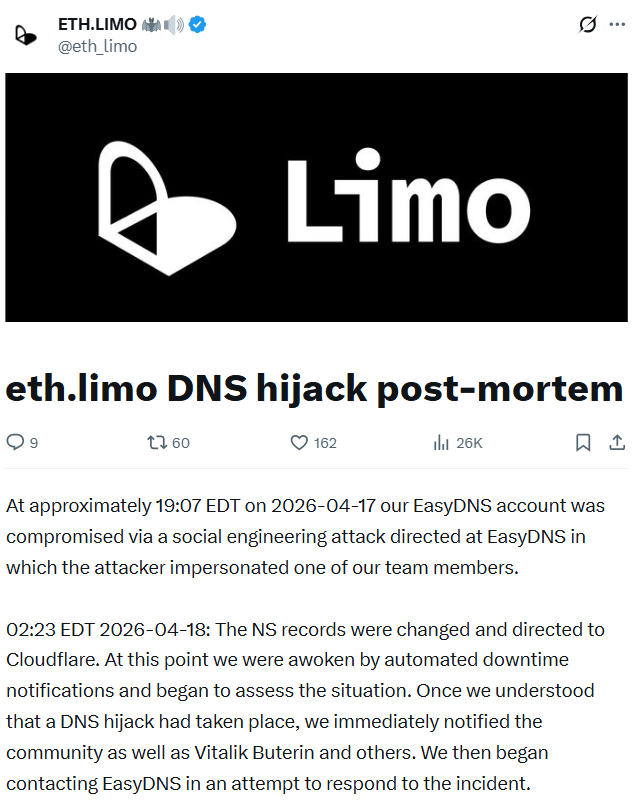
Selon un post-mortem publié par eth.limo samedi, un attaquant s'est fait passer pour l'un de ses membres d'équipe pour initier un processus de récupération de compte avec easyDNS, accordant l'accès au compte eth.limo et leur permettant de modifier les paramètres de domaine.
« Les enregistrements NS ont été modifiés et dirigés vers Cloudflare… Une fois que nous avons compris qu'un détournement DNS avait eu lieu, nous avons immédiatement informé la communauté ainsi que Vitalik Buterin et d'autres. Nous avons ensuite commencé à contacter EasyDNS dans une tentative de répondre à l'incident », a déclaré la société.
Eth.limo sert de passerelle Web2, offrant l’accès à environ 2 millions de sites décentralisés via le nom de domaine .eth. La prise de contrôle du service pourrait permettre à un attaquant de rediriger les utilisateurs vers des sites malveillants. Le cofondateur d’Ethereum, Vitalik Buterin, a averti les utilisateurs vendredi d’éviter son blog jusqu’à ce que l’incident soit résolu.
Mark Jeftovic, PDG d’easyDNS, a publiquement accepté sa responsabilité pour l’incident dans son propre rapport postmortem.
« On s’est plantés et c’est notre responsabilité », a déclaré Jeftovic samedi.
« Cela marquerait la première attaque d’ingénierie sociale réussie contre un client d’easyDNS au cours de nos 28 années d’histoire. Il y en a eu d’innombrables tentatives. »
Les deux entreprises ont pointé du doigt l’extension de sécurité du système de noms de domaine (DNSSEC) pour contrer les tentatives du pirate d’infliger davantage de dégâts.
L’attaquant n’a pas pu produire des signatures cryptographiques valides : les résolveurs du système de noms de domaine ont donc rejeté les réponses DNS falsifiées, ce qui a amené les utilisateurs à voir des messages d’erreur au lieu d’être redirigés vers des sites malveillants.
« La sécurité DNSSEC était activée pour leur domaine lorsque les attaquants ont tenté de modifier leurs serveurs de noms, probablement afin d’effectuer une forme d’attaque par hameçonnage ou d’injection de logiciels malveillants. Les résolveurs compatibles DNSSEC, dont la plupart sont équipés de nos jours, ont commencé à rejeter les requêtes », a déclaré Jeftovic.
 Source : eth.limo
Dans son rapport postmortem, eth.limo a noté que, comme l’attaquant ne disposait pas des clés de signature, il n’a pas pu contourner les garde-fous, ce qui a probablement « réduit l’ampleur de la prise de contrôle. Nous n’avons connaissance d’aucun impact utilisateur à l’heure actuelle. Nous fournirons des mises à jour si cela change. »
easyDNS effectue des changements depuis l’attaque
Jeftovic a qualifié l’attaque d’ingénierie sociale de « hautement sophistiquée » et a indiqué qu’easyDNS menait toujours une analyse post-mortem sur la manière dont la brèche s’est produite, tout en ayant déjà commencé à déployer des changements pour empêcher toute récidive.
 Source : easyDNS
« Dans le cas d’eth.limo, nous allons les migrer vers Domainsure, qui a une posture de sécurité plus adaptée aux environnements d’entreprise et aux domaines fintech à forte valeur. TLDR : il n’existe aucun mécanisme de récupération de compte sur Domainsure, ce n’est pas une fonctionnalité », a-t-il ajouté.
« Au nom de tout le monde ici, je présente mes excuses à l’équipe d’eth.limo et à l’ensemble de la communauté Ethereum. ENS a toujours eu une place particulière dans notre cœur, en tant que premier registrar à activer le chaînage d’ENS vers des domaines web2, et nous sommes présents dans ce domaine depuis 2017. »
L’incident d’eth.limo est le dernier d’une série de prises de contrôle de domaines visant des projets crypto. Quelques jours plus tôt, l’agrégateur de bourses décentralisées CoW Swap avait perdu le contrôle de son site web après qu’une partie inconnue ait piraté son domaine.
Steakhouse Financial, une société de conseil et de recherche DeFi, a également révélé, à la fin du mois de mars, qu’elle avait perdu le contrôle de son domaine au profit d’un attaquant.
Magazine : La loi CLARITY sera-t-elle une bonne chose — ou une mauvaise — pour la DeFi ?