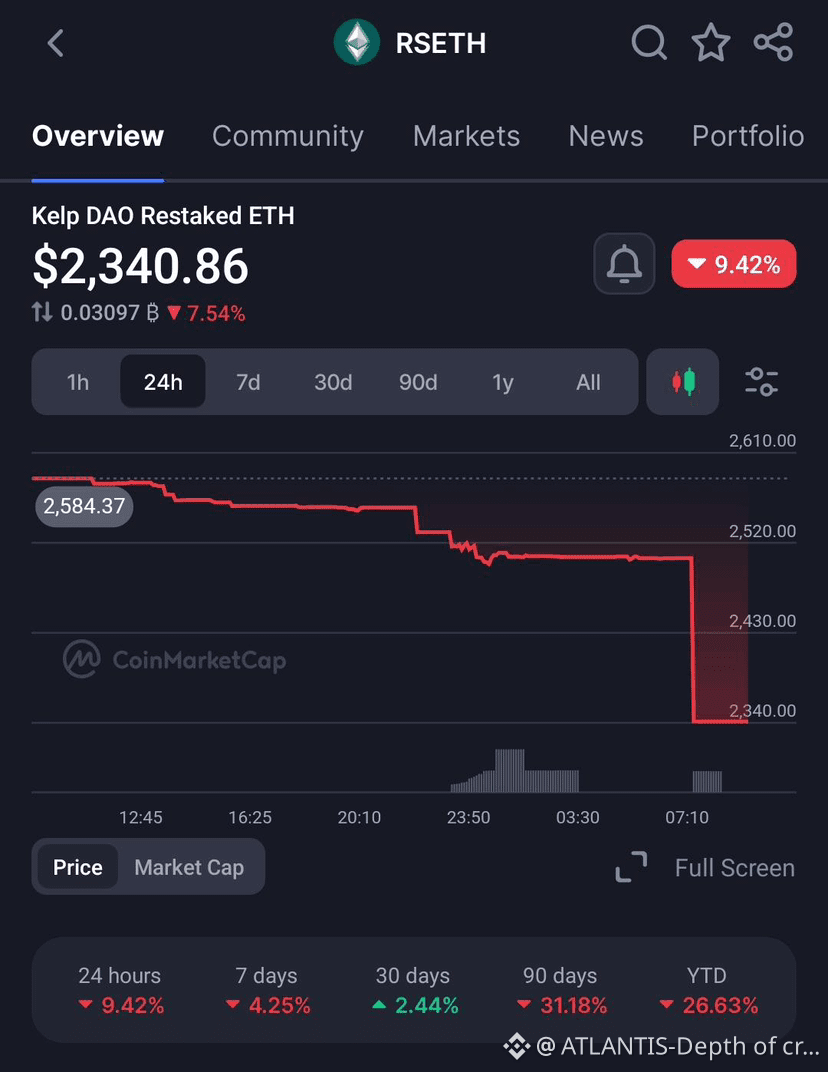
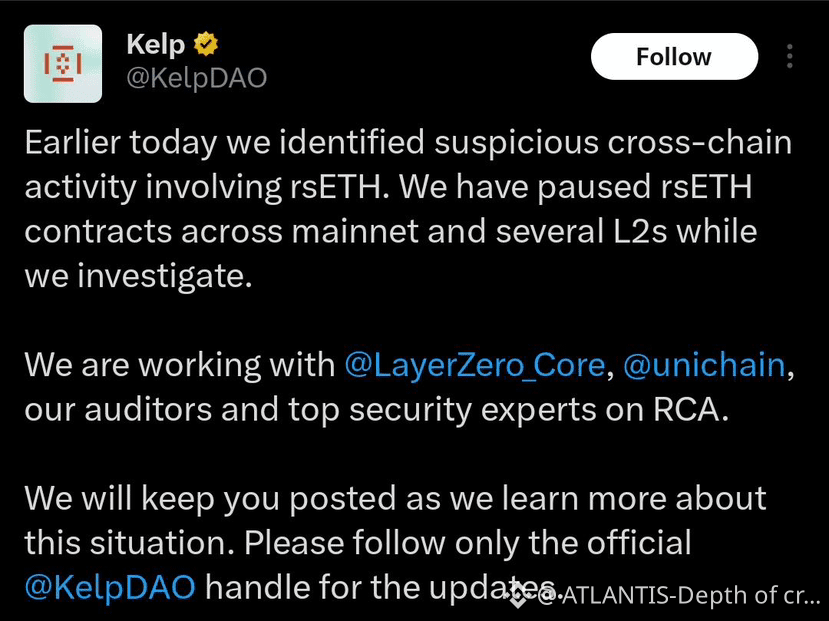
🚨 KelpDAO vient d'être exploité pour 292 millions de dollars.
Voici ce qui s'est passé, ce que cela signifie et ce qu'il faut faire si vous êtes exposé.
D'abord : comment cela s'est passé :
Le rsETH de KelpDAO fonctionne sur un pont inter-chaînes LayerZero. Le pont avait une faiblesse critique, un seul vérificateur au lieu de plusieurs.
L'attaquant l'a découvert et en a profité.
• A minté 116 500 faux $rsETH non soutenus, soit environ 18 % de l'offre totale de manière artificielle
• A déposé ce faux rsETH en tant que garantie dans $Aave, Compound, Euler et d'autres
• A emprunté $ETH contre une garantie fictive
• A tout échangé via $UNI et a disparu à travers 20 chaînes
• A laissé 292 millions de dollars de dettes impayées derrière lui
Deux tentatives de suivi de 100 millions de dollars chacune ont été bloquées après que KelpDAO a activé la pause d'urgence.
Ce que cela signifie pour Aave :
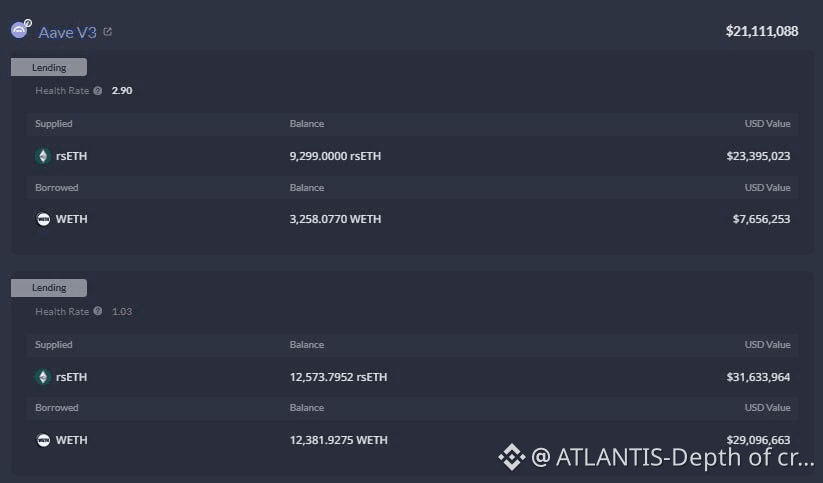
Aave est la plus grande victime ici. Environ 177 à 200 millions de dollars de dettes impayées se trouvent dans les pools WETH sur V3 et V4.
Les contrats propres d'Aave vont bien. Ce n'est pas une exploitation d'Aave. Mais Aave a accepté le rsETH comme garantie et détient maintenant le risque.
Le token a chuté de 16 % alors que les marchés intègrent le risque du module de sécurité. Si la dette impayée ne peut pas être récupérée, l'AAVE staké dans le module de sécurité pourrait être réduit pour le couvrir.
Si vous êtes exposé en ce moment :
• Surveillez de près, certains analystes recommandent un retrait avant que tout règlement n'entre en vigueur
• Si vous détenez du rsETH n'importe où, vos positions sont gelées, vérifiez les canaux officiels de KelpDAO
• Si vous utilisez le rsETH comme garantie, gelé, n'ignorez pas cela
• stETH ou wstETH, $Lido a confirmé qu'ils ne sont pas affectés
• Aave sur Base ou dans des pools isolés généralement sûrs
C'est la plus grande exploitation DeFi de 2026. Elle suit le piratage de Drift de 285 millions de dollars il y a seulement 18 jours.
Le schéma est le même à chaque fois, les ponts sont le maillon le plus faible. Pas les contrats intelligents. Pas les protocoles. Les ponts qui les connectent.
Un seul vérificateur. C'est tout ce qu'il a fallu pour siphonner 292 millions de dollars. 💀#
Voici ce qui s'est passé, ce que cela signifie et ce qu'il faut faire si vous êtes exposé.
D'abord : comment cela s'est passé :
Le rsETH de KelpDAO fonctionne sur un pont inter-chaînes LayerZero. Le pont avait une faiblesse critique, un seul vérificateur au lieu de plusieurs.
L'attaquant l'a découvert et en a profité.
• A minté 116 500 faux $rsETH non soutenus, soit environ 18 % de l'offre totale de manière artificielle
• A déposé ce faux rsETH en tant que garantie dans $Aave, Compound, Euler et d'autres
• A emprunté $ETH contre une garantie fictive
• A tout échangé via $UNI et a disparu à travers 20 chaînes
• A laissé 292 millions de dollars de dettes impayées derrière lui
Deux tentatives de suivi de 100 millions de dollars chacune ont été bloquées après que KelpDAO a activé la pause d'urgence.
Ce que cela signifie pour Aave :
Aave est la plus grande victime ici. Environ 177 à 200 millions de dollars de dettes impayées se trouvent dans les pools WETH sur V3 et V4.
Les contrats propres d'Aave vont bien. Ce n'est pas une exploitation d'Aave. Mais Aave a accepté le rsETH comme garantie et détient maintenant le risque.
Le token a chuté de 16 % alors que les marchés intègrent le risque du module de sécurité. Si la dette impayée ne peut pas être récupérée, l'AAVE staké dans le module de sécurité pourrait être réduit pour le couvrir.
Si vous êtes exposé en ce moment :
• Surveillez de près, certains analystes recommandent un retrait avant que tout règlement n'entre en vigueur
• Si vous détenez du rsETH n'importe où, vos positions sont gelées, vérifiez les canaux officiels de KelpDAO
• Si vous utilisez le rsETH comme garantie, gelé, n'ignorez pas cela
• stETH ou wstETH, $Lido a confirmé qu'ils ne sont pas affectés
• Aave sur Base ou dans des pools isolés généralement sûrs
C'est la plus grande exploitation DeFi de 2026. Elle suit le piratage de Drift de 285 millions de dollars il y a seulement 18 jours.
Le schéma est le même à chaque fois, les ponts sont le maillon le plus faible. Pas les contrats intelligents. Pas les protocoles. Les ponts qui les connectent.
Un seul vérificateur. C'est tout ce qu'il a fallu pour siphonner 292 millions de dollars. 💀#