


Les projets Web3 ont perdu 464,5 millions de dollars en piratages et escroqueries au premier trimestre de 2026, tandis que des « méga piratages » de plusieurs milliards de dollars ont laissé place à un plus grand nombre d'incidents de taille moyenne, selon la société de sécurité blockchain Hacken.
Selon le rapport de Hacken pour le T1 2026, les attaques de phishing et d'ingénierie sociale ont dominé la période, représentant 306 millions de dollars de pertes dans un trimestre qui a connu 43 incidents au total. Une seule escroquerie de portefeuille matériel de 282 millions de dollars en janvier était responsable de 81 % des dommages du trimestre.
Les exploits de contrats intelligents ont totalisé 86,2 millions de dollars, les échecs de contrôle d'accès, y compris les clés compromises et les services cloud, ayant entraîné 71,9 millions de dollars de pertes supplémentaires.
Les pertes placent ce trimestre comme le deuxième plus bas premier trimestre depuis 2023, avec l'absence d'un seul méga hack à l'échelle de Bybit, qui a perdu 1,46 milliard de dollars au T1 2025, le principal moteur de la baisse d'une année sur l'autre.
La cartographie des incidents de Hacken montre que les plus grands échecs se produisent de plus en plus en dehors du code on-chain, dans des couches opérationnelles et d'infrastructure que les audits traditionnels touchent rarement. Yev Broshevan, directeur général et co-fondateur de Hacken, a déclaré à Cointelegraph que les échecs les plus coûteux "se produisent entièrement en dehors de la couche de code."
Selon Hacken, ce changement attire une plus grande attention de la part des régulateurs et des contreparties institutionnelles, avec des cadres tels que le Règlement sur les marchés des crypto-actifs (MiCA) et la loi sur la résilience opérationnelle numérique (DORA) dans l'Union européenne avançant davantage dans l'application des règles et augmentant les attentes autour de la surveillance continue de la sécurité et de la réponse aux incidents.
Code hérité, faux appels de capital-risque et compromissions de clés
Broshevan a signalé 306 millions de dollars en phishing, un appel de faux capital-risque lié à la Corée du Nord de 40 millions de dollars contre Step Finance, et une compromission de service de gestion de clés AWS de 25 millions de dollars chez Resolv Labs. Même lorsque les contrats intelligents étaient en faute, les bogues les plus coûteux se trouvaient souvent dans des déploiements hérités et des classes de vulnérabilités connues. Truebit a perdu 26,4 millions de dollars à cause d'un bogue dans un contrat Solidity déployé il y a environ cinq ans, tandis que Venus Protocol a été touché par un modèle d'attaque par don documenté depuis 2022.
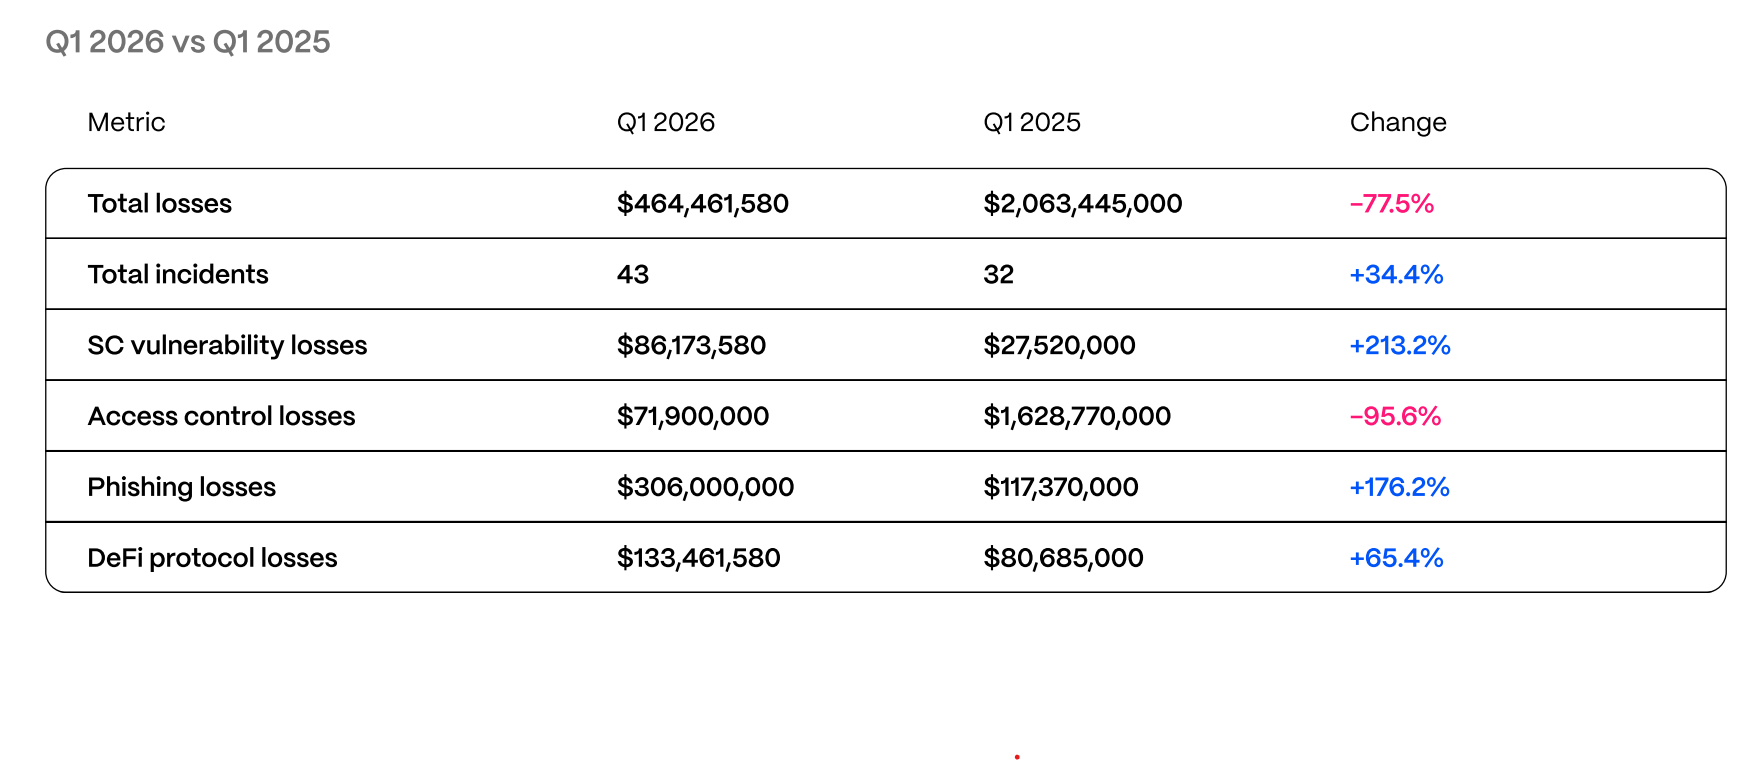 T1 2025 par rapport au T1 2026. Source : Hacken.
Six projets audités, dont Resolv avec 18 audits et Venus avec cinq entreprises distinctes, ont tout de même enregistré 37,7 millions de dollars de pertes. En moyenne, cela représentait plus que leurs pairs non audités car des protocoles de valeur totale verrouillée (TVL) plus élevés attirent des attaquants et des exploits plus sophistiqués.
Les organismes de surveillance mondiaux durcissent les attentes en matière de réponse aux incidents
Au T1, MiCA et DORA dans l'UE ont avancé davantage dans l'application active des règles, le régulateur de Dubaï, l'Autorité de régulation des actifs virtuels, a renforcé les attentes autour de son Règlement sur la technologie et l'information, Singapour a appliqué des règles de notification d'incidents alignées sur Bâle et d'une heure, et la nouvelle Autorité des marchés de capitaux des Émirats Arabes Unis a pris en charge la supervision fédérale des actifs numériques avec des pouvoirs élargis et des pénalités plus élevées.
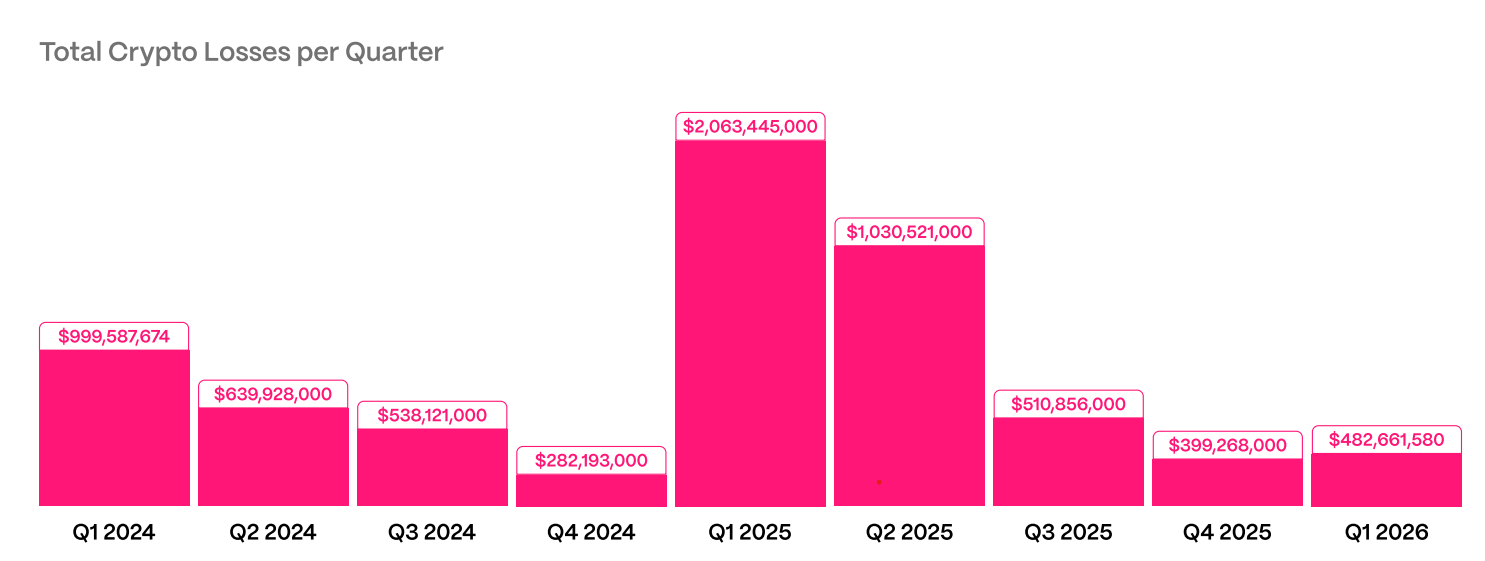 Pertes totales en crypto par trimestre. Source : Hacken
Hacken lie ces régimes à une nouvelle référence pour des stacks "prêts pour les régulateurs" qui incluent des attestations de preuve de réserves soutenues par une réconciliation interne quotidienne, une surveillance on-chain 24/7 des portefeuilles de trésorerie et des rôles privilégiés, des disjoncteurs automatiques sur les fonctions de minting et de gouvernance, et des horloges de notification d'incidents calibrées selon la norme applicable la plus stricte.
Le rapport met en avant des cibles "réalistes" de sensibilisation dans les 24 heures, de labellisation dans les quatre heures et de blocage en 30 secondes, avec des objectifs "aspirationnels" aussi bas que 10 minutes pour la détection et 1 seconde pour bloquer, basés sur des conseils des données de la course au blanchiment de Global Ledger en 2025.
Au niveau humain, Hacken signale que les clusters nord-coréens représentent la menace opérationnelle la plus cohérente, avec la perte de 40 millions de dollars de Step Finance et la violation de l'infrastructure de Bitrefill étendant un manuel de faux contacts de capital-risque, d'outils d'appels vidéo malveillants et de points de terminaison d'employés compromis qui ont extrait environ 2,04 milliards de dollars du secteur en 2025.
Magazine : XRP n'a pas encore "intégré" 3 catalyseurs haussiers, Bitcoin à 80K ? Secrets commerciaux