

Si un ordinateur quantique capable de briser le cryptage moderne devenait opérationnel aujourd'hui, Bitcoin serait probablement sous attaque — et personne ne le saurait.
«Tout semblerait être un accès légitime», a déclaré David Carvalho, PDG de l'entreprise d'infrastructure post-quantique Naoris Protocol, à Cointelegraph. «Quand vous pensez voir un ordinateur quantique là-bas, il est déjà sous contrôle depuis des mois.»
«Vous ne sauriez même pas», a-t-il dit.
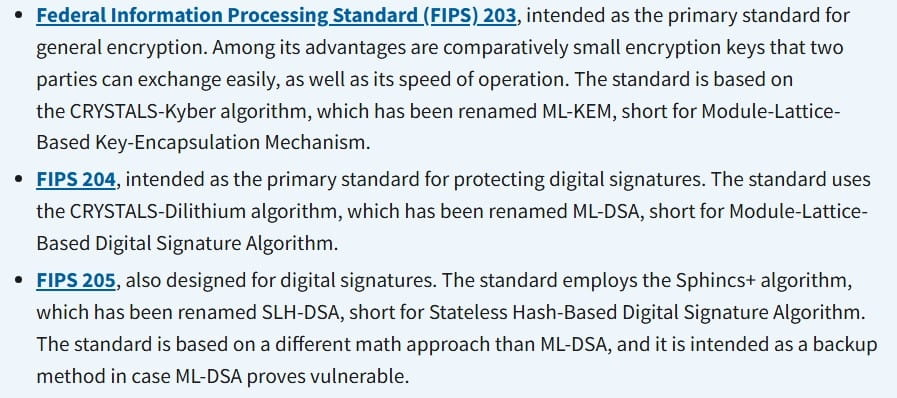
Les chercheurs d'IBM, Google et des laboratoires soutenus par le gouvernement s'efforcent de combler cet écart, mais le temps presse. L'Institut national des normes et de la technologie des États-Unis (NIST) a commencé à approuver des algorithmes post-quantiques, tandis que la plupart des blockchains publiques reposent encore sur un cryptage conçu dans les années 1980.
Pour l'instant, c'est une menace théorique. Mais si la théorie devenait réalité, les défenses de Bitcoin s'effondreraient plus vite que le réseau ne pourrait réagir, a averti Carvalho.
Comment une attaque quantique pourrait briser Bitcoin
La sécurité de base de Bitcoin dépend de l'Algorithme de Signature Numérique sur Courbe Élliptique, ou ECDSA, une norme cryptographique proposée pour la première fois en 1985. Le système permet aux utilisateurs de prouver leur propriété avec une clé privée, tandis que seule la clé publique correspondante est visible sur le réseau.
En utilisant l'algorithme de Shor, un ordinateur quantique suffisamment puissant pourrait théoriquement récupérer une clé privée directement à partir d'une clé publique. Cela permettrait aux attaquants d'accéder à tout portefeuille où la clé publique a été exposée on-chain, comme ceux utilisés dans les premières transactions Bitcoin (BTC).
« Il serait impossible de prouver qu'un ordinateur quantique l'a fait parce qu'il dérive d'un accès légitime », a déclaré Carvalho. « Vous verriez juste ces pièces bouger comme si leurs propriétaires avaient décidé de les dépenser. »
Kapil Dhiman, PDG et fondateur de Quranium — une startup blockchain layer-1 axée sur la sécurité post-quantique — a averti que les premières et les plus visibles victimes seraient les portefeuilles les plus anciens.
« Les pièces de Satoshi seraient des cibles faciles », a-t-il déclaré à Cointelegraph. « Si ces pièces bougent, la confiance dans Bitcoin se brisera bien avant que le système lui-même échoue. »
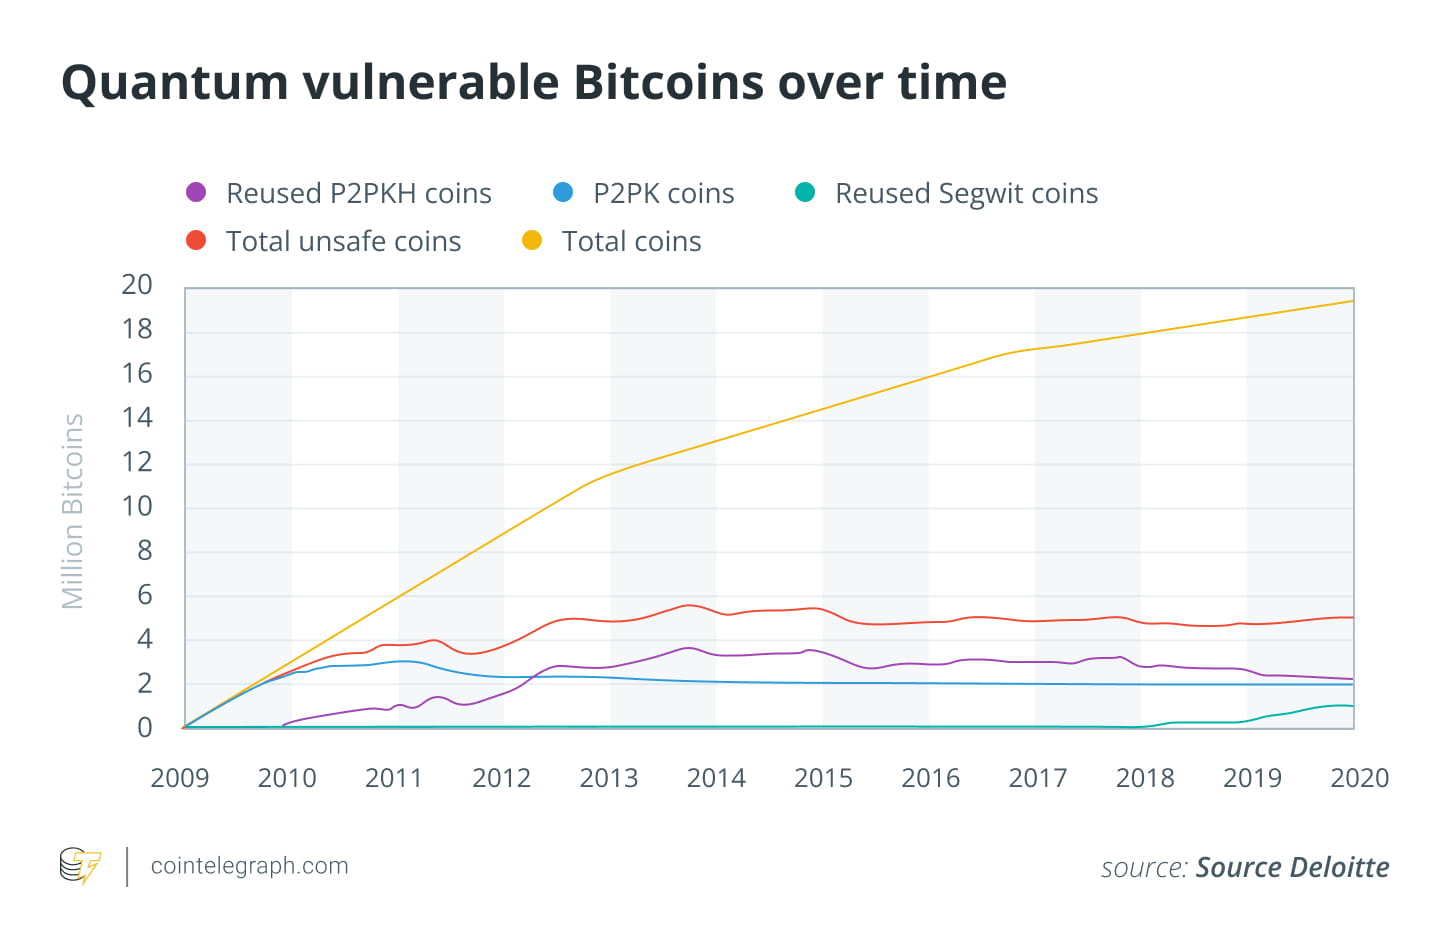
Dans un tel scénario, la blockchain continuerait de traiter les transactions normalement. Les blocs seraient minés, et le grand livre resterait intact, mais la propriété aurait discrètement changé de mains.
La réalité aujourd'hui est que des GPU plus puissants et de meilleurs algorithmes rendent les attaques par force brute légèrement plus efficaces. Cependant, l'ECDSA avec les clés de 256 bits de Bitcoin reste bien au-delà de la portée de l'informatique classique.
Bitcoin est en retard par rapport à la finance traditionnelle en matière de cryptage post-quantique
Alors que les banques, les réseaux de télécommunications et les agences gouvernementales testent déjà le cryptage post-quantique, la plupart des blockchains majeures s'appuient encore sur une technologie des années 1980.
« Tous les blockchains ont identifié cette vulnérabilité comme une cause racine », a déclaré Dhiman, faisant référence au risque que les méthodes de cryptage actuelles comme l'ECDSA puissent être brisées par des ordinateurs quantiques.
La transition de Bitcoin vers un modèle résistant aux quantiques nécessiterait une refonte des règles de consensus du réseau, ce qui demande une large coordination parmi les mineurs, les développeurs et les utilisateurs.
Des chercheurs ont proposé des propositions préliminaires, y compris la Bitcoin Improvement Proposal 360, qui décrit des voies potentielles pour adopter de nouveaux schémas cryptographiques, et la proposition « Post Quantum Migration and Legacy Signatures Sunset », qui élimine les schémas de signatures hérités. Les développeurs d'Ethereum ont également exploré des signatures basées sur des réseaux et d'autres options résistantes aux quantiques, bien qu'aucune n'ait atteint la mise en œuvre.
Dans la finance traditionnelle, le changement est déjà en cours. Le NIST américain a approuvé des algorithmes, et JPMorgan a testé une blockchain résistante aux quantiques en partenariat avec Toshiba. SWIFT a commencé à offrir une formation à la sécurité post-quantique pour son réseau.
« La finance traditionnelle est en fait en avance », a déclaré Carvalho. « Ils ont un contrôle central, des budgets et une seule autorité qui peut pousser des mises à jour. La crypto n'a pas cela. Tout nécessite un consensus. »
Certains projets blockchain plus récents se positionnent comme résistants aux quantiques dès leur inception. Le Naoris Protocol, dirigé par Carvalho, a été mentionné dans une proposition indépendante soumise à la SEC américaine qui discutait des normes post-quantiques, tandis que Quranium de Dhiman utilise l'Algorithme de Signature Numérique Basé sur Hash Stateless approuvé par le NIST. Pendant ce temps, Quantum Resistant Ledger est une blockchain construite autour des signatures basées sur XMSS, un algorithme maintenant standardisé par le NIST.
Que se passe-t-il si Bitcoin échoue au test quantique
Pour le détenteur moyen de Bitcoin, la préoccupation principale est un effondrement soudain de la confiance, ce qui pourrait faire chuter les prix et avoir des répercussions sur les marchés traditionnels, où l'adoption institutionnelle des cryptomonnaies a été en accélération.
« Il y a une probabilité non nulle que cela soit déjà en cours. Le consensus dans les communautés scientifique, de recherche et militaire est que ce n'est pas le cas », a déclaré Carvalho.
« Cependant, ce ne serait pas la première fois qu'une cryptographie de classe mondiale serait brisée sans que le public en ait connaissance », a-t-il ajouté, en faisant référence au cipher Enigma.
Utilisé par l'Allemagne nazie pendant la Seconde Guerre mondiale, le cipher Enigma était considéré comme incassable à l'époque. Mais des cryptanalystes dirigés par Alan Turing et son équipe de Bletchley Park l'ont discrètement déchiffré. Les Alliés ont gardé cette avancée secrète pour que l'Allemagne continue d'utiliser le cipher.
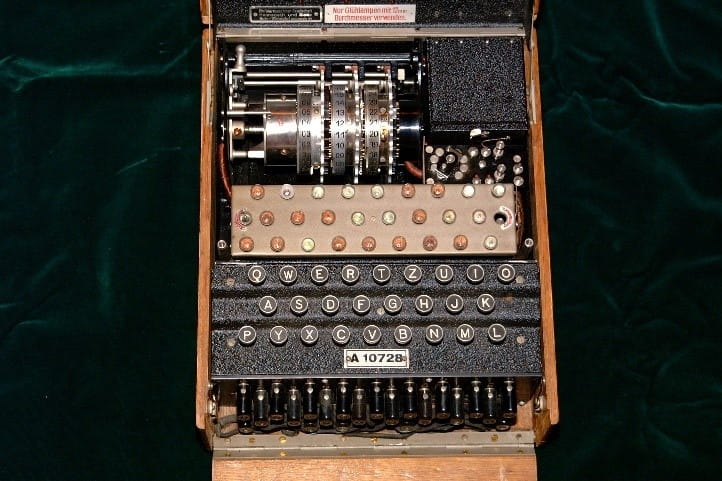
« Quand vous pensez voir un ordinateur quantique, il est déjà en contrôle depuis des mois », a averti Carvalho.
Mais les experts restent optimistes quant à la possibilité de systèmes blockchain sécurisés contre les quantiques et affirment que l'industrie tente de s'aligner sur des normes déjà adoptées dans la finance traditionnelle.
« Les systèmes sécurisés contre les quantiques sont possibles », a déclaré Dhiman. « Nous devons juste commencer à les construire avant que la menace ne devienne réelle. »
Pour l'instant, les menaces quantiques restent théoriques. Le cryptage de Bitcoin tient bon, et les ordinateurs capables de le briser n'existent que sur papier.